


“Combattere il cybercrime è come estirpare le erbacce: se non elimini le radici a fondo, queste ricresceranno” e oggi, più che mai, questa verità si conferma essere vera. Infatti il gruppo hacktivista filorusso NoName057(16) continua a far parlare di sé rivendicando nuove azioni di disturbo e sabotaggio che colpiscono infrastrutture critiche e siti istituzionali italiani.
Tutto questo avviene dopo pochi giorni dall’operazione Eastwood, durante la quale paesi come Italia, Germania, Stati Uniti, Paesi Bassi, Svizzera, Svezia, Francia e Spagna hanno contribuito a rallentare le attività del gruppo di hacker filorussi.

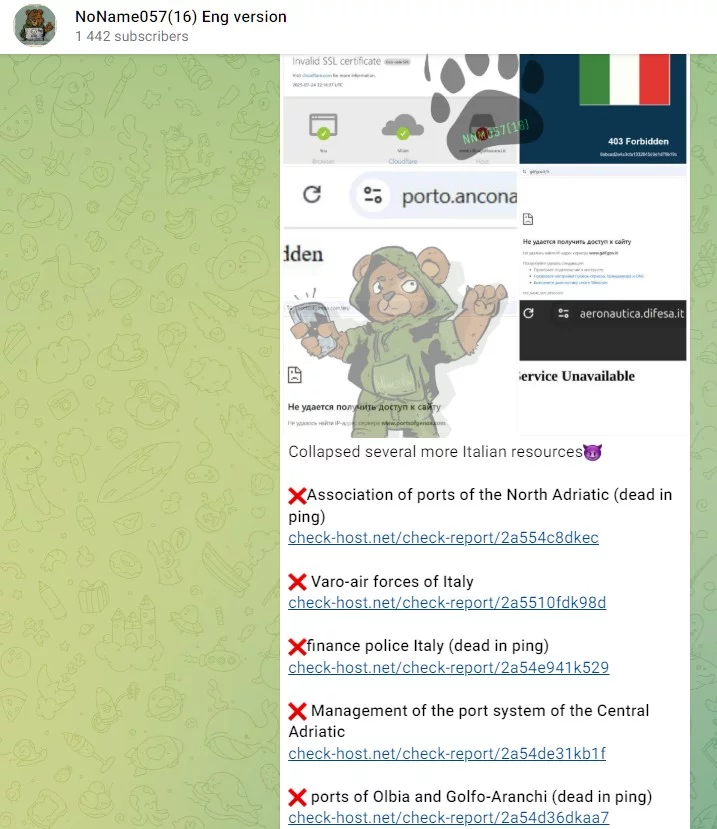
In un recente post pubblicato sul loro canale Telegram (in versione inglese), il collettivo ha annunciato di aver “collassato” diversi siti italiani legati alla gestione portuale e alla difesa, mostrando screenshot di portali irraggiungibili e messaggi di errore come “403 Forbidden” o “Service Unavailable”.
Tra gli obiettivi dichiarati nel post ci sono:
Il gruppo ha anche condiviso link a report di monitoraggio (tramite check-host.net) per dimostrare la caduta dei siti presi di mira, accompagnando il messaggio con la consueta retorica provocatoria e l’uso di emoji minacciose. Questa azione conferma la strategia di NoName057(16), che negli ultimi mesi ha intensificato attacchi DDoS e operazioni di defacement contro paesi europei considerati “ostili” alla Russia, tra cui l’Italia.
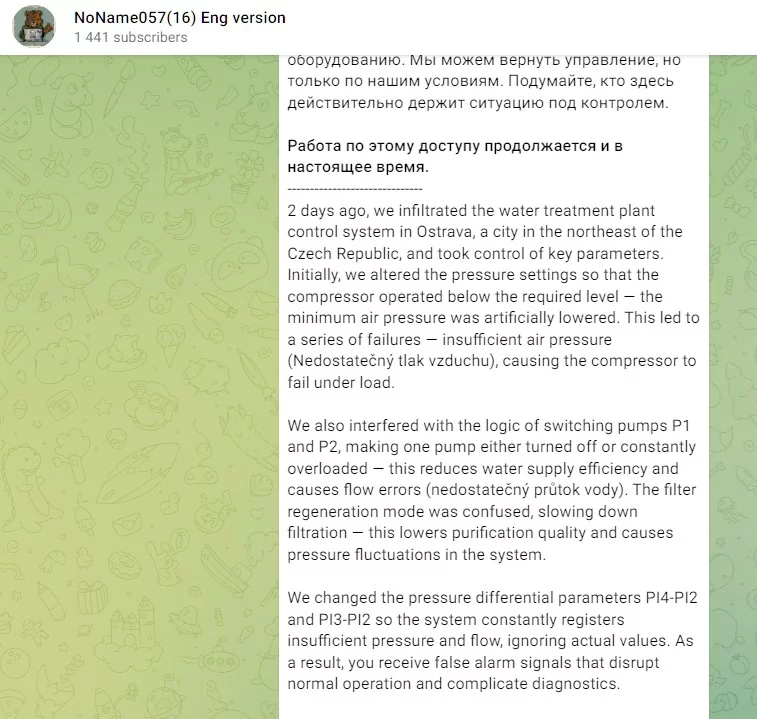
Ma il quadro diventa ancora più inquietante se si guarda a un altro annuncio recente dello stesso gruppo. Due giorni fa, NoName057(16) ha dichiarato di essersi infiltrato nel sistema di controllo dell’impianto di trattamento delle acque di Ostrava, una città nel nord-est della Repubblica Ceca.
Secondo il messaggio diffuso, gli hacktivisti avrebbero alterato parametri critici del sistema, causando guasti a compressori e pompe, rallentando la filtrazione e creando falsi allarmi che ostacolano il monitoraggio e la manutenzione.
Nella loro rivendicazione, gli hacktivisti hanno spiegato in dettaglio come avrebbero:
Il messaggio si chiude con una minaccia esplicita: “Se non ripristinate il controllo e non migliorate la vostra patetica sicurezza informatica, le conseguenze potrebbero essere più gravi: arresto del sistema, contaminazione dell’acqua o danni irreversibili alle apparecchiature. Possiamo ripristinare il controllo, ma solo alle nostre condizioni. Pensate a chi ha davvero il controllo della situazione.”
Questa escalation dimostra come NoName057(16) stia passando da azioni principalmente dimostrative a tentativi di sabotaggio mirati, che puntano a colpire infrastrutture civili essenziali, aumentando così la pressione psicologica e politica sui paesi bersaglio.
Il caso dell’impianto di Ostrava segna un salto di qualità nelle attività del gruppo: non più soltanto attacchi DDoS per bloccare temporaneamente l’accesso a siti istituzionali, ma intrusioni che incidono sul funzionamento reale di sistemi critici.
Un campanello d’allarme per tutti i paesi europei, chiamati a rafforzare la sicurezza delle proprie infrastrutture, che si confermano sempre più nel mirino di gruppi hacktivisti e cyber criminali con finalità politiche.

Sono ufficialmente aperte le adesioni al Program Sponsor della Red Hot Cyber Conference 2027, la sesta edizione dell’evento annuale gratuito promosso dalla community di Red Hot Cyber per diffondere cultura, competenze e consapevolezza sui temi della cybersecurity, dell’innovazione e delle tecnologie digitali. La Conference si terrà a Roma, martedì 18 e mercoledì 19 maggio 2027, presso l’Auditorium del Seraphicum, nel cuore del quartiere EUR, con una giornata dedicata ai workshop pratici e alle attività tecniche e una seconda giornata interamente dedicata alla conferenza.
Anche per il 2027, le aziende potranno scegliere di sostenere concretamente il progetto attraverso il Program Sponsor, partecipando alla crescita di un appuntamento che mette in relazione professionisti, aziende, istituzioni, studenti, ricercatori e appassionati di tecnologia. Il programma prevede la possibilità di aderire come Sponsor Sostenitore, una formula pensata per le aziende che desiderano essere tra le prime realtà a credere e contribuire alla realizzazione della nuova edizione, oppure attraverso i tre consueti livelli di sponsorizzazione Platinum, Gold e Silver. Ogni livello di sponsorizzazione acquistato, sarà accompagnato da un pacchetto Advertising, con l'opportunità di visibilità attraverso articoli, banner e contenuti all’interno del circuito editoriale di Red Hot Cyber.
Le aziende interessate a conoscere le formule disponibili, il Media Kit e tutte le opportunità previste dal Program Sponsor 2027 possono richiedere informazioni scrivendo a [email protected].