


Un nuovo attore nel panorama del cybercrimine è emerso: il gruppo ransomware “Pryx”.
Pryx ha rivendicato il suo primo attacco significativo, annunciando di aver compromesso i sistemi di Rowan College at Burlington County (RCBC.edu) e di aver sottratto 30.000 domande di iscrizione universitaria.
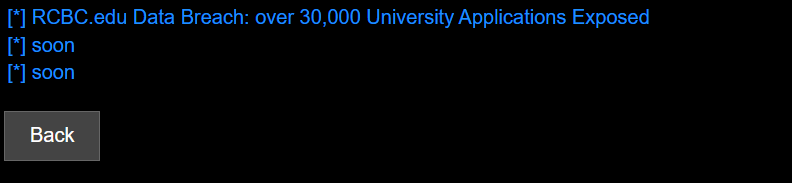

Pryx ha affermato di aver violato i sistemi informatici di Rowan College e di essere in possesso di dati sensibili dell’istituto. Questo annuncio è stato fatto sul loro dataleak site, che è accessibile sia tramite internet tradizionale che il dark web.
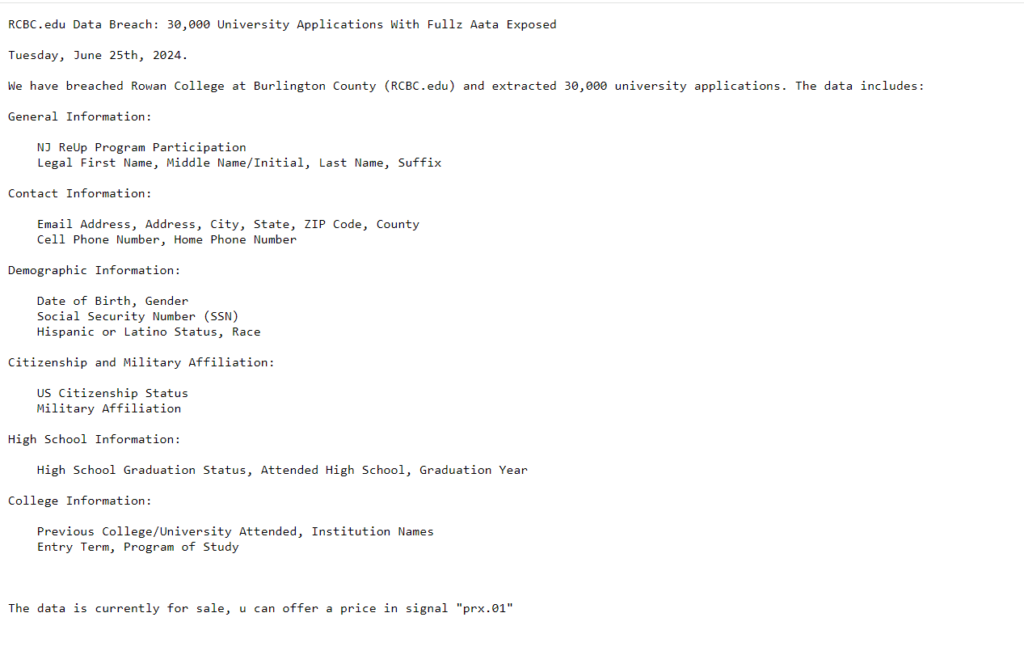
Secondo quanto riportato nel comunicato di Pryx, i dati rubati includono:
Al momento, Rowan College non ha rilasciato alcun comunicato ufficiale riguardo l’incidente sul proprio sito web. Questo silenzio rende difficile confermare con precisione la veridicità delle affermazioni di Pryx. Senza un riscontro ufficiale da parte dell’organizzazione, le informazioni disponibili devono essere considerate con cautela.
La quantità e la natura dei dati esposti sono estremamente preoccupanti. Le informazioni personali degli studenti, inclusi numeri di sicurezza sociale e dettagli di contatto, possono essere utilizzate per una varietà di attività fraudolente e illegali, come il furto di identità.
Il dataleak site di Pryx è una piattaforma dove il gruppo pubblica informazioni sulle vittime che non hanno pagato il riscatto richiesto. Questo sito è accessibile pubblicamente su internet e, come è consuetudine tra i gruppi ransomware, anche tramite il dark web.
Il dataleak site di Pryx è caratterizzato da un’interfaccia inquietante, dominata dall’immagine di una ragnatela e lo slogan “Get pryxed”. La piattaforma fornisce varie sezioni tra cui:
L’home page del sito invita i visitatori a “Get pryxed”, sottolineando il loro approccio intimidatorio e provocatorio.
La nascita di Pryx e il loro primo attacco rappresentano un ulteriore sviluppo nella crescente minaccia rappresentata dai gruppi ransomware. L’assenza di una dichiarazione ufficiale da parte di Rowan College sottolinea la necessità di monitorare attentamente questa situazione. Questo articolo serve come una fonte di intelligence iniziale e gli sviluppi futuri saranno seguiti con attenzione per fornire aggiornamenti accurati e tempestivi.
Data la natura ancora incerta delle informazioni disponibili, è importante trattare questo articolo come un resoconto preliminare. La verifica completa della veridicità della violazione potrà avvenire solo attraverso conferme ufficiali da parte di Rowan College o ulteriori evidenze fornite da fonti affidabili.
Come nostra consuetudine, lasciamo sempre spazio ad una dichiarazione da parte dell’azienda qualora voglia darci degli aggiornamenti sulla vicenda. Saremo lieti di pubblicare tali informazioni con uno specifico articolo dando risalto alla questione.
RHC Dark Lab monitorerà l’evoluzione della vicenda in modo da pubblicare ulteriori news sul blog, qualora ci fossero novità sostanziali. Qualora ci siano persone informate sui fatti che volessero fornire informazioni in modo anonimo possono utilizzare la mail crittografata del whistleblower.

Sono ufficialmente aperte le adesioni al Program Sponsor della Red Hot Cyber Conference 2027, la sesta edizione dell’evento annuale gratuito promosso dalla community di Red Hot Cyber per diffondere cultura, competenze e consapevolezza sui temi della cybersecurity, dell’innovazione e delle tecnologie digitali. La Conference si terrà a Roma, martedì 18 e mercoledì 19 maggio 2027, presso l’Auditorium del Seraphicum, nel cuore del quartiere EUR, con una giornata dedicata ai workshop pratici e alle attività tecniche e una seconda giornata interamente dedicata alla conferenza.
Anche per il 2027, le aziende potranno scegliere di sostenere concretamente il progetto attraverso il Program Sponsor, partecipando alla crescita di un appuntamento che mette in relazione professionisti, aziende, istituzioni, studenti, ricercatori e appassionati di tecnologia. Il programma prevede la possibilità di aderire come Sponsor Sostenitore, una formula pensata per le aziende che desiderano essere tra le prime realtà a credere e contribuire alla realizzazione della nuova edizione, oppure attraverso i tre consueti livelli di sponsorizzazione Platinum, Gold e Silver. Ogni livello di sponsorizzazione acquistato, sarà accompagnato da un pacchetto Advertising, con l'opportunità di visibilità attraverso articoli, banner e contenuti all’interno del circuito editoriale di Red Hot Cyber.
Le aziende interessate a conoscere le formule disponibili, il Media Kit e tutte le opportunità previste dal Program Sponsor 2027 possono richiedere informazioni scrivendo a [email protected].