


Negli ultimi giorni, un’importante operazione delle forze di sicurezza ha portato alla luce un collegamento critico nel panorama del cybercrime globale. Aleksandr Ryzhenkov, 31 anni, è stato smascherato dalla National Crime Agency (NCA) britannica come membro specifico del gruppo criminale russo Evil Corp, agendo come affiliato del noto ransomware LockBit.
Utilizzando lo pseudonimo Beverley, Ryzhenkov ha creato oltre 60 varianti del ransomware LockBit, cercando di estorcere almeno 100 milioni di dollari in riscatti dalle vittime.
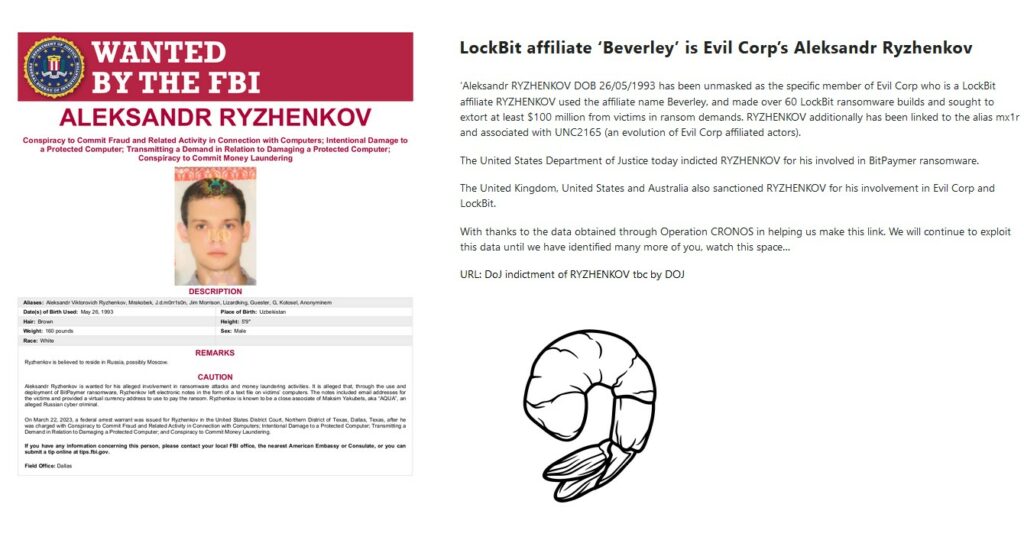

Evil Corp è un’organizzazione criminale ben nota nel mondo della cybercriminalità, responsabile di numerosi attacchi ransomware e frodi bancarie a livello globale. Ryzhenkov, attraverso l’alias Beverley, è stato identificato come uno dei principali affiliati del gruppo LockBit, un ransomware-as-a-service (RaaS) tra i più attivi e devastanti.
Oltre a Beverley, Ryzhenkov è stato collegato all’alias mx1r e a UNC2165, una sottodivisione che rappresenta un’evoluzione degli attori affiliati a Evil Corp.
L’importanza di questa scoperta ha attirato l’attenzione delle autorità internazionali. Il Foreign, Commonwealth & Development Office (FCDO) del Regno Unito, l’Office of Foreign Assets Control (OFAC) degli Stati Uniti e il Department of Foreign Affairs and Trade (DFAT) australiano hanno tutti emesso sanzioni contro Ryzhenkov per il suo coinvolgimento in Evil Corp e per la sua attività illecita all’interno dell’ecosistema ransomware.
Le sanzioni mirano a isolare finanziariamente Ryzhenkov e a limitare le sue capacità operative, mentre le agenzie di intelligence collaborano per colpire ulteriormente la rete di supporto di Evil Corp.
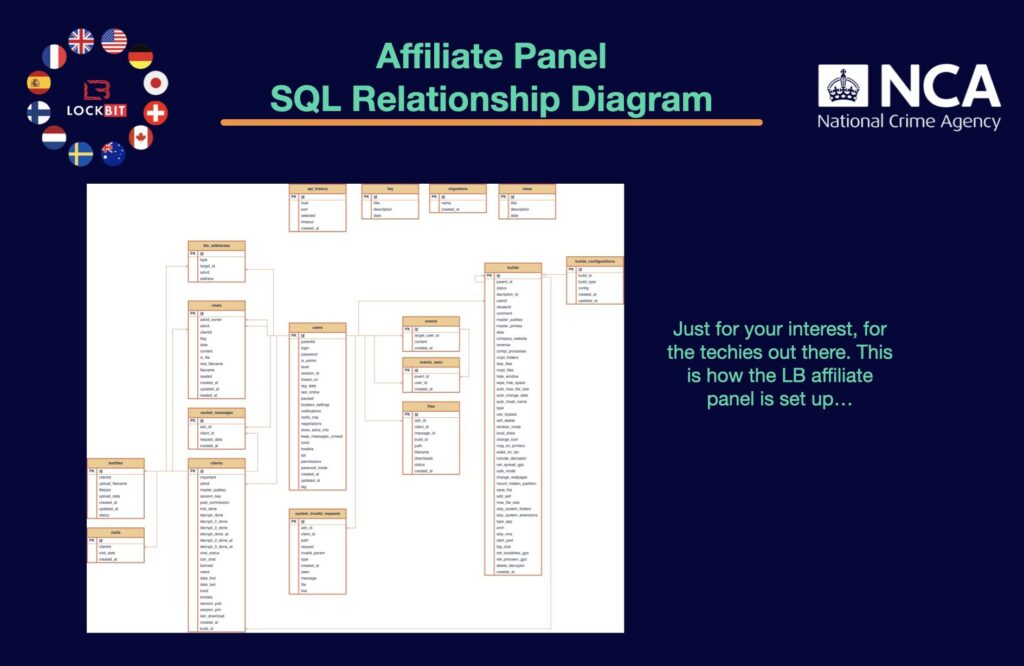
Grazie ai dati raccolti durante Operation Cronos, un’operazione congiunta tra diverse agenzie governative e di cybersecurity, è stato possibile identificare il collegamento tra Aleksandr Ryzhenkov e l’affiliazione a LockBit. L’operazione continua a essere una risorsa preziosa per smantellare le reti criminali, e l’analisi dei dati ottenuti permetterà di identificare molti altri cybercriminali affiliati a queste organizzazioni.
In un comunicato, le autorità hanno dichiarato: “Grazie ai dati ottenuti attraverso Operation Cronos, siamo riusciti a fare questo collegamento. Continueremo a sfruttare queste informazioni fino a quando non avremo identificato molti altri membri.”
In parallelo, il Dipartimento di Giustizia degli Stati Uniti ha svelato un atto di accusa emesso nel 2023 contro Aleksandr Ryzhenkov per il suo ruolo nell’operazione del ransomware BitPaymer, un altro attacco significativo collegato a Evil Corp.
BitPaymer, noto per aver colpito organizzazioni di alto profilo in tutto il mondo, ha causato ingenti danni economici e operativi.
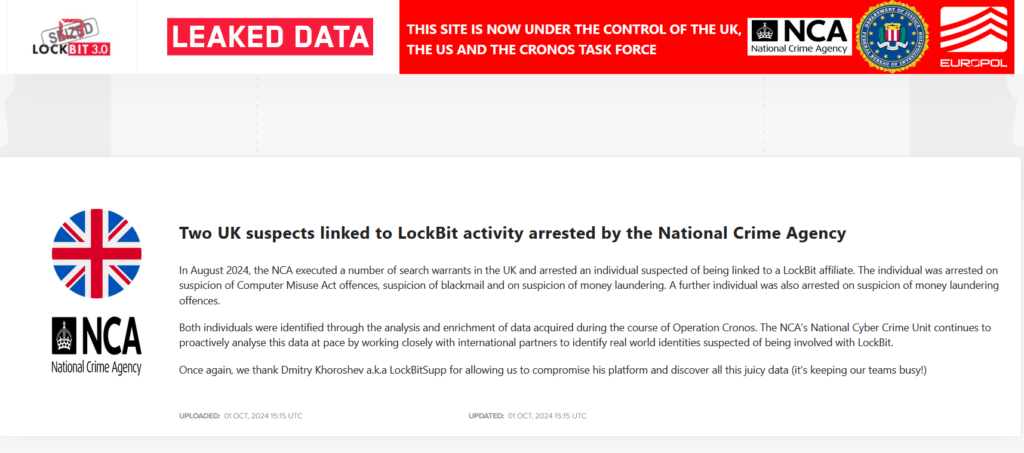
L’identificazione di Aleksandr Ryzhenkov come affiliato di LockBit rappresenta un passo cruciale nella lotta globale contro il cybercrime. Le azioni congiunte di forze di sicurezza e agenzie governative internazionali mostrano l’impegno continuo nel contrastare minacce complesse come quelle rappresentate da Evil Corp e altri gruppi di ransomware.
Il lavoro svolto da Operation Cronos e dalle sanzioni imposte dalle autorità dimostra come la collaborazione internazionale e lo sfruttamento dei dati siano strumenti fondamentali per disgregare le reti di criminalità organizzata nel cyberspazio.


Sono ufficialmente aperte le adesioni al Program Sponsor della Red Hot Cyber Conference 2027, la sesta edizione dell’evento annuale gratuito promosso dalla community di Red Hot Cyber per diffondere cultura, competenze e consapevolezza sui temi della cybersecurity, dell’innovazione e delle tecnologie digitali. La Conference si terrà a Roma, martedì 18 e mercoledì 19 maggio 2027, presso l’Auditorium del Seraphicum, nel cuore del quartiere EUR, con una giornata dedicata ai workshop pratici e alle attività tecniche e una seconda giornata interamente dedicata alla conferenza.
Anche per il 2027, le aziende potranno scegliere di sostenere concretamente il progetto attraverso il Program Sponsor, partecipando alla crescita di un appuntamento che mette in relazione professionisti, aziende, istituzioni, studenti, ricercatori e appassionati di tecnologia. Il programma prevede la possibilità di aderire come Sponsor Sostenitore, una formula pensata per le aziende che desiderano essere tra le prime realtà a credere e contribuire alla realizzazione della nuova edizione, oppure attraverso i tre consueti livelli di sponsorizzazione Platinum, Gold e Silver. Ogni livello di sponsorizzazione acquistato, sarà accompagnato da un pacchetto Advertising, con l'opportunità di visibilità attraverso articoli, banner e contenuti all’interno del circuito editoriale di Red Hot Cyber.
Le aziende interessate a conoscere le formule disponibili, il Media Kit e tutte le opportunità previste dal Program Sponsor 2027 possono richiedere informazioni scrivendo a [email protected].