


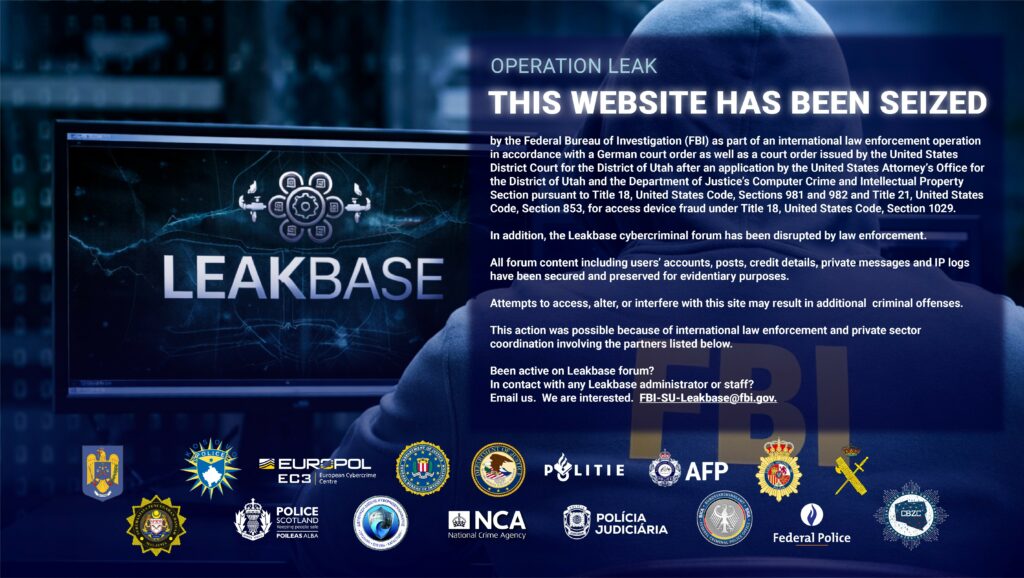
Il forum LeakBase è stato sequestrato nell’ambito di un’ampia operazione internazionale guidata dal Federal Bureau of Investigation, con il supporto del Department of Justice e di altre forze di polizia internazionali.
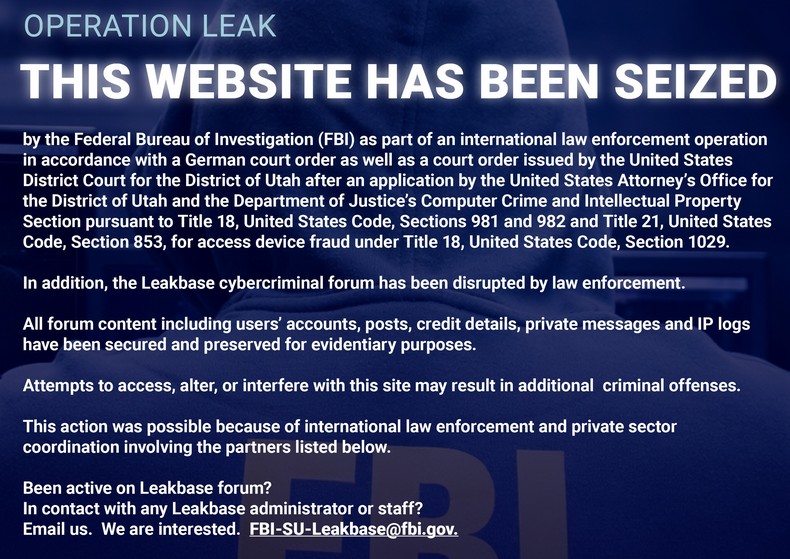
La homepage del sito è stata sostituita da un banner ufficiale che annuncia il sequestro, eseguito sulla base di un’ordinanza di un tribunale tedesco e di un provvedimento della United States District Court for the District of Utah. Le accuse principali riguardano frode sui dispositivi di accesso ai sensi del Titolo 18 del Codice degli Stati Uniti.

L’operazione è stata ribattezzata “Operation Leak”.
Secondo un documento lufficiale reso pubblico il 3 marzo, LeakBase contava:
Il forum era accessibile dall’open web, in lingua inglese, e permetteva la compravendita di:
Le autorità statunitensi lo hanno definito “one of the largest hacker forums in the world”. Tuttavia, nel panorama underground, la sua reale centralità è oggetto di dibattito.
A differenza di forum come RaidForums o BreachForums, LeakBase non risultava universalmente riconosciuto come hub primario di leak inedite ad alto impatto. Gran parte dei contenuti erano repost di database già circolati.
La qualità delle inserzioni era variabile. Non mancavano casi di “scam”. È importante chiarire: nel gergo criminale, “scam” non sempre indica dati falsi. Spesso significa dati già venduti o diffusi altrove, privi di reale esclusività commerciale. In particolare, LeakBase risultava molto attivo nell’Europa dell’Est, sia dal lato venditori sia dal lato acquirenti, aumentando la rilevanza in alcuni cluster geografici più che a livello globale.
Il 3 marzo le autorità di 14 Paesi hanno condotto azioni coordinate contro la piattaforma, ospitate da Europol presso la sede all’Aia.
Secondo le comunicazioni ufficiali, sono state eseguite circa 100 azioni operative globali, incluse misure contro 37 degli utenti più attivi del forum. Il 4 marzo si è passati alla fase tecnica: il dominio è stato sequestrato e sostituito con la splash page delle forze dell’ordine. Tutti i contenuti del forum — account, post, dettagli di pagamento, messaggi privati e log IP — sono stati posti sotto sequestro a fini probatori. L’indagine è guidata dall’FBI Salt Lake City Field Office, con il supporto di numerose agenzie internazionali.
La chiusura di LeakBase ha suscitato reazioni miste nei circuiti underground.
Nei forum alternativi e nei canali Telegram collegati al cybercrime, sembra esserci un ridimensionamento dell’importanza strategica del forum, ironia sul livello qualitativo dei contenuti, preoccupazione per il sequestro di log IP e messaggi privati, e soprattutto tentativi di promuovere nuove piattaforme come alternative
Mentre il messaggio istituzionale è chiaro “nessun criminale è veramente anonimo online” la percezione underground resta pragmatica: le piattaforme cadono, altre ne prendono il posto.
LeakBase era davvero il forum hacker più noto al mondo? Probabilmente no. Era comunque una piattaforma numericamente rilevante, con una base utenti ampia e un archivio consistente di dati compromessi.
La definizione di “uno dei più grandi” appare sostenibile sul piano quantitativo, ma la sua centralità qualitativa nel panorama cybercrime globale resta discutibile, soprattutto se confrontata con realtà storiche come RaidForums o BreachForums. Al di là delle etichette, l’operazione rappresenta un ulteriore tassello nella strategia internazionale di contrasto ai forum di dati rubati. La vera portata si misurerà nei prossimi mesi, con eventuali arresti e sviluppi investigativi basati sul materiale sequestrato.
Nel cyberspace, come mostrano i precedenti, ogni chiusura è raramente definitiva: più spesso segna una fase di transizione in un ecosistema in continua evoluzione.

È uscito il sesto episodio di Betti-RHC, la serie a fumetti di Red Hot Cyber nata con l'obiettivo di trasformare la cybersecurity awareness in un'esperienza di formazione più semplice, coinvolgente e accessibile. Quello che è nato come un progetto editoriale innovativo è diventato negli anni un vero e proprio corso di cybersecurity awareness a fumetti, adottato da aziende e professionisti per sensibilizzare le persone sui rischi informatici attraverso storie, personaggi ed emozioni. In cinque anni di attività, la serie Betti-RHC ha raggiunto un risultato importante: circa 70.000 copie vendute, a testimonianza dell'interesse crescente delle organizzazioni verso nuovi strumenti per costruire una concreta cultura della sicurezza.
Il sesto episodio porta Betti dentro le nostre case, in un mondo "connesso", dove lampadine, telecamere, assistenti vocali, serrature, sensori ed elettrodomestici intelligenti promettono comfort e sicurezza, ma possono nascondere nuove e insidiose superfici di attacco. Attraverso una nuova avventura, Betti ci accompagna alla scoperta del mondo della domotica e dei dispositivi IoT, mostrando come la poca cautela nell'utilizzo di queste tecnologie possa trasformare oggetti quotidiani in porte d'accesso per chi vuole osservare, controllare o colpire.
Per accompagnare la crescita del progetto abbiamo realizzato il sito ufficiale di Betti-RHC, dove è possibile conoscere meglio la serie, gli episodi e il progetto di cybersecurity awareness sviluppato da Red Hot Cyber. L'obiettivo è continuare a portare la cultura della sicurezza fuori dai tradizionali percorsi formativi standard, utilizzando il linguaggio immediato del fumetto per parlare a dipendenti, professionisti e persone senza competenze tecniche. Per maggiori informazioni su Betti-RHC e sul sesto episodio “Open Mic” è possibile visitare il sito ufficiale: betti.redhotcyber.com.