


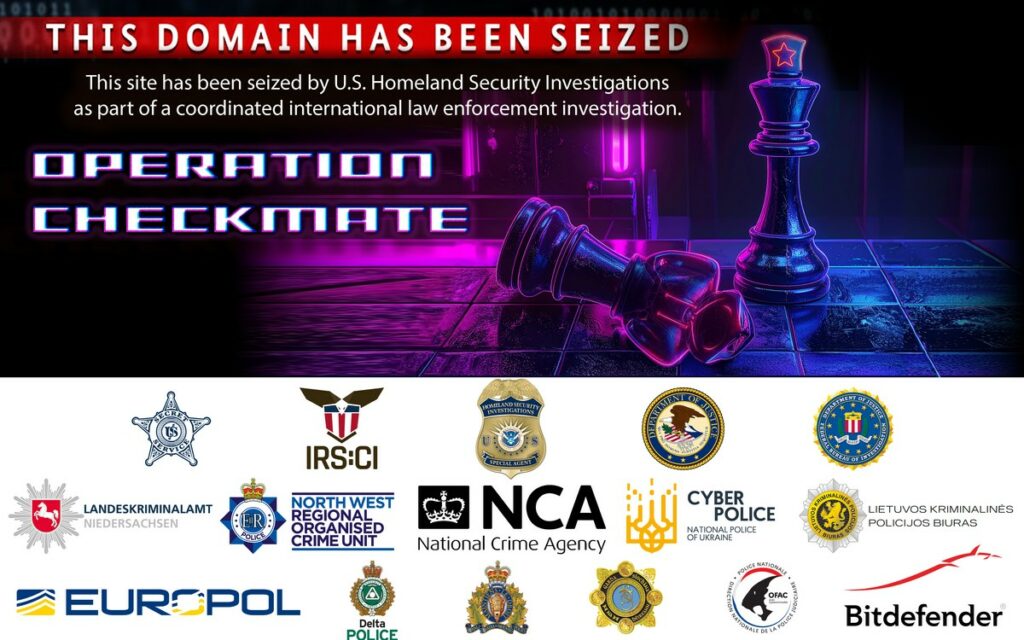
Nel corso di un’operazione internazionale coordinata, denominata “Operation Checkmate”, le forze dell’ordine hanno sferrato un duro colpo al gruppo ransomware BlackSuit (qua il link onion che è finito tra le mani delle forze dell’ordine), sequestrando i loro Data Leak Site (DLS). Questa azione mirata è stata condotta per contrastare gli attacchi che negli ultimi anni hanno preso di mira e violato le reti di centinaia di organizzazioni a livello globale.
Il Dipartimento di Giustizia degli Stati Uniti ha confermato il sequestro dei domini BlackSuit, con i siti web .onion che sono stati sostituiti da un banner che annunciava la chiusura da parte delle autorità, sottolineando l’ampiezza dell’indagine coordinata a livello internazionale. Tra i siti sequestrati figurano blog per la fuga di dati e piattaforme di negoziazione utilizzate per estorcere denaro alle vittime.

Le Forze Coinvolte L’operazione ha visto una vasta collaborazione tra diverse agenzie di sicurezza e forze dell’ordine a livello mondiale. Tra i partecipanti chiave si annoverano:
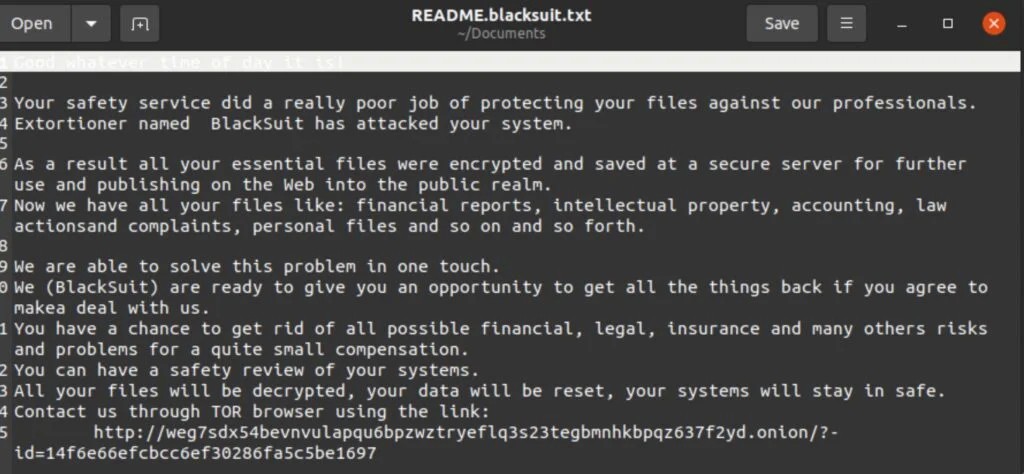
L’operazione ransomware BlackSuit è emersa tra aprile e maggio 2023. Il gruppo è un’organizzazione estorsiva su più fronti, che crittografa ed esfiltra i dati delle vittime e ospita siti pubblici per la fuga di dati per le vittime che non ottemperano alle loro richieste. Il gruppo era noto per i suoi attacchi significativi contro enti nei settori sanitario e dell’istruzione, oltre ad altri settori critici. BlackSuit è un’operazione privata in quanto non ha affiliati pubblici. I payload di BlackSuit presentano molte somiglianze tecniche con i payload del ransomware Royal , come meccanismi di crittografia e parametri della riga di comando simili.
Sono prese di mira grandi imprese e piccole e medie imprese (PMI), sebbene non sembri esserci alcuna discriminazione specifica in termini di settore o tipo di obiettivo. Analogamente a Royal , sembra che siano escluse le entità della CSI (Comunità degli Stati Indipendenti). Ad oggi, gli attacchi di BlackSuit hanno favorito le aziende operanti nei settori sanitario, dell’istruzione, dell’informatica (IT), governativo, della vendita al dettaglio e manifatturiero.
“Operation Checkmate” rappresenta un altro significativo passo avanti nella lotta globale contro la criminalità informatica, dimostrando l’efficacia della cooperazione internazionale nel disarticolare le reti ransomware e fornire supporto alle vittime.
Negli ultimi mesi, le forze dell’ordine stanno riscuotendo moltissimi successi nelle operazioni contro i gruppi cybercriminali, e questo i criminali informatici lo sanno bene. Non è raro, infatti, trovare nei forum underground discussioni in cui gli stessi attori malevoli commentano le recenti operazioni di polizia, ammettendo che il mestiere sta diventando sempre più rischioso.
Tuttavia, i forti guadagni derivanti dal ransomware continuano a rappresentare una motivazione irresistibile, mantenendo alta l’attenzione dei criminali su questo business: il numero di attacchi subiti dalle aziende e le somme spese per fronteggiarli, infatti, non accennano a diminuire.
Come in altre situazioni analoghe di successo contro i gruppi ransomware, è stato prodotto e reso disponibile un decryptor per consentire alle aziende colpite di recuperare l’accesso ai propri dati e di uscire dalla cifratura. Questo passo cruciale mira a mitigare il danno subito dalle vittime e a supportare le organizzazioni nel ripristino delle proprie operazioni.


Sono ufficialmente aperte le adesioni al Program Sponsor della Red Hot Cyber Conference 2027, la sesta edizione dell’evento annuale gratuito promosso dalla community di Red Hot Cyber per diffondere cultura, competenze e consapevolezza sui temi della cybersecurity, dell’innovazione e delle tecnologie digitali. La Conference si terrà a Roma, martedì 18 e mercoledì 19 maggio 2027, presso l’Auditorium del Seraphicum, nel cuore del quartiere EUR, con una giornata dedicata ai workshop pratici e alle attività tecniche e una seconda giornata interamente dedicata alla conferenza.
Anche per il 2027, le aziende potranno scegliere di sostenere concretamente il progetto attraverso il Program Sponsor, partecipando alla crescita di un appuntamento che mette in relazione professionisti, aziende, istituzioni, studenti, ricercatori e appassionati di tecnologia. Il programma prevede la possibilità di aderire come Sponsor Sostenitore, una formula pensata per le aziende che desiderano essere tra le prime realtà a credere e contribuire alla realizzazione della nuova edizione, oppure attraverso i tre consueti livelli di sponsorizzazione Platinum, Gold e Silver. Ogni livello di sponsorizzazione acquistato, sarà accompagnato da un pacchetto Advertising, con l'opportunità di visibilità attraverso articoli, banner e contenuti all’interno del circuito editoriale di Red Hot Cyber.
Le aziende interessate a conoscere le formule disponibili, il Media Kit e tutte le opportunità previste dal Program Sponsor 2027 possono richiedere informazioni scrivendo a [email protected].