


A seguito dell’operazione internazionale Passiflora, (Passionflower) le forze dell’ordine hanno chiuso la piattaforma di messaggistica crittografata Matrix. Allo stesso tempo, le autorità affermano di aver sequestrato il servizio all’inizio del 2024 e di aver monitorato le comunicazioni dei criminali per tre mesi.
Va sottolineato che la piattaforma Matrix, chiusa dalle forze dell’ordine, non ha nulla a che vedere con l’omonimo protocollo decentralizzato open source per il trasferimento dati (matrix.org). L’operazione Passiflora è stata coordinata da Europol ed Eurojust e ha coinvolto le forze dell’ordine di molti paesi europei, tra cui Francia, Paesi Bassi, Italia, Lituania, Spagna e Germania.

L’indagine su Matrix è iniziata dopo che la polizia ha esaminato il telefono di un uomo che nel luglio 2021 ha attentato alla vita del giornalista investigativo olandese Pieter R. de Vries, che scriveva di malavita. Nove giorni dopo questo tentativo di omicidio, de Vries morì in ospedale. Poi si è scoperto che il dispositivo del criminale era stato modificato e si è scoperto che aveva una connessione configurata al servizio Matrix, progettato per comunicazioni crittografate.
È stato riferito che di conseguenza la squadra investigativa, che comprendeva rappresentanti delle forze dell’ordine olandesi e francesi, è stata in grado di tracciare e intercettare 2,3 milioni di messaggi in 33 lingue inviati tramite i dispositivi Matrix. Purtroppo non sono stati ancora forniti dettagli tecnici su come ciò sia stato fatto.
“Per tre mesi, le autorità sono state in grado di tracciare le comunicazioni dei probabili autori, che ora verranno utilizzate per svolgere altre indagini”, si legge in una dichiarazione ufficiale di Europol . “In un’operazione coordinata supportata da Eurojust ed Europol, il servizio di messaggistica è stato smantellato dalle autorità olandesi e francesi, seguito dalla successiva azione delle loro controparti italiane, lituane e spagnole”.
Secondo gli investigatori, più di 40 server Matrix dislocati in tutta Europa fornivano comunicazioni a 8.000 account utente. Ai clienti della piattaforma è stato offerto il proprio sistema operativo Matrix, chiamate vocali e video crittografate, applicazioni per la trasmissione di messaggi crittografati, accesso anonimo a Internet e monitoraggio delle transazioni. La piattaforma includeva anche un’app di gioco d’azzardo e aveva una propria valuta per il pagamento degli abbonamenti.
Gli utenti del servizio hanno pagato da 1350 a 1700 dollari in criptovaluta per dispositivi modificati basati su Google Pixel, nonché un abbonamento di sei mesi a Matrix, che era preinstallato su tali dispositivi. Va inoltre notato che Matrix veniva venduto con altri nomi (Mactrix, Totalsec, X-quantum e Q-safe), ma tutti questi servizi utilizzavano la stessa infrastruttura.
I rappresentanti di Europol notano che l’infrastruttura Matrix era tecnicamente più complessa delle infrastrutture delle piattaforme Sky ECC ed EncroChat precedentemente chiuse. E gli utenti potevano aderire al servizio solo su invito. Questa settimana, le forze dell’ordine hanno effettuato raid e perquisizioni simultanee in dozzine di paesi diversi, provocando la chiusura di 40 server Matrix in Francia e Germania, nonché l’arresto di cinque sospetti in Spagna e Francia. Si ritiene che uno dei detenuti, un lituano di 52 anni il cui nome non è stato reso noto, sia il proprietario e principale operatore di Matrix.
Durante le perquisizioni, le autorità hanno sequestrato 970 telefoni sicuri, 145.000 euro in contanti, 500.000 euro in criptovaluta e quattro automobili. Il sito web di Matrix ora contiene un avviso che avverte gli utenti del servizio che la loro corrispondenza è stata divulgata e che loro stessi potrebbero presto essere coinvolti in procedimenti penali.
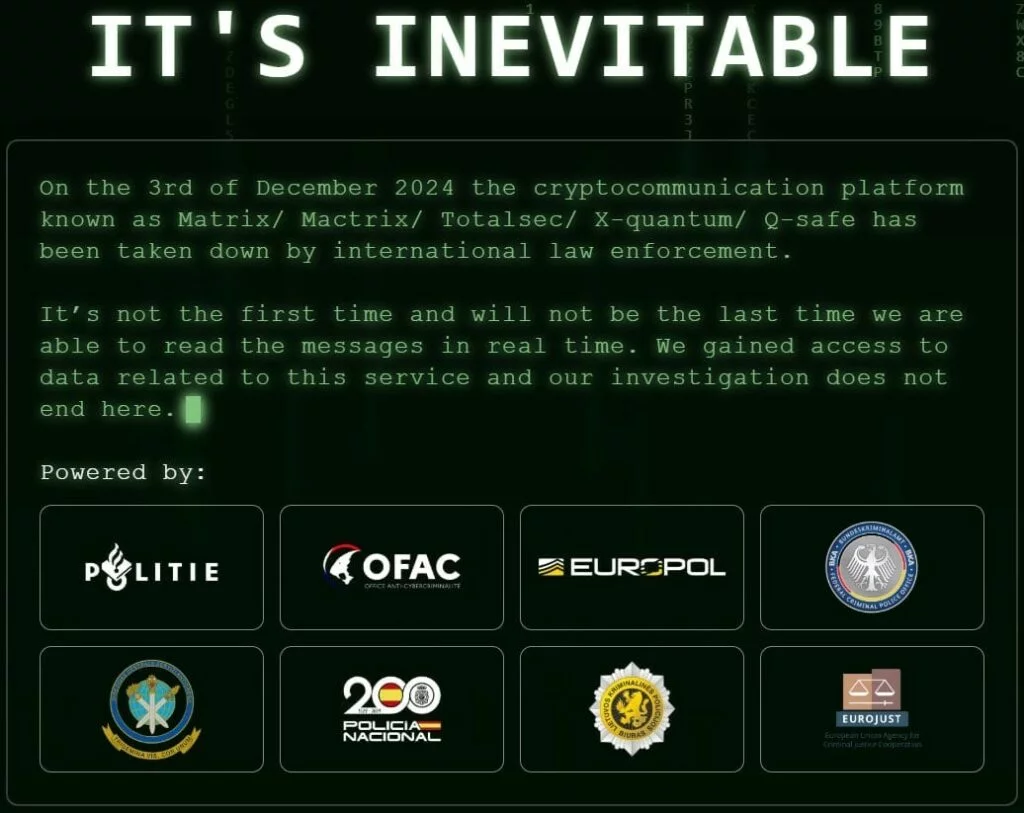
Tuttavia, la polizia olandese avverte che tutti gli utenti Matrix che hanno scelto questo servizio per la sua riservatezza e anonimato, e non sono stati coinvolti in attività criminali, dovrebbero contattare le forze dell’ordine all’indirizzo [email protected] con la richiesta di essere esclusi dalle indagini.
Va notato che la liquidazione di Matrix porta avanti una serie di chiusure di altri servizi simili, i cui clienti erano principalmente gruppi criminali organizzati coinvolti nel traffico di droga e nel riciclaggio di denaro. Pertanto, negli ultimi anni, le forze dell’ordine hanno interrotto le attività di piattaforme di comunicazione crittografate come Encrochat, Sky ECC, Phantom Secure, Anom e Ghost .
Le prove ottenute dalle infrastrutture di questi servizi (attraverso il monitoraggio dei messaggi intercettati o dai server sequestrati) hanno portato infine all’arresto di migliaia di trafficanti di droga, trafficanti di armi, criminalità organizzata, assassini e individui associati al riciclaggio di denaro.

È uscito il sesto episodio di Betti-RHC, la serie a fumetti di Red Hot Cyber nata con l'obiettivo di trasformare la cybersecurity awareness in un'esperienza di formazione più semplice, coinvolgente e accessibile. Quello che è nato come un progetto editoriale innovativo è diventato negli anni un vero e proprio corso di cybersecurity awareness a fumetti, adottato da aziende e professionisti per sensibilizzare le persone sui rischi informatici attraverso storie, personaggi ed emozioni. In cinque anni di attività, la serie Betti-RHC ha raggiunto un risultato importante: circa 70.000 copie vendute, a testimonianza dell'interesse crescente delle organizzazioni verso nuovi strumenti per costruire una concreta cultura della sicurezza.
Il sesto episodio porta Betti dentro le nostre case, in un mondo "connesso", dove lampadine, telecamere, assistenti vocali, serrature, sensori ed elettrodomestici intelligenti promettono comfort e sicurezza, ma possono nascondere nuove e insidiose superfici di attacco. Attraverso una nuova avventura, Betti ci accompagna alla scoperta del mondo della domotica e dei dispositivi IoT, mostrando come la poca cautela nell'utilizzo di queste tecnologie possa trasformare oggetti quotidiani in porte d'accesso per chi vuole osservare, controllare o colpire.
Per accompagnare la crescita del progetto abbiamo realizzato il sito ufficiale di Betti-RHC, dove è possibile conoscere meglio la serie, gli episodi e il progetto di cybersecurity awareness sviluppato da Red Hot Cyber. L'obiettivo è continuare a portare la cultura della sicurezza fuori dai tradizionali percorsi formativi standard, utilizzando il linguaggio immediato del fumetto per parlare a dipendenti, professionisti e persone senza competenze tecniche. Per maggiori informazioni su Betti-RHC e sul sesto episodio “Open Mic” è possibile visitare il sito ufficiale: betti.redhotcyber.com.