


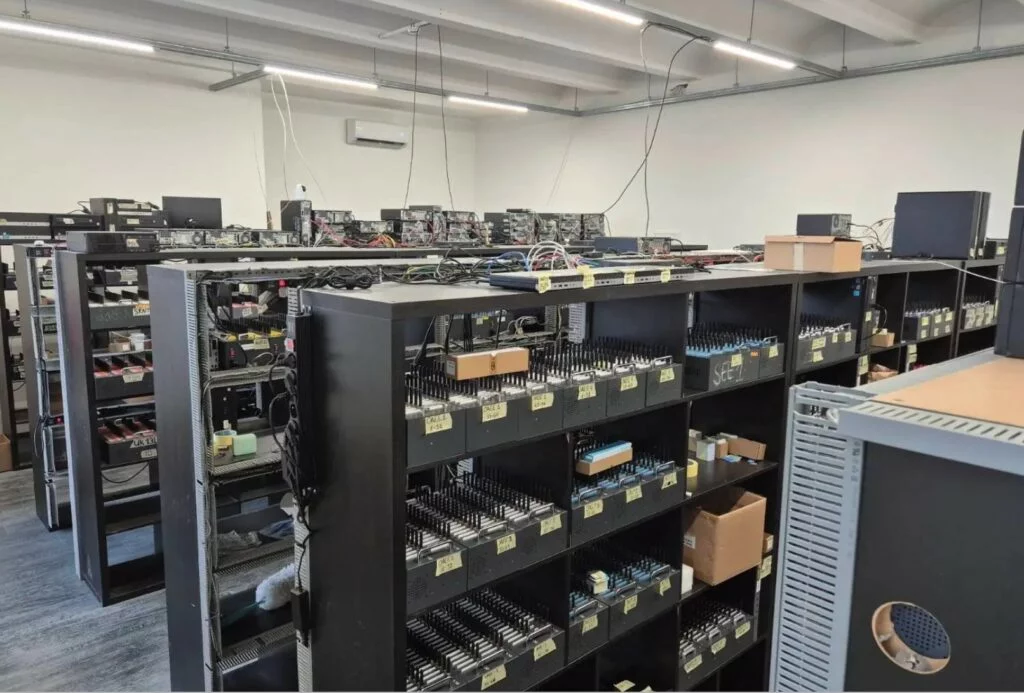
Il 10 ottobre 2025 le autorità lettoni hanno condotto una giornata di azione che ha portato all’arresto di cinque cittadini lettoni sospettati di gestire un’articolata rete di frodi telematiche. L’operazione, battezzata SIMCARTEL, ha coinvolto anche indagini e attività investigative congiunte con Austria, Estonia, Europol ed Eurojust.
Durante le perquisizioni gli investigatori hanno disattivato cinque server riconducibili all’infrastruttura illecita e sequestrato circa 1.200 dispositivi SIM-box insieme a 40.000 schede SIM attive. Sono inoltre stati individuati e posti sotto controllo centinaia di migliaia di ulteriori schede SIM. Nel corso dell’azione sono stati arrestati altri due sospettati collegati alla stessa rete.

Le forze dell’ordine attribuiscono alla struttura criminale migliaia di episodi di frode: oltre 1.700 casi in Austria e circa 1.500 in Lettonia. Il danno economico complessivo è stimato in diversi milioni di euro, con una perdita quantificata per l’Austria pari a circa 4,5 milioni di euro e per la Lettonia pari a 420.000 euro.
Tra i risultati operativi segnalati figurano:
Le forze investigative hanno evidenziato che la portata della rete è ancora in via di accertamento: sulla base del servizio illegale offerto dai sospettati sarebbero stati creati oltre 49 milioni di account online.
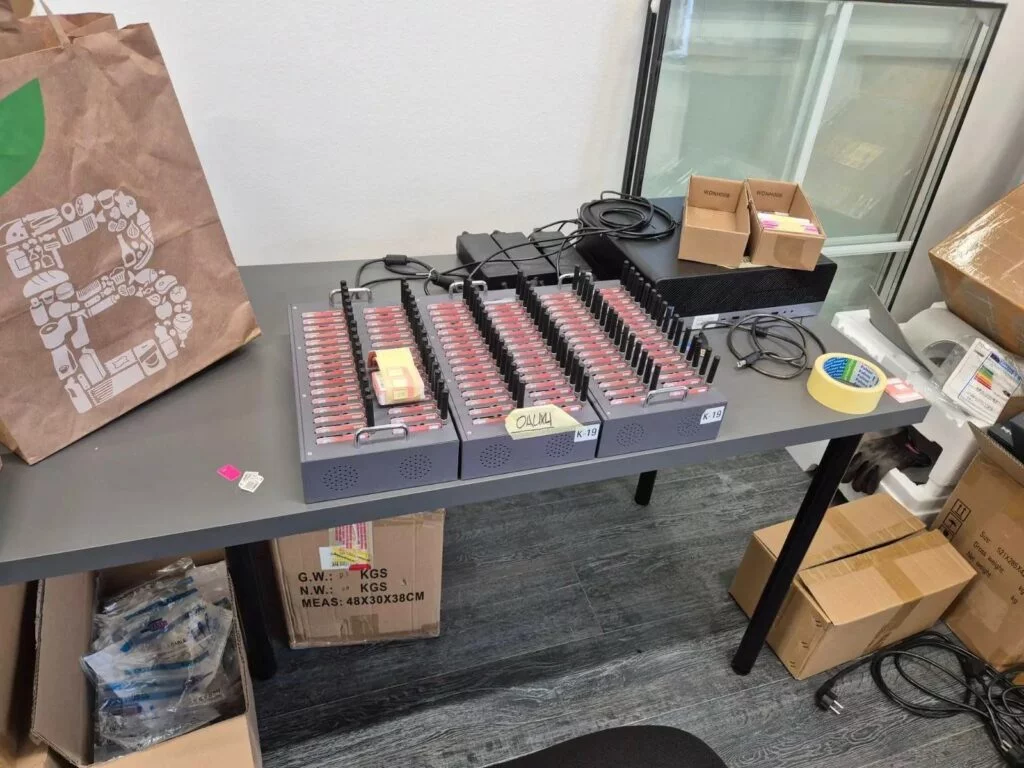
Secondo gli investigatori, l’infrastruttura era tecnicamente avanzata e permetteva a clienti criminali in tutto il mondo di registrare numeri telefonici intestati a utenti in oltre 80 Paesi. Questo meccanismo facilitava la creazione massiccia di account falsi su social network e piattaforme di comunicazione, nascondendo l’identità reale e la localizzazione degli utilizzatori.
Il servizio di SIM-box è stato impiegato per agevolare una vasta gamma di reati connessi alle telecomunicazioni: in particolare phishing e smishing, che vengono usati per sottrarre credenziali e accessi a e-mail e conti bancari. Il phishing comprende truffe via e-mail, telefonate o siti contraffatti volte a ottenere dati sensibili (password, dati bancari, numeri di carte), mentre lo smishing è la versione via SMS pensata per indurre la vittima a cliccare link dannosi o a fornire informazioni riservate.
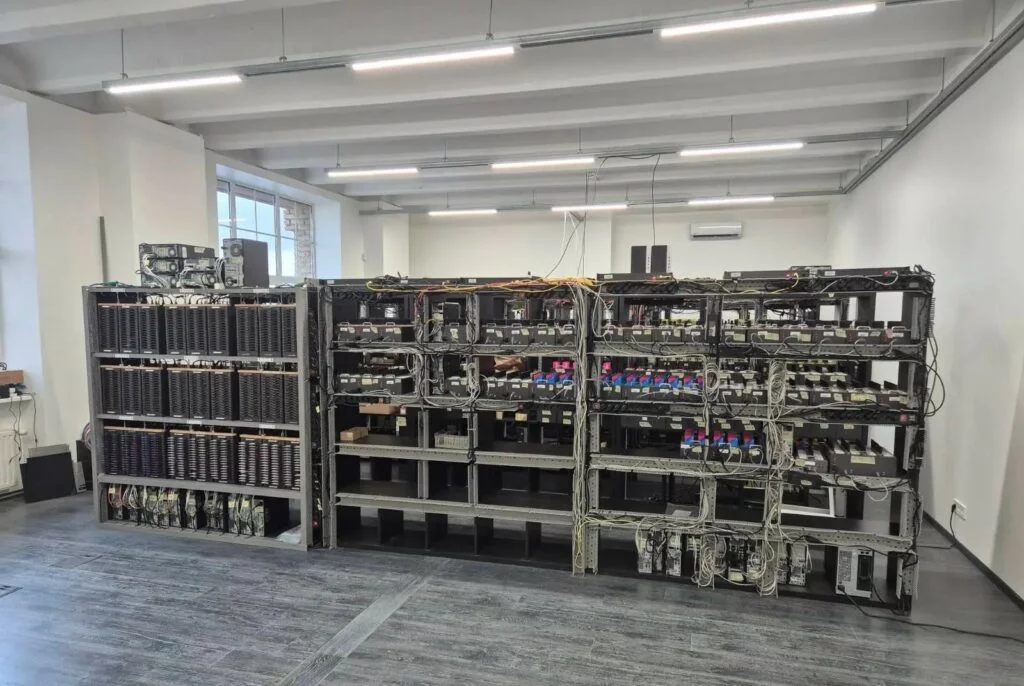
Oltre a queste tecniche, la rete avrebbe facilitato frodi commerciali, estorsioni, traffico di migranti e la diffusione di materiale pedopornografico. Tra gli usi documentati vi sono anche truffe sui mercatini dell’usato online, dove account falsi creati tramite il servizio venivano impiegati come punto di partenza per altre frodi.
Le autorità ritengono che il danno inflitto alle vittime si misuri in diversi milioni di euro complessivi e che la reale portata delle attività illecite richiederà ulteriori accertamenti. Le attività congiunte con i partner internazionali mirano a ricostruire l’intera catena operativa e a risalire ai clienti che hanno acquistato o utilizzato il servizio.


Sono ufficialmente aperte le adesioni al Program Sponsor della Red Hot Cyber Conference 2027, la sesta edizione dell’evento annuale gratuito promosso dalla community di Red Hot Cyber per diffondere cultura, competenze e consapevolezza sui temi della cybersecurity, dell’innovazione e delle tecnologie digitali. La Conference si terrà a Roma, martedì 18 e mercoledì 19 maggio 2027, presso l’Auditorium del Seraphicum, nel cuore del quartiere EUR, con una giornata dedicata ai workshop pratici e alle attività tecniche e una seconda giornata interamente dedicata alla conferenza.
Anche per il 2027, le aziende potranno scegliere di sostenere concretamente il progetto attraverso il Program Sponsor, partecipando alla crescita di un appuntamento che mette in relazione professionisti, aziende, istituzioni, studenti, ricercatori e appassionati di tecnologia. Il programma prevede la possibilità di aderire come Sponsor Sostenitore, una formula pensata per le aziende che desiderano essere tra le prime realtà a credere e contribuire alla realizzazione della nuova edizione, oppure attraverso i tre consueti livelli di sponsorizzazione Platinum, Gold e Silver. Ogni livello di sponsorizzazione acquistato, sarà accompagnato da un pacchetto Advertising, con l'opportunità di visibilità attraverso articoli, banner e contenuti all’interno del circuito editoriale di Red Hot Cyber.
Le aziende interessate a conoscere le formule disponibili, il Media Kit e tutte le opportunità previste dal Program Sponsor 2027 possono richiedere informazioni scrivendo a [email protected].