


Bandai Namco ha confermato di essere stata vittima di un attacco informatico e che gli hacker hanno avuto accesso alle informazioni riservate.
La società ha affermato che stava indagando sul caso, anche se ha notato che c’era la possibilità che “Informazioni sui clienti nelle regioni asiatiche (escluso il Giappone)” fossero presenti sui server e sui computer violati dai criminali informatici.

A violare l’azienda è stato il gruppo ALPHV (noto anche come BlackCat), che abbiamo incontrato recentemente a proposito dell’attacco informatico all’Università di Pisa seguito giorno dopo giorno da Red Hot Cyber.
Bandai Namco Entertainment Inc. è un editore di videogiochi multinazionale giapponese con sede a Minato-ku, Tokyo. Le sue filiali internazionali, Bandai Namco Entertainment America e Bandai Namco Entertainment Europe, hanno rispettivamente sede a Irvine, California e Lione, Francia.
Bandai Namco Entertainment possiede diversi franchise di videogiochi multimilionari, tra cui Pac-Man, Tekken, Gundam, Soulcalibur, Tales, Ace Combat, Taiko no Tatsujin, The Idolmaster e Dark Souls. Pac-Man, lui stesso funge da mascotte ufficiale della compagnia.
Inizialmente Bandai Namco non ha fatto commenti in merito, ma ha semplicemente ammesso che qualcuno aveva violato i suoi sistemi.
“Il 3 luglio 2022, Bandai Namco Holdings Inc. ha confermato di aver subito un accesso non autorizzato da parte di terzi ai sistemi interni di diverse società del Gruppo nelle regioni asiatiche (escluso il Giappone)”
ha affermato la società.
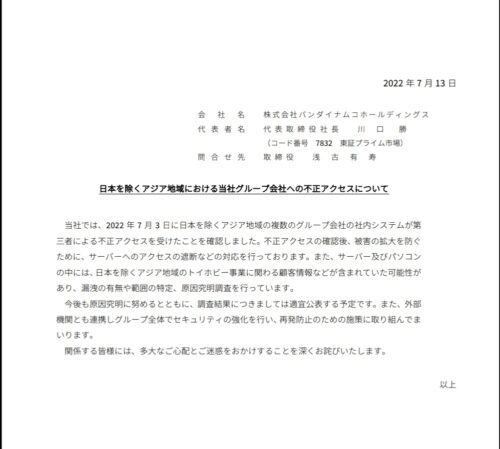
A questo punto non è chiaro quando Bandai Namco abbia scoperto la violazione o quando abbia risolto il problema. L’editore di videogames ha affermato di aver adottato
“misure, come il blocco dell’accesso ai server, per impedire la diffusione del danno”.
Collabora con partner esterni per aumentare la sicurezza.
Bandai Namco sta valutando “l’esistenza di una fuga di informazioni, l’entità del danno e indaga sulla causa”.
La società afferma che rivelerà i risultati dell’indagine “in misura adeguata”. Si è anche scusata “per eventuali complicazioni o preoccupazioni causate da questo incidente”.
Gli hacker hanno attaccato molte società di gioco negli ultimi anni. Lo studio polacco CD Projekt Red è stato vittima di un attacco ransomware all’inizio dello scorso anno, ma si è rifiutato di pagare.
Lo sviluppatore ha confermato pochi mesi dopo che i dati rubati durante l’attacco stavano circolando sul web. Di recente, gli hacker si sono infiltrati anche nei sistemi EA, Capcom e Ubisoft.

Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]