


Pavel Durov ha commentato le segnalazioni relative alla vulnerabilità nell’app Telegram su macOS della quale anche RHC ha parlato questa mattina. Sostiene che in realtà non esiste alcuna vulnerabilità, poiché per far accadere quanto riportato dai ricercatori, il computer dell’utente deve essere già compromesso.
“I giornali russi scrivono che Telegram avrebbe confermato una vulnerabilità in un’applicazione per computer di Apple. Questo non è vero. Al contrario, nel nostro post abbiamo spiegato che non c’era alcuna vulnerabilità. Perché la “vulnerabilità” dichiarata era la seguente: Se un utente malintenzionato avesse già accesso al tuo computer, potrebbe controllare la tua videocamera e il tuo microfono tramite Telegram. Ma se il computer è già compromesso, l’accesso al microfono tramite Telegram è l’ultimo dei problemi di cui preoccuparsi.

Come ho notato in precedenza, negli aspetti tecnici, i media spesso inseguono titoli importanti e fuorviano gli utenti.
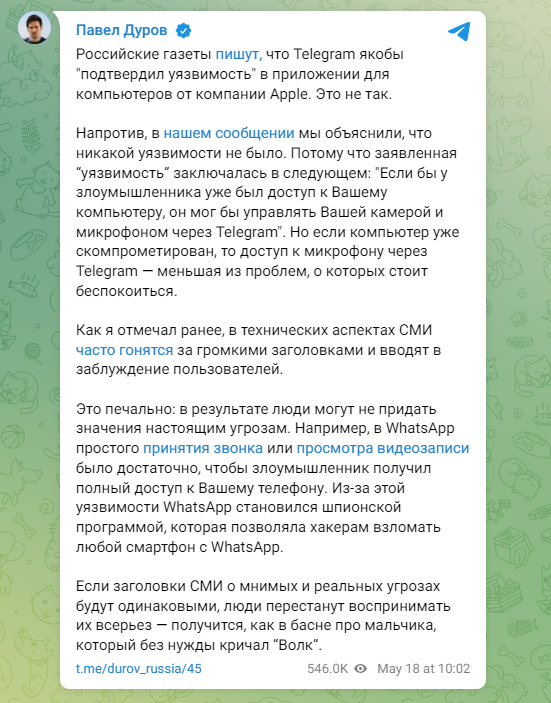
Questo è triste: di conseguenza, le persone potrebbero non attribuire importanza alle minacce reali.
Ad esempio, in WhatsApp, la semplice accettazione di una chiamata o la visione di un video era sufficiente per consentire a un utente malintenzionato di ottenere pieno accesso al tuo telefono. A causa di questa vulnerabilità, WhatsApp è diventato uno spyware che ha permesso agli hacker di dirottare qualsiasi smartphone.
Se i titoli dei media sulle minacce immaginarie e reali sono gli stessi, le persone smetteranno di prenderli sul serio – risulterà come in una favola di un ragazzo che ha urlato inutilmente al lupo, al lupo”, ha scritto Durov nel suo canale Telegram.
Questa precisazione avviene dopo che un ingegnere della sicurezza di Google ha scoperto una vulnerabilità nell’app Telegram per macOS che potrebbe essere utilizzata per ottenere l’accesso non autorizzato alla fotocamera del dispositivo.
Di solito, il meccanismo TCC fornito da Apple impedisce a software di terze parti di accedere alla videocamera e al microfono, ma il ricercatore ha scoperto che una libreria dinamica dannosa (Dylib) può essere iniettata nell’applicazione Telegram che aggira questa protezione. Pertanto, un utente malintenzionato può attivare la fotocamera del computer e registrare video senza alcuna notifica o indicazione all’utente.
La vulnerabilità di Telegram è stata identificata come CVE-2023-26818 nel febbraio di quest’anno. Il ricercatore ha provato a contattare Telegram per risolvere il problema, ma non ha ricevuto risposta. Di conseguenza, ha pubblicato un rapporto che rivela informazioni sulla vulnerabilità.


RHC4Edu nasce dalla volontà della community di Red Hot Cyber di portare la cultura della cybersecurity, dell’intelligenza artificiale e del digitale direttamente nelle scuole, mettendo gratuitamente a disposizione degli studenti l’esperienza di professionisti, ricercatori e specialisti del settore. Il progetto è ufficialmente operativo e permette agli istituti interessati di richiedere workshop gratuiti e incontri con gli esperti della community, attraverso un coordinamento della redazione che mette in relazione le esigenze della scuola con le competenze e la disponibilità dei professionisti presenti sul territorio.
L’obiettivo di RHC4Edu non è trasformare gli studenti in tecnici informatici, ma aiutarli a sviluppare consapevolezza e pensiero critico davanti a un mondo sempre più digitale. Cybersecurity, truffe online, privacy, social network, cyberbullismo, fake news e intelligenza artificiale diventano così argomenti da affrontare con esempi concreti e con il contributo diretto di chi lavora quotidianamente nel settore. Un’iniziativa costruita sulla condivisione della conoscenza e sul volontariato della community, perché portare queste competenze nelle aule significa anche offrire ai ragazzi la possibilità di conoscere nuove professioni, sviluppare curiosità e imparare a vivere la tecnologia in modo più sicuro e consapevole.
Prenota il tuo workshop gratuito con gli esperti di Red Hot Cyber.