


Una nuova campagna di phishing sta prendendo di mira gli utenti del servizio di trasporto pubblico gestito da ATAC S.p.A., avverte ACN, utilizzando messaggi SMS per indurre le vittime a inserire i dati della carta di pagamento. La pagina iniziale malevola simula una verifica di navigazione automatizzata e reindirizza gli utenti a pagine che mostrano dettagli su presunte irregolarità, chiedendo poi dati sensibili come il numero della carta e il codice CVV/CVC.
Una recente campagna di phishing, veicolata tramite messaggi SMS, sta prendendo di mira gli utenti del servizio di trasporto pubblico gestito da ATAC S.p.A. avverte l’Agenzia per la Cybersicurezza Nazionale. L’obiettivo della campagna malevola, è indurre le vittime a credere che ci sia una irregolarità relativa alla mancata timbratura del biglietto e quindi ad inserire i dati della propria carta di credito.
La pagina iniziale del sito è progettata per assomigliare alle pagina legittima ceh vuole far credere di dover verificare la correttezza della persona. Dopo un controllo da parte del sito malevolo, gli utenti vengono reindirizzati a una pagina che mostra dettagli su una “uscita non registrata”, che riporta informazioni su una mancata registrazione, estremi del viaggio e data di validazione, oltre a un importo dovuto di 1,50 euro.
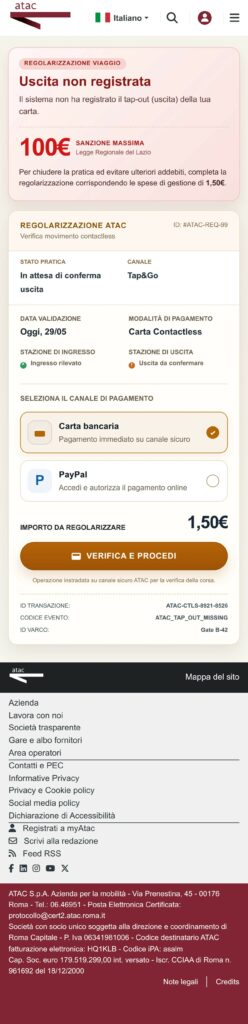

C’è anche un messaggio minaccioso che avverte delle possibili sanzioni in caso di mancato pagamento.
L’importo basso abbatte la soglia di attenzione degli utenti, rendendo questa richiesta credibile e meno sospetta. Successivamente, gli utenti sono indirizzati a una pagina di “Pagamento Sicuro”, nella quale vengono richiesti dati sensibili come il nome del titolare della carta, il numero della carta stessa e la data di scadenza e codice di sicurezza (CVV/CVC).
Se l’utente prosegue con il pagamento, la pagina si chiude e la sessione viene reindirizzata verso una pagina esterna legittima.
Se invece viene scelta dell’utente è PayPal, si viene indirizzati verso un form di accesso che, dopo l’inserimento delle credenziali, mostra un messaggio di errore e una nuova form che richiede i dati della carta di pagamento.
L’avviso è stato emesso da ACN che riporta attenzione su questo genere di attacchi. Nello specifico, per mitigare la minaccia, si consigliano periodiche sessioni di formazione per riconoscere il fenomeno del phishing e diffidare dalle comunicazioni inattese che richiedono pagamenti urgenti.
È sempre fondamentale verificare che un sito internet sia legittimo prima di inserire i dati personali o finanziari, occorre controllrlo attentamente attraverso gli elementi identificativi della pagina come la correttezza del dominio sul quale si è atterrati.

RHC4Edu nasce dalla volontà della community di Red Hot Cyber di portare la cultura della cybersecurity, dell’intelligenza artificiale e del digitale direttamente nelle scuole, mettendo gratuitamente a disposizione degli studenti l’esperienza di professionisti, ricercatori e specialisti del settore. Il progetto è ufficialmente operativo e permette agli istituti interessati di richiedere workshop gratuiti e incontri con gli esperti della community, attraverso un coordinamento della redazione che mette in relazione le esigenze della scuola con le competenze e la disponibilità dei professionisti presenti sul territorio.
L’obiettivo di RHC4Edu non è trasformare gli studenti in tecnici informatici, ma aiutarli a sviluppare consapevolezza e pensiero critico davanti a un mondo sempre più digitale. Cybersecurity, truffe online, privacy, social network, cyberbullismo, fake news e intelligenza artificiale diventano così argomenti da affrontare con esempi concreti e con il contributo diretto di chi lavora quotidianamente nel settore. Un’iniziativa costruita sulla condivisione della conoscenza e sul volontariato della community, perché portare queste competenze nelle aule significa anche offrire ai ragazzi la possibilità di conoscere nuove professioni, sviluppare curiosità e imparare a vivere la tecnologia in modo più sicuro e consapevole.
Prenota il tuo workshop gratuito con gli esperti di Red Hot Cyber.