


Recentemente è stata rilasciata una proof of concept (PoC) per una vulnerabilità critica identificata come CVE-2024-33544 che affligge il plugin WZone di WordPress.
Questa vulnerabilità riguarda un’iniezione SQL senza autenticazione, che rappresenta una seria minaccia per la sicurezza di molte applicazioni web. Il National Vulnerability Database (NVD) ha pubblicato i dettagli di questa vulnerabilità, evidenziando l’importanza di affrontare tempestivamente il problema.

CVE-2024-33544 è una vulnerabilità di tipo SQL Injection che consente agli attaccanti di eseguire comandi SQL arbitrari su un database senza necessità di autenticazione. Questo tipo di attacco sfrutta le lacune nella convalida degli input forniti dall’utente, permettendo di manipolare le query SQL inviate al database. Quando sfruttata, questa vulnerabilità può portare a gravi conseguenze, come l’accesso non autorizzato ai dati sensibili, la modifica o la cancellazione dei dati e, in alcuni casi, il completo controllo del sistema interessato.
L’impatto di CVE-2024-33544 è estremamente elevato a causa della sua natura non autenticata. Gli attaccanti non necessitano di credenziali di accesso per sfruttare questa vulnerabilità, rendendola facilmente sfruttabile da remoto. I sistemi vulnerabili possono includere applicazioni web, piattaforme di e-commerce, sistemi di gestione dei contenuti e qualsiasi altra applicazione che interagisca con un database tramite comandi SQL.
Una proof of concept (PoC) per CVE-2024-33544 è stata resa disponibile pubblicamente in rete. Questa PoC dimostra come la vulnerabilità può essere sfruttata, fornendo un esempio pratico di attacco. Gli amministratori di sistema e gli sviluppatori possono utilizzare questa PoC per comprendere meglio la vulnerabilità e testare l’efficacia delle loro misure di mitigazione.
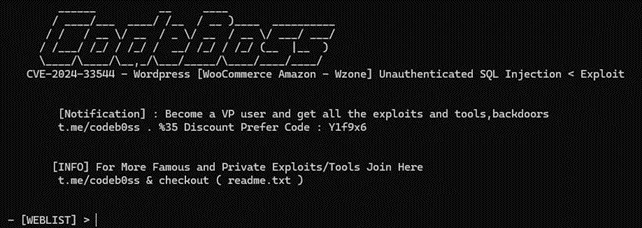
La vulnerabilità CVE-2024-33544 rappresenta una minaccia significativa per la sicurezza delle applicazioni web e dei dati che esse gestiscono. La disponibilità di una PoC rende ancora più urgente l’adozione di misure di sicurezza adeguate. È fondamentale che gli amministratori di sistema e gli sviluppatori prendano provvedimenti immediati per mitigare i rischi associati a questa vulnerabilità, proteggendo così i dati sensibili e garantendo la continuità operativa delle loro applicazioni.
Per ulteriori dettagli su CVE-2024-33544 e le misure di mitigazione, è possibile consultare il National Vulnerability Database.

Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]