


Il 27 ottobre 2025, il Gruppo Poltronesofà è finito nel mirino di un attacco informatico di tipo ransomware che ha messo fuori uso alcuni sistemi aziendali e reso indisponibili diverse macchine virtuali. L’azienda, in qualità di titolare del trattamento, ha notificato l’incidente agli interessati come previsto dall’art. 34 del Regolamento UE 2016/679 (GDPR).
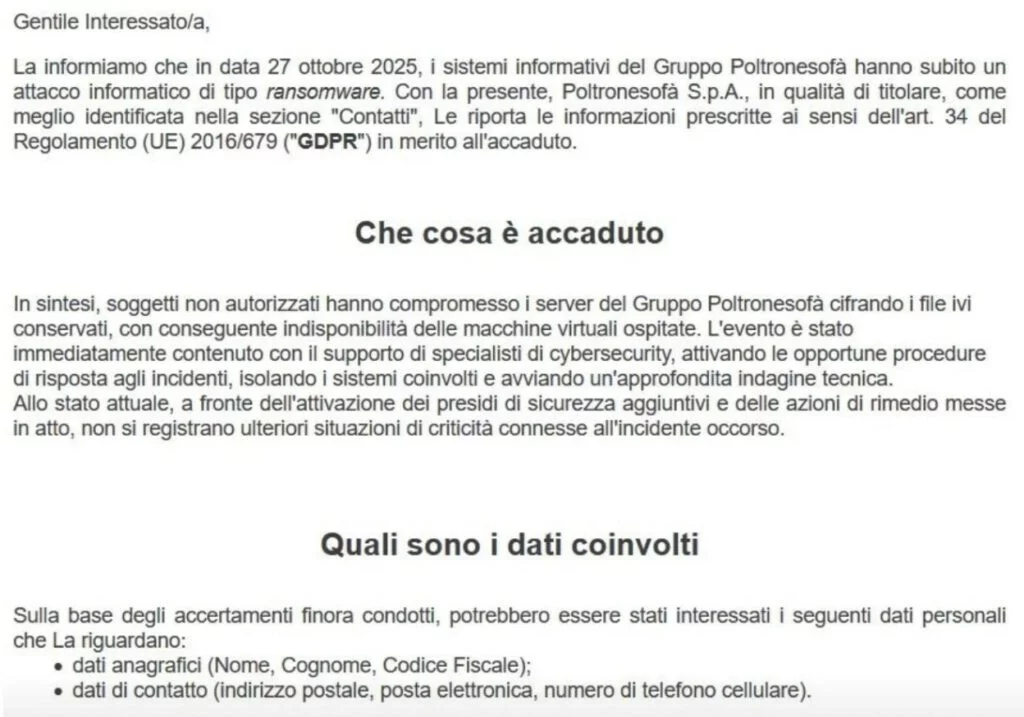
Secondo quanto comunicato, soggetti non autorizzati sono riusciti a compromettere i server del Gruppo, cifrando i file presenti all’interno delle infrastrutture e provocando la conseguente indisponibilità delle risorse ospitate.

L’attacco è stato identificato e contenuto in tempi rapidi grazie all’intervento di specialisti di cybersecurity, che hanno attivato le procedure di risposta agli incidenti, isolando i sistemi coinvolti e avviando un’indagine tecnica approfondita per comprendere l’estensione della compromissione.
Ad oggi, l’azienda fa sapere di aver implementato ulteriori misure di sicurezza e azioni di mitigazione, dichiarando che non sono emerse ulteriori criticità dopo il primo contenimento dell’incidente.
Dalle verifiche preliminari, Poltronesofà comunica che alcune categorie di dati personali potrebbero essere state oggetto di accesso non autorizzato, tra cui:
Al momento non vi sono conferme definitive sulla reale esfiltrazione dei dati, ma l’azienda ha preferito informare gli utenti potenzialmente interessati nel rispetto degli obblighi normativi.
L’incidente si inserisce in un contesto nazionale e internazionale particolarmente sensibile: negli ultimi anni, il settore retail e arredamento è diventato uno dei bersagli privilegiati dei gruppi ransomware, attratti dall’elevata mole di dati personali e dall’importanza dei sistemi logistici e gestionali.
Gli attacchi mirati alla cifratura dei server, accompagnati da eventuale esfiltrazione dei dati per finalità di doppia estorsione, rappresentano oggi una delle minacce più pervasive per le aziende italiane.
In attesa di ulteriori aggiornamenti da parte di Poltronesofà, gli utenti sono invitati a:
Poltronesofà ha dichiarato di essere al lavoro per ripristinare completamente la piena operatività dei servizi e per garantire la massima tutela delle informazioni dei clienti.
Come nostra consuetudine, lasciamo sempre spazio ad una dichiarazione dell’organizzazione qualora voglia darci degli aggiornamenti su questa vicenda e saremo lieti di pubblicarla con uno specifico articolo dando risalto alla questione. RHC monitorerà l’evoluzione della vicenda in modo da pubblicare ulteriori news sul blog, qualora ci fossero novità sostanziali.

Sono ufficialmente aperte le adesioni al Program Sponsor della Red Hot Cyber Conference 2027, la sesta edizione dell’evento annuale gratuito promosso dalla community di Red Hot Cyber per diffondere cultura, competenze e consapevolezza sui temi della cybersecurity, dell’innovazione e delle tecnologie digitali. La Conference si terrà a Roma, martedì 18 e mercoledì 19 maggio 2027, presso l’Auditorium del Seraphicum, nel cuore del quartiere EUR, con una giornata dedicata ai workshop pratici e alle attività tecniche e una seconda giornata interamente dedicata alla conferenza.
Anche per il 2027, le aziende potranno scegliere di sostenere concretamente il progetto attraverso il Program Sponsor, partecipando alla crescita di un appuntamento che mette in relazione professionisti, aziende, istituzioni, studenti, ricercatori e appassionati di tecnologia. Il programma prevede la possibilità di aderire come Sponsor Sostenitore, una formula pensata per le aziende che desiderano essere tra le prime realtà a credere e contribuire alla realizzazione della nuova edizione, oppure attraverso i tre consueti livelli di sponsorizzazione Platinum, Gold e Silver. Ogni livello di sponsorizzazione acquistato, sarà accompagnato da un pacchetto Advertising, con l'opportunità di visibilità attraverso articoli, banner e contenuti all’interno del circuito editoriale di Red Hot Cyber.
Le aziende interessate a conoscere le formule disponibili, il Media Kit e tutte le opportunità previste dal Program Sponsor 2027 possono richiedere informazioni scrivendo a [email protected].