


Una significativa violazione dei dati ha coinvolto il Ministero della Giustizia e dei Diritti Umani (Kemenkumham) in Indonesia.
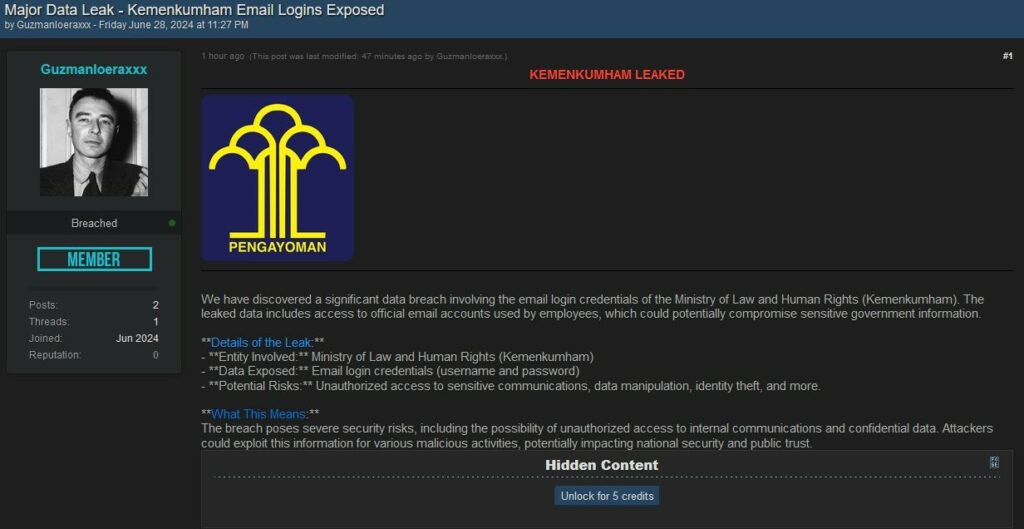
Secondo un post su un forum di hacker, un attore di minacce sotto lo pseudonimo “Guzmanloeraxxx” ha presumibilmente divulgato le credenziali di accesso email dei dipendenti di Kemenkumham. Questa violazione se confermata comporterebbe seri rischi per la sicurezza nazionale e la fiducia pubblica.

Attualmente, non siamo in grado di confermare con precisione l’accuratezza delle informazioni riportate, poiché non è stato rilasciato alcun comunicato stampa ufficiale sul sito web riguardante l’incidente.
Kemenkumham
Kemenkumham, abbreviazione di Kementerian Hukum dan Hak Asasi Manusia, è il Ministero della Giustizia e dei Diritti Umani della Repubblica dell’Indonesia. Questo ministero è responsabile della gestione degli affari legali e dei diritti umani nel paese.
Entità Coinvolta:
Dati Compromessi:
Rischi Potenziali:
I dati divulgati consentono l’accesso agli account email ufficiali utilizzati dai dipendenti di Kemenkumham, potenzialmente compromettendo informazioni sensibili del governo. Individui non autorizzati potrebbero sfruttare queste informazioni per accedere a comunicazioni riservate e manipolare dati, portando al furto di identità e altre attività dannose.
La violazione evidenzia gravi vulnerabilità di sicurezza nei sistemi del ministero, sottolineando la necessità di misure immediate e robuste di cybersicurezza. I rischi associati a questa violazione sono ampi, incluso il potenziale per gli attaccanti di accedere a comunicazioni interne e ad altri dati sensibili, che potrebbero impattare la sicurezza nazionale e minare la fiducia pubblica nelle istituzioni governative.
Le implicazioni di questa violazione sono significative. L’accesso non autorizzato agli account email ufficiali potrebbe portare a:
In risposta a questa violazione, è cruciale che Kemenkumham conduca un’indagine approfondita e implementi protocolli di sicurezza stringenti per prevenire futuri incidenti. Le azioni immediate dovrebbero includere il cambiamento di tutte le password compromesse, il miglioramento delle misure di sicurezza delle email e il monitoraggio di eventuali tentativi di accesso non autorizzati.
Questo incidente se confermato mostra ancora una volta ll’importanza della cybersicurezza nella protezione delle informazioni sensibili del governo e nel mantenimento dell’integrità delle istituzioni pubbliche.
Come nostra consuetudine, lasciamo sempre spazio ad una dichiarazione da parte dell’azienda qualora voglia darci degli aggiornamenti sulla vicenda. Saremo lieti di pubblicare tali informazioni con uno specifico articolo dando risalto alla questione.
RHC Dark Lab monitorerà l’evoluzione della vicenda in modo da pubblicare ulteriori news sul blog, qualora ci fossero novità sostanziali. Qualora ci siano persone informate sui fatti che volessero fornire informazioni in modo anonimo possono utilizzare la mail crittografata del whistleblower.

RHC4Edu nasce dalla volontà della community di Red Hot Cyber di portare la cultura della cybersecurity, dell’intelligenza artificiale e del digitale direttamente nelle scuole, mettendo gratuitamente a disposizione degli studenti l’esperienza di professionisti, ricercatori e specialisti del settore. Il progetto è ufficialmente operativo e permette agli istituti interessati di richiedere workshop gratuiti e incontri con gli esperti della community, attraverso un coordinamento della redazione che mette in relazione le esigenze della scuola con le competenze e la disponibilità dei professionisti presenti sul territorio.
L’obiettivo di RHC4Edu non è trasformare gli studenti in tecnici informatici, ma aiutarli a sviluppare consapevolezza e pensiero critico davanti a un mondo sempre più digitale. Cybersecurity, truffe online, privacy, social network, cyberbullismo, fake news e intelligenza artificiale diventano così argomenti da affrontare con esempi concreti e con il contributo diretto di chi lavora quotidianamente nel settore. Un’iniziativa costruita sulla condivisione della conoscenza e sul volontariato della community, perché portare queste competenze nelle aule significa anche offrire ai ragazzi la possibilità di conoscere nuove professioni, sviluppare curiosità e imparare a vivere la tecnologia in modo più sicuro e consapevole.
Prenota il tuo workshop gratuito con gli esperti di Red Hot Cyber.