


Di recente, TÜV Rheinland AG, una delle principali società di certificazione e ispezione a livello globale, è apparsa sul sito di data leak del gruppo ransomware RansomEXX.
TÜV Rheinland AG è un fornitore di servizi di AUDIT indipendente, attivo a livello internazionale con sede a Colonia . TÜV Rheinland opera come organizzazione di AUDIT tecnici nei settori della sicurezza, efficienza e qualità.

Al momento, non ci sono conferme ufficiali da parte dell’organizzazione riguardo la veridicità della violazione, poiché TÜV Rheinland AG non ha ancora rilasciato alcun comunicato stampa sul proprio sito web in merito all’incidente. Questo articolo deve quindi essere considerato come una “fonte di intelligence”.
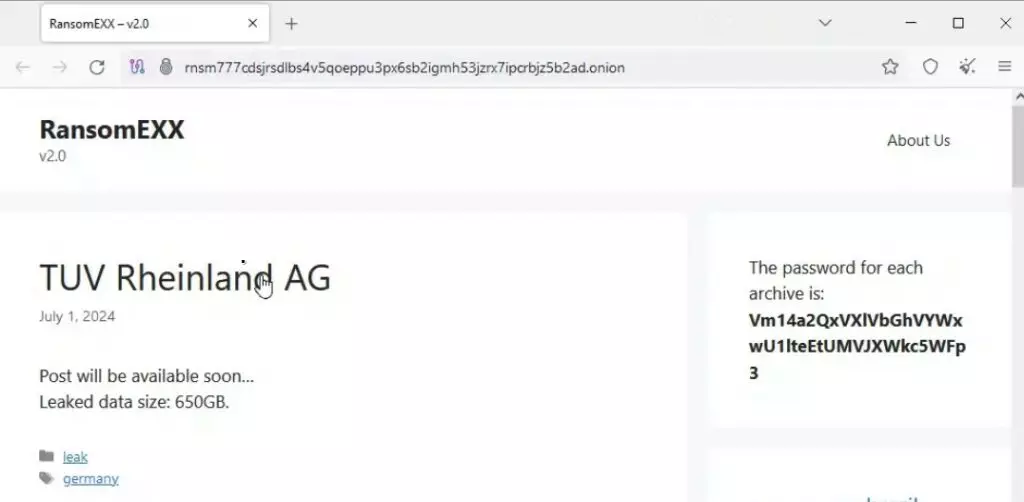
RansomEXX è un noto gruppo di cybercriminali specializzato in attacchi ransomware, che prende di mira grandi organizzazioni e aziende di diversi settori. Il gruppo è conosciuto per il modus operandi di cifrare i dati delle vittime e successivamente chiedere un riscatto per il ripristino dell’accesso. In caso di mancato pagamento, RansomEXX minaccia di pubblicare i dati sensibili rubati su internet, un metodo conosciuto come “double extortion”.
Secondo le fonti disponibili, TÜV Rheinland AG è apparso recentemente sul sito di data leak di RansomEXX, suggerendo che il gruppo potrebbe aver ottenuto accesso non autorizzato ai dati aziendali. Tuttavia, non ci sono dettagli specifici su quali tipi di dati potrebbero essere stati compromessi o sull’entità dell’attacco.
TÜV Rheinland AG, con sede in Germania, opera in oltre 60 paesi con più di 20.000 dipendenti, fornendo servizi di certificazione, ispezione e testing. L’eventuale compromissione dei dati potrebbe avere ripercussioni significative non solo per l’azienda, ma anche per i suoi clienti e partner globali.
Ad oggi, TÜV Rheinland AG non ha rilasciato alcun comunicato ufficiale confermando o smentendo l’attacco. L’assenza di una dichiarazione pubblica rende difficile valutare l’effettiva portata e gravità della situazione. Le organizzazioni spesso necessitano di tempo per comprendere appieno l’entità di un attacco cyber e determinare la migliore strategia di risposta, il che potrebbe spiegare la mancanza di informazioni immediate.
Se l’attacco fosse confermato, TÜV Rheinland AG potrebbe affrontare diverse problematiche, tra cui:
La possibile violazione dei dati di TÜV Rheinland AG da parte di RansomEXX sottolinea l’importanza della sicurezza informatica nelle moderne organizzazioni. In attesa di una dichiarazione ufficiale da parte dell’azienda, è fondamentale rimanere vigili e adottare misure preventive per proteggere i dati sensibili. Questo caso rappresenta un’ulteriore conferma che la minaccia dei ransomware è una realtà tangibile che richiede una risposta pronta ed efficace da parte delle aziende di tutto il mondo.
Come nostra consuetudine, lasciamo sempre spazio ad una dichiarazione da parte dell’azienda qualora voglia darci degli aggiornamenti sulla vicenda. Saremo lieti di pubblicare tali informazioni con uno specifico articolo dando risalto alla questione.
RHC Dark Lab monitorerà l’evoluzione della vicenda in modo da pubblicare ulteriori news sul blog, qualora ci fossero novità sostanziali. Qualora ci siano persone informate sui fatti che volessero fornire informazioni in modo anonimo possono utilizzare la mail crittografata del whistleblower.
RHC4Edu nasce dalla volontà della community di Red Hot Cyber di portare la cultura della cybersecurity, dell’intelligenza artificiale e del digitale direttamente nelle scuole, mettendo gratuitamente a disposizione degli studenti l’esperienza di professionisti, ricercatori e specialisti del settore. Il progetto è ufficialmente operativo e permette agli istituti interessati di richiedere workshop gratuiti e incontri con gli esperti della community, attraverso un coordinamento della redazione che mette in relazione le esigenze della scuola con le competenze e la disponibilità dei professionisti presenti sul territorio.
L’obiettivo di RHC4Edu non è trasformare gli studenti in tecnici informatici, ma aiutarli a sviluppare consapevolezza e pensiero critico davanti a un mondo sempre più digitale. Cybersecurity, truffe online, privacy, social network, cyberbullismo, fake news e intelligenza artificiale diventano così argomenti da affrontare con esempi concreti e con il contributo diretto di chi lavora quotidianamente nel settore. Un’iniziativa costruita sulla condivisione della conoscenza e sul volontariato della community, perché portare queste competenze nelle aule significa anche offrire ai ragazzi la possibilità di conoscere nuove professioni, sviluppare curiosità e imparare a vivere la tecnologia in modo più sicuro e consapevole.
Prenota il tuo workshop gratuito con gli esperti di Red Hot Cyber.