


Un hacker che opera sotto lo pseudonimo di “zestix” ha pubblicato un post su un forum underground, dove sembra che abbia causato una significativa violazione dei dati presso Mercedes-Benz USA (MBUSA).
L’aggressore afferma di aver sottratto 18,3 GB di dati legali e dei clienti sensibili. Questi dati vengono ora offerti in vendita su un forum darknet per 5.000 dollari. Secondo l’annuncio, il set di dati include un’ampia gamma di documenti interni, inclusi procedimenti legali in corso e conclusi provenienti da 48 stati degli Stati Uniti.

Sembrerebbe che si tratti di un ennesimo attacco alla supply-chain, un fenomeno che affligge tutte le aziende e nessuna ne è esclusa. Se l’incidente si rivelasse autentico, metterebbe in luce la vulnerabilità critica dei fornitori terzi che elaborano dati aziendali e dei consumatori altamente sensibili.
Disclaimer: Questo rapporto include screenshot e/o testo tratti da fonti pubblicamente accessibili. Le informazioni fornite hanno esclusivamente finalità di intelligence sulle minacce e di sensibilizzazione sui rischi di cybersecurity. Red Hot Cyber condanna qualsiasi accesso non autorizzato, diffusione impropria o utilizzo illecito di tali dati. Al momento, non è possibile verificare in modo indipendente l’autenticità delle informazioni riportate, poiché l’organizzazione coinvolta non ha ancora rilasciato un comunicato ufficiale sul proprio sito web. Di conseguenza, questo articolo deve essere considerato esclusivamente a scopo informativo e di intelligence.
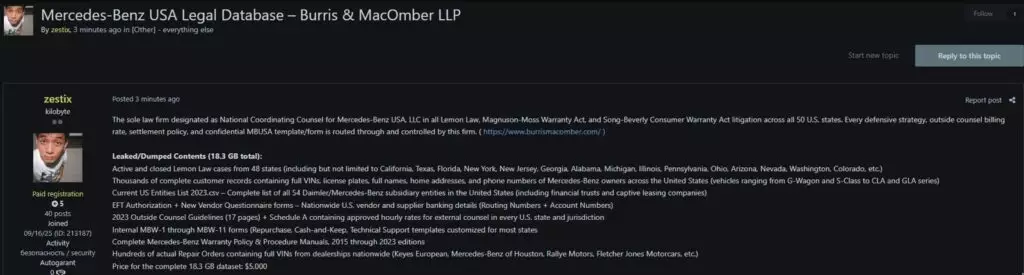
L’hacker sostiene che la violazione dei dati riguarda tutte le strategie di difesa del colosso automobilistico, le spese legali esterne e le politiche di risoluzione delle controversie negli Stati Uniti. L’archivio trapelato conterrebbe sia dati legali operativi sia informazioni personali identificabili (PII) dei clienti.
Questa rivelazione sottolinea il rischio continuo rappresentato dalle vulnerabilità nella catena di fornitura. Sebbene Mercedes-Benz USA abbia subito perdite di dati in passato, come la violazione accidentale dello storage cloud nel 2021 che ha colpito quasi 1.000 clienti, questo particolare incidente colpisce la catena di fornitura legale piuttosto che l’infrastruttura diretta dell’azienda.
La divulgazione di “modelli/moduli MBUSA riservati” e di strategie legali difensive potrebbe avere implicazioni a lungo termine per i contenziosi in corso. Inoltre, l’inclusione di “questionari per nuovi fornitori” contenenti informazioni bancarie solleva preoccupazioni circa potenziali compromissioni delle email aziendali (BEC) o frodi finanziarie a danno della rete di fornitori della casa automobilistica.
Al momento della stesura di questo rapporto, né Mercedes-Benz USA né Burris & MacOmber LLP hanno rilasciato una dichiarazione ufficiale in merito all’autenticità dei dati. Gli analisti della sicurezza consigliano ai clienti interessati di monitorare i propri rapporti di credito e di prestare attenzione ai tentativi di phishing che facciano riferimento ai loro fascicoli.


RHC4Edu nasce dalla volontà della community di Red Hot Cyber di portare la cultura della cybersecurity, dell’intelligenza artificiale e del digitale direttamente nelle scuole, mettendo gratuitamente a disposizione degli studenti l’esperienza di professionisti, ricercatori e specialisti del settore. Il progetto è ufficialmente operativo e permette agli istituti interessati di richiedere workshop gratuiti e incontri con gli esperti della community, attraverso un coordinamento della redazione che mette in relazione le esigenze della scuola con le competenze e la disponibilità dei professionisti presenti sul territorio.
L’obiettivo di RHC4Edu non è trasformare gli studenti in tecnici informatici, ma aiutarli a sviluppare consapevolezza e pensiero critico davanti a un mondo sempre più digitale. Cybersecurity, truffe online, privacy, social network, cyberbullismo, fake news e intelligenza artificiale diventano così argomenti da affrontare con esempi concreti e con il contributo diretto di chi lavora quotidianamente nel settore. Un’iniziativa costruita sulla condivisione della conoscenza e sul volontariato della community, perché portare queste competenze nelle aule significa anche offrire ai ragazzi la possibilità di conoscere nuove professioni, sviluppare curiosità e imparare a vivere la tecnologia in modo più sicuro e consapevole.
Prenota il tuo workshop gratuito con gli esperti di Red Hot Cyber.