


Sicuramente tutto questo ci riporta indietro di qualche mese fa all’attacco alla ULSS6 Euganea di Padova, ma questa a quanto pare è un’altra storia.
Pare infatti che un nuovo attacco informatico si stia scagliando questa volta contro il comune di Padova, anche se ancora non c’è alcuna certezza che un pirata informatico sia effettivamente riuscito a violare le difese di Palazzo Moroni.

padovaoggi.it ha riportato che nella giornata di oggi è arrivata una comunicazione a tutti i dipendenti del comune con un messaggio abbastanza inquietante che riportava quanto segue:
“Ci hanno segnalato che nel Dark Web risultano in vendita delle credenziali di accesso al dominio comune.padova.it: è a rischio la sicurezza informatica dell’ente”
Questa notizia potrebbe essere correlata con un’altra sempre di oggi che riporta che la Procura di Brescia e la Guardia di Finanza della città lombarda hanno collaborato con l’FBI in un’operazione di contrasto al cybercrime.
Sarebbero state rubate milioni di credenziali informatiche utilizzate per commettere reati finanziari o vendute ad altri su forum di criminalità informatica. Nel mirino è finito un 26enne ucraino, per il suo presunto ruolo centrale nell’attività illecita.
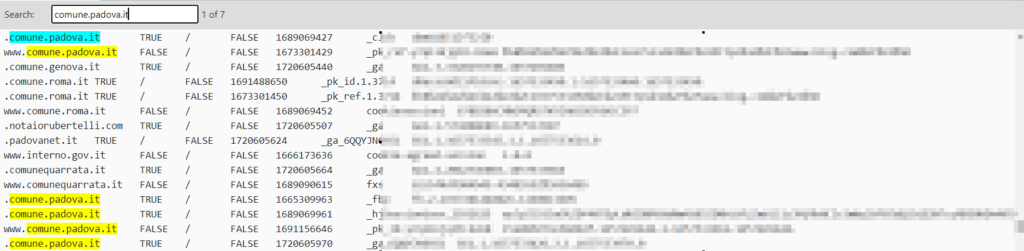
Siamo andati quindi sul darkweb a verificare se ci siano tracce di credenziali del comune e ne abbiamo trovate diverse per l’accesso al comune di Padova, anche se bisognerebbe ora comprendere dalle analisi che stanno conducendo le autorità, cosa stia realmente succedendo.
se sono state lasciate delle tracce dai criminali informatici e comprendere
Nel mentre attendiamo un comunicato ufficiale dell’azienda, RHC monitorerà l’evoluzione della vicenda in modo da pubblicare ulteriori news sul blog, qualora ci fossero novità sostanziali.
Nel caso in cui il comune voglia fornire una dichiarazione a RHC, saremo lieti di pubblicarla con uno specifico articolo sulle nostre pagine per dare risalto alla questione.
Qualora ci siano persone informate sui fatti che volessero fornire informazioni sulla vicenda od effettuare una dichiarazione, possono accedere alla sezione contatti, oppure in forma anonima utilizzando la mail crittografata del whistleblower.

Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]