


Hacking, hacking, hacking! Al Pwn2Own non si scherza: è qui che l’élite mondiale della cybersicurezza mostra quanto sia fragile il mondo digitale. In palio? Fama, gloria… e più di un milione di dollari in premi per gli zero-day scoperti!
Nel primo giorno della competizione di hacking Pwn2Own Berlin 2025, i ricercatori sono riusciti a guadagnare 260.000 dollari dimostrando catene di vulnerabilità zero-day in Windows 11, Red Hat Linux e Oracle VirtualBox. Organizzato durante la conferenza OffensiveCon, il torneo di quest’anno si concentra sull’hacking delle tecnologie aziendali e include per la prima volta una categoria di attacchi basati sull’intelligenza artificiale.

Uno dei primi ad essere colpito è stato Red Hat Enterprise Linux for Workstations. Un membro del team di ricerca DEVCORE che utilizzava lo pseudonimo Pumpkin è riuscito a eseguire un’escalation di privilegi locali tramite un integer overflow e ha ricevuto 20.000 dollari per aver dimostrato l’exploit.
Hyunwoo Kim e Wonghee Lee hanno ottenuto risultati simili. Tuttavia, in questo tentativo, uno dei collegamenti si è rivelato essere una vulnerabilità nota (N-day), motivo per cui è stato considerato una “collisione” con un errore già documentato, piuttosto che una scoperta completa.
Anche Windows 11 è risultato vulnerabile. Chen Le Qi di STARLabs SG ha ricevuto 30.000 $ per aver aumentato con successo i privilegi a SYSTEM tramite una catena use-after-free e un integer overflow. Il sistema è stato compromesso altre due volte: Marcin Wiązowski ha sfruttato un bug di scrittura fuori limite e Hyunjin Choi ha dimostrato un attacco di type confusion.
Il Team Prison Break ha dato un contributo significativo all’ammontare delle ricompense. Sono riusciti a uscire dall’isolamento di Oracle VirtualBox e ad eseguire codice arbitrario sul sistema host utilizzando un integer overflow, guadagnando 40.000 dollari. Questa direzione è tradizionalmente considerata difficile, poiché richiede non solo il superamento della sandbox, ma anche un controllo affidabile dell’esecuzione sul sistema operativo sottostante.
Inoltre, il primo giorno di gara, sono stati hackerati degli strumenti di intelligenza artificiale. Sina Heirhach del Summoning Team ha ricevuto 35.000 dollari per aver sfruttato una vulnerabilità zero-day in Chroma e un bug noto in Nvidia Triton Inference Server. Billy e Ramdhan, membri di STARLabs SG, hanno impiegato 60.000 dollari per uscire da Docker Desktop ed eseguire codice sull’host sfruttando una vulnerabilità di tipo use-after-free.
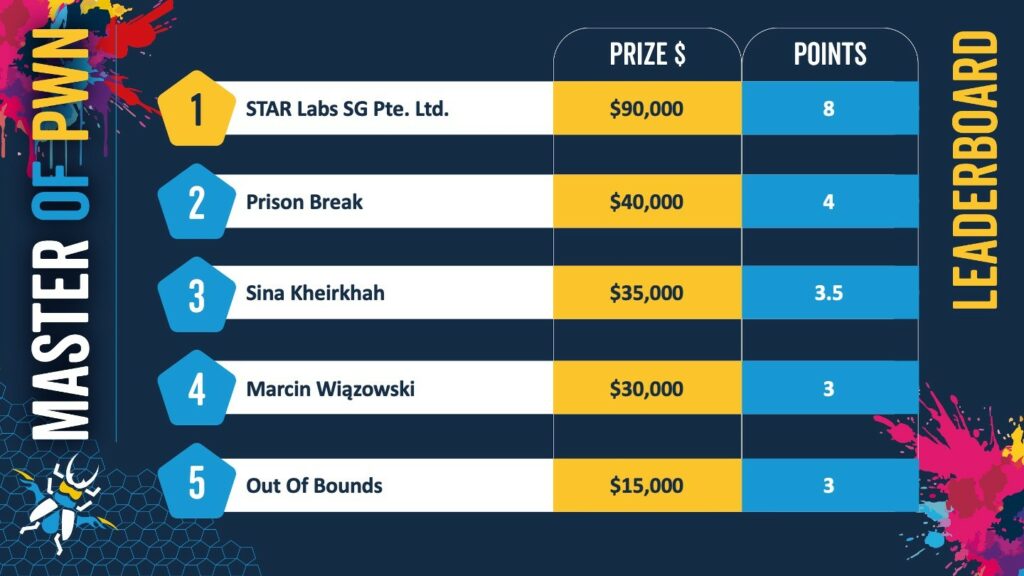
Classifica TOP-5 del primo giorno di gara ( Trend Zero Day Initiative )
L’hackathon durerà fino al 17 maggio e il secondo giorno i partecipanti tenteranno di compromettere Microsoft SharePoint, VMware ESXi, Mozilla Firefox, Oracle VirtualBox e Red Hat Linux. Tutti i prodotti vengono tenuti aggiornati, il che sottolinea l’importanza di ogni 0day che viene dimostrato. I produttori hanno 90 giorni di tempo per rilasciare gli aggiornamenti dopo che le vulnerabilità sono state ufficialmente divulgate.
In totale, a Berlino 2025 sono in palio più di un milione di dollari. Le categorie di attacco non riguardano solo browser e virtualizzazione, ma anche applicazioni aziendali, infrastrutture cloud, automobili e intelligenza artificiale. Sebbene nell’elenco degli obiettivi figurino anche le unità di prova Tesla Model 3 (2024) e Model Y (2025), finora non è stato registrato alcun tentativo di attacco contro di esse.


Sono ufficialmente aperte le adesioni al Program Sponsor della Red Hot Cyber Conference 2027, la sesta edizione dell’evento annuale gratuito promosso dalla community di Red Hot Cyber per diffondere cultura, competenze e consapevolezza sui temi della cybersecurity, dell’innovazione e delle tecnologie digitali. La Conference si terrà a Roma, martedì 18 e mercoledì 19 maggio 2027, presso l’Auditorium del Seraphicum, nel cuore del quartiere EUR, con una giornata dedicata ai workshop pratici e alle attività tecniche e una seconda giornata interamente dedicata alla conferenza.
Anche per il 2027, le aziende potranno scegliere di sostenere concretamente il progetto attraverso il Program Sponsor, partecipando alla crescita di un appuntamento che mette in relazione professionisti, aziende, istituzioni, studenti, ricercatori e appassionati di tecnologia. Il programma prevede la possibilità di aderire come Sponsor Sostenitore, una formula pensata per le aziende che desiderano essere tra le prime realtà a credere e contribuire alla realizzazione della nuova edizione, oppure attraverso i tre consueti livelli di sponsorizzazione Platinum, Gold e Silver. Ogni livello di sponsorizzazione acquistato, sarà accompagnato da un pacchetto Advertising, con l'opportunità di visibilità attraverso articoli, banner e contenuti all’interno del circuito editoriale di Red Hot Cyber.
Le aziende interessate a conoscere le formule disponibili, il Media Kit e tutte le opportunità previste dal Program Sponsor 2027 possono richiedere informazioni scrivendo a [email protected].