


Un recente post apparso su un forum dell’underground XSS sta facendo scalpore. Un utente con il nickname “dvxmode” ha messo in vendita un database contenente dati personali di 450.000 clienti di un intermediario bancario italiano sconosciuto.
L’utente afferma che il database è stato ottenuto a seguito di un attacco a una corporation, una banca italiana, anche se il nome dell’istituto non è stato rivelato.
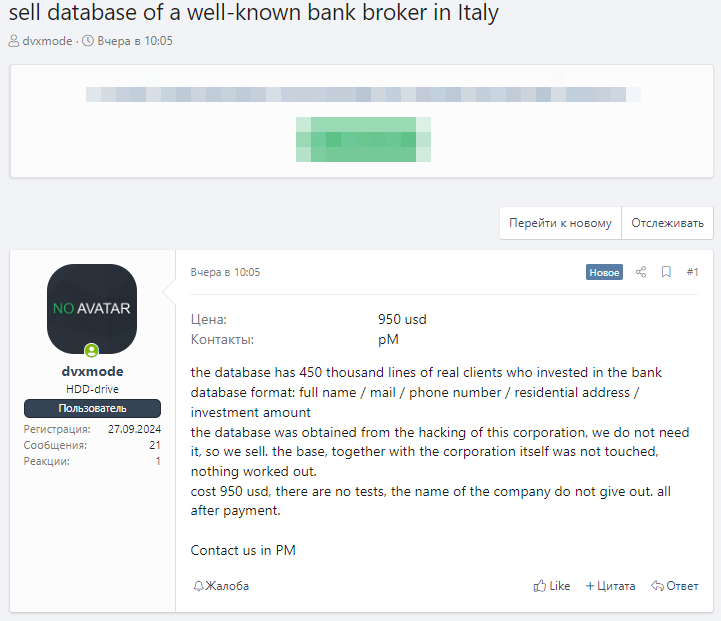

Secondo quanto riportato nel post, il database include informazioni estremamente sensibili, tra cui:
L’utente, registrato recentemente sulla piattaforma (27 settembre 2024), vende il database al prezzo di 950 dollari. Tuttavia, non offre alcun test o anteprima dei dati prima del pagamento, aumentando il livello di cautela da parte di eventuali acquirenti.
Il post specifica che, pur essendo riusciti a ottenere il database tramite l’hacking della corporation, gli hacker non sono stati in grado di fare altro con l’azienda in questione. Quindi, sembrerebbe che l’obiettivo principale fosse la sottrazione dei dati e non il danneggiamento diretto delle operazioni della banca.
Se confermato, questo attacco potrebbe avere conseguenze gravi per i clienti della banca. I dati di contatto e gli investimenti personali sono informazioni molto preziose e possono essere utilizzate per numerose attività fraudolente, come truffe finanziarie, phishing mirato o persino furto di identità.
Al momento, non si conosce quale sia la banca violata. Tuttavia, il fatto che il database sia stato messo in vendita su un forum underground, senza verifiche immediate, solleva domande sulla sua autenticità. Questo episodio mette nuovamente in luce l’importanza della sicurezza informatica e della Cyber Threat Intelligence per le istituzioni finanziarie e la necessità per i clienti di monitorare attentamente eventuali attività sospette nei loro conti.
I clienti delle banche italiane, soprattutto quelli che hanno fatto investimenti, dovrebbero prestare molta attenzione a comunicazioni sospette nei prossimi mesi, per evitare di cadere vittime di possibili frodi.

Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]