


Nell’agosto 2021, quattro studenti delle scuole superiori di Boston hanno riprodotto una vulnerabilità nel sistema tariffario della metropolitana della città scoperta dagli studenti del Massachusetts Institute of Technology (MIT) nel 2008.
Gli adolescenti non solo hanno abusato del vecchio metodo, ma ne hanno anche sviluppato uno nuovo per l’attuale sistema CharlieCard, con il quale è possibile utilizzare la metropolitana gratuitamente.

Matty Harris e Zachary Bertocchi sono venuti a conoscenza della vulnerabilità nel 2008 e hanno deciso di verificare se fosse stata risolta. “Abbiamo pensato che dovesse essere eliminato, dato che è passato più di un decennio e ha ricevuto molta pubblicità”, afferma Harris. Si è scoperto che la vulnerabilità è rimasta sfruttabile.
Gli adolescenti hanno lavorato all’hack per due anni con due amici hacker e hanno presentato le loro ricerche alla conferenza degli hacker Defcon a Las Vegas.
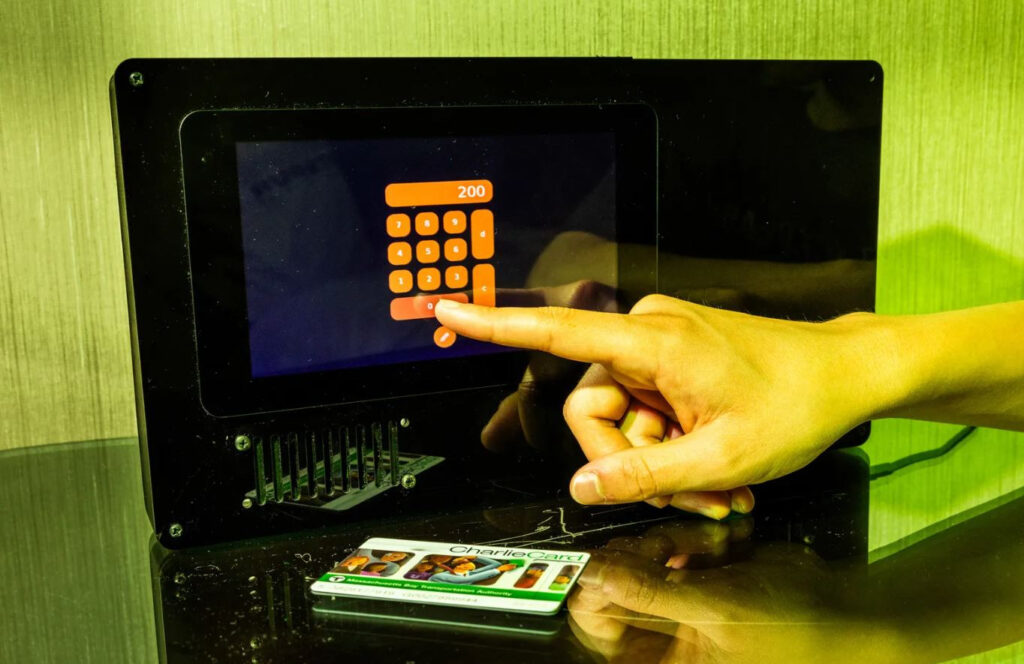
Hanno creato un “distributore automatico” portatile e un’app mobile Android che può aggiungere qualsiasi importo a CharlieCard o modificare le impostazioni della carta.
A differenza del 2008, le autorità di Boston non hanno fatto causa, ma hanno invitato gli scolari nella sede del dipartimento dei trasporti, dove hanno parlato delle vulnerabilità riscontrate.
Joe Pesaturo, direttore delle pubbliche relazioni della città, ha affermato che la vulnerabilità non rappresenta una minaccia immediata e sarà affrontata con l’implementazione del nuovo sistema di pagamento nel 2025.
Gli adolescenti hanno affermato che al momento il dipartimento dei trasporti sta cercando di contrastare il loro metodo rilevando e bloccando le carte modificate, ma la maggior parte di queste carte contraffatte ancora possono essere utilizzate.
Alla domanda se usano i loro trucchi per viaggiare gratuitamente sulla metropolitana di Boston, non hanno lasciato commenti.


Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]