


Una campagna malware ha compromesso oltre 5.400 siti, soprattutto WordPress e PrestaShop. Gli attaccanti nascondono i payload nei contratti intelligenti della BNB Smart Chain e usano falsi CAPTCHA per convincere le vittime a eseguire comandi PowerShell. La tecnica EtherHiding rende l'infrastruttura più difficile da bloccare.
Gli esperti di sicurezza informatica di Netskope hanno rilevato una vasta campagna malevola in cui gli attaccanti utilizzano oltre 5400 siti web compromessi per diffondere payload ClickFix. Il codice malevolo è memorizzato nei contratti intelligenti di BNB Smart Chain (BSC), il che complica notevolmente il blocco dell’infrastruttura degli hacker.
Secondo le informazioni ottenute dai ricercatori, la maggior parte dei siti compromessi funzionano attraverso WordPress e PrestaShop e appartengono a piccole aziende. Tuttavia, non è ancora noto come gli attaccanti ottengano l’accesso iniziale a tali risorse.

Su ogni sito compromesso, gli hacker inseriscono uno script che si collega agli endpoint RPC di BSC Testnet e quindi ottengono dal contratto intelligente i dati per la fase successiva dell’attacco.
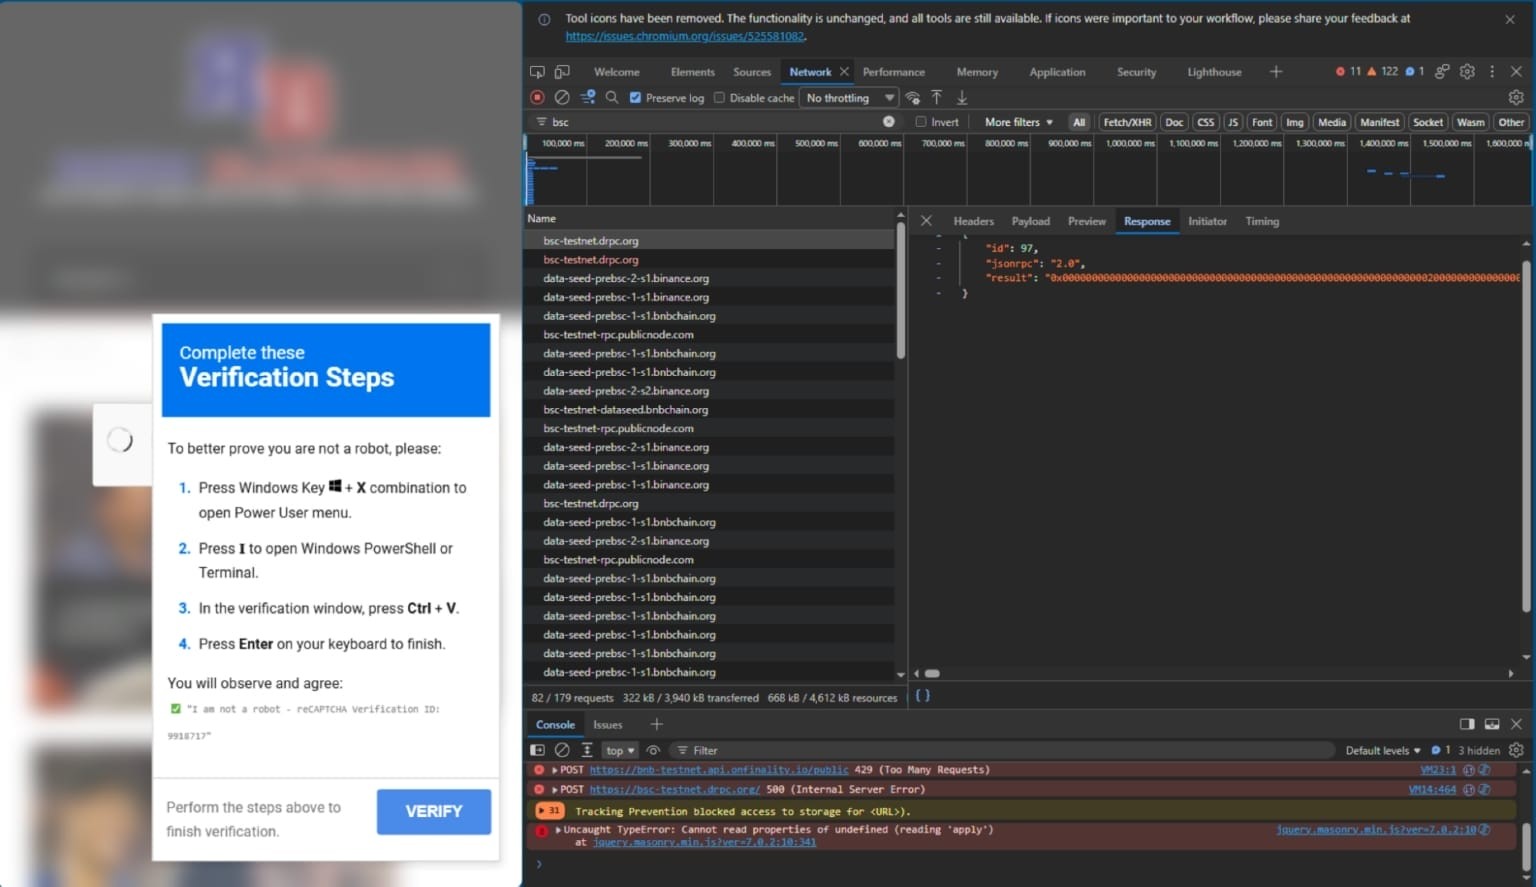
Questa tecnica di attacco è nota come EtherHiding, e implica che gli attaccanti posizionano il codice malevolo o le configurazioni nei contratti intelligenti su una blockchain pubblica. Grazie ai principi di funzionamento della blockchain, EtherHiding garantisce anonimato, resistenza al blocco e permette agli attaccanti di aggiornare i payload. Inoltre, il recupero del payload può avvenire tramite chiamate read-only che non lasciano una traccia visibile di transazioni, aggiungendo ulteriore segretezza al processo.
Nella catena analizzata dagli esperti di Netskope, lo script caricato dal sito compromesso mostra ai visitatori un falso CAPTCHA. All’utente viene proposto di aprire la finestra “Esegui” in Windows e inserire lì un comando PowerShell. Se la vittima segue le istruzioni, il comando scarica ed esegue il payload finale. Inoltre, BSC Testnet è destinata agli sviluppatori e funziona quasi come la rete principale BSC, ma l’uso della rete di test è gratuito.
Poiché il payload è memorizzato nel contratto intelligente, gli operatori della campagna possono cambiarlo in qualsiasi momento. In particolare, i ricercatori hanno notato che il payload ClickFix è stato sostituito da uno stager che utilizza WebRTC per la trasmissione dei dati.
Lo stager apre un canale di comunicazione WebRTC crittografato con l’infrastruttura degli attaccanti, ma evita il handshake tradizionale. Normalmente, una parte forma una proposta per stabilire la connessione, la invia all’altra parte e riceve una risposta. In questo caso, lo script genera sia la proposta che la risposta, e poi le trasmette localmente alla connessione creata. Di conseguenza, lo scambio di dati con gli attaccanti inizia senza un handshake WebRTC completo.
Successivamente, lo stager riceve un codice JavaScript da un indirizzo C2 predefinito, lo memorizza temporaneamente e lo esegue dopo la chiusura del canale o dopo 10 secondi. Il codice viene compilato direttamente nella memoria del browser e viene eseguito dinamicamente aggiungendolo all’elemento head del DOM, quindi nulla viene scritto sul disco della macchina della vittima.
Nel complesso, durante il periodo di osservazione, i ricercatori hanno identificato oltre 5400 siti web compromessi coinvolti in questa campagna, e l’attività degli attaccanti è in aumento. Ad esempio, ad agosto 2026, sono stati osservati quasi 400 siti web compromessi al giorno, con un picco massimo di 536.
Per la protezione, gli esperti raccomandano di bloccare l’intero pool di endpoint RPC di BSC Testnet, nonché di monitorare il traffico UDP non standard associato a WebRTC.

È uscito il sesto episodio di Betti-RHC, la serie a fumetti di Red Hot Cyber nata con l'obiettivo di trasformare la cybersecurity awareness in un'esperienza di formazione più semplice, coinvolgente e accessibile. Quello che è nato come un progetto editoriale innovativo è diventato negli anni un vero e proprio corso di cybersecurity awareness a fumetti, adottato da aziende e professionisti per sensibilizzare le persone sui rischi informatici attraverso storie, personaggi ed emozioni. In cinque anni di attività, la serie Betti-RHC ha raggiunto un risultato importante: circa 70.000 copie vendute, a testimonianza dell'interesse crescente delle organizzazioni verso nuovi strumenti per costruire una concreta cultura della sicurezza.
Il sesto episodio porta Betti dentro le nostre case, in un mondo "connesso", dove lampadine, telecamere, assistenti vocali, serrature, sensori ed elettrodomestici intelligenti promettono comfort e sicurezza, ma possono nascondere nuove e insidiose superfici di attacco. Attraverso una nuova avventura, Betti ci accompagna alla scoperta del mondo della domotica e dei dispositivi IoT, mostrando come la poca cautela nell'utilizzo di queste tecnologie possa trasformare oggetti quotidiani in porte d'accesso per chi vuole osservare, controllare o colpire.
Per accompagnare la crescita del progetto abbiamo realizzato il sito ufficiale di Betti-RHC, dove è possibile conoscere meglio la serie, gli episodi e il progetto di cybersecurity awareness sviluppato da Red Hot Cyber. L'obiettivo è continuare a portare la cultura della sicurezza fuori dai tradizionali percorsi formativi standard, utilizzando il linguaggio immediato del fumetto per parlare a dipendenti, professionisti e persone senza competenze tecniche. Per maggiori informazioni su Betti-RHC e sul sesto episodio “Open Mic” è possibile visitare il sito ufficiale: betti.redhotcyber.com.