


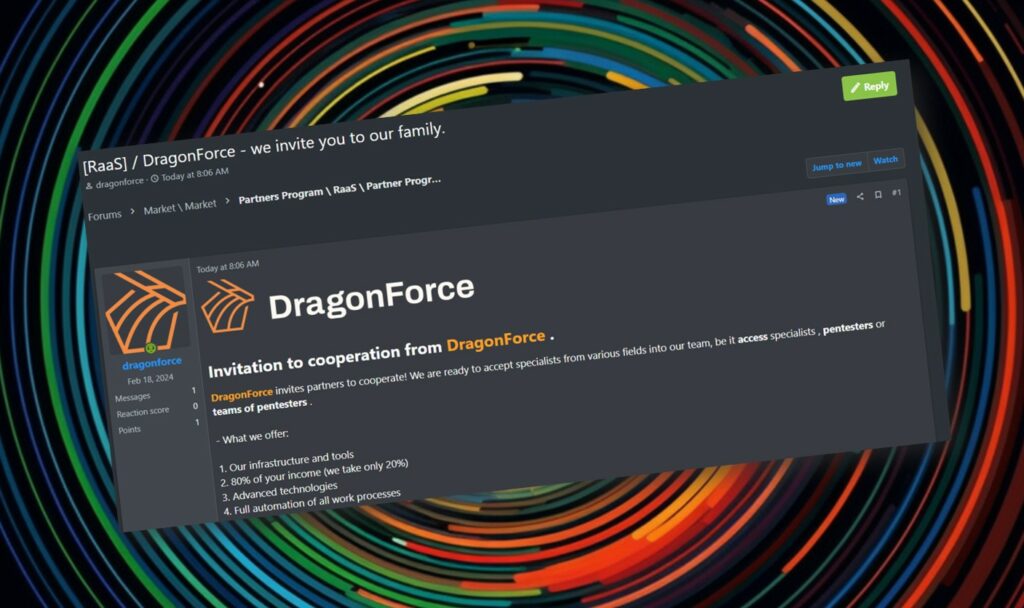
Un recente post su un forum del dark web rivela che un gruppo di criminali informatici noto come “DragonForce” sta attivamente cercando nuovi partner per unirsi alla loro operazione di Ransomware-as-a-Service (RaaS).
Questa campagna di reclutamento mira ad espandere le loro capacità incorporando specialisti in vari campi, in particolare specialisti di accesso e pentester, o team di pentester.
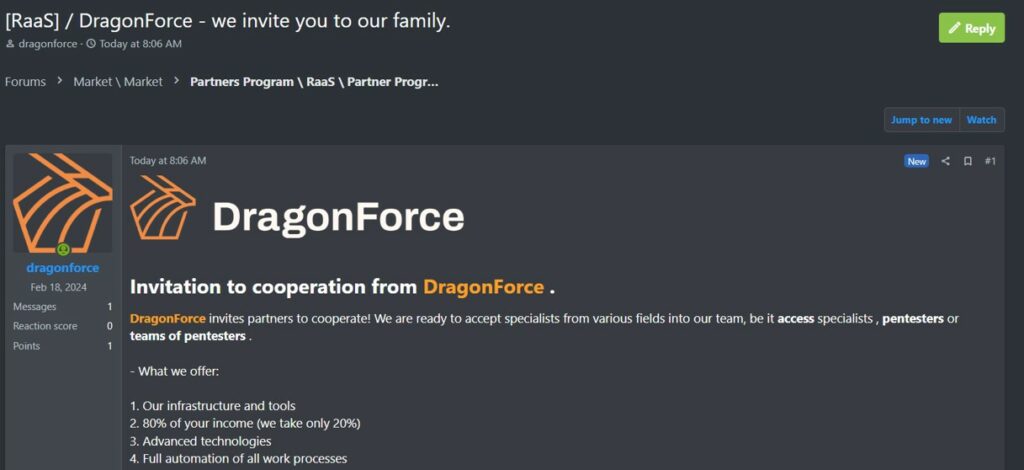

Secondo il post, DragonForce sta offrendo un accordo di partnership attraente per attirare individui e team qualificati:
Il post evidenzia diverse caratteristiche chiave dell’operazione di DragonForce progettate per supportare i loro partner:
DragonForce opera con una struttura organizzativa definita, mantenendo un sistema gerarchico per gestire le loro operazioni. Questa struttura probabilmente aiuta nel coordinamento di attacchi su larga scala e assicura una collaborazione fluida tra i diversi partner e team.
La campagna di reclutamento di DragonForce evidenzia la natura in evoluzione delle operazioni dei criminali informatici, dove la collaborazione e la specializzazione stanno diventando sempre più la norma. Offrendo una quota sostanziale dei profitti e accesso a strumenti e infrastrutture avanzate, DragonForce si sta posizionando come un partner attraente per i criminali informatici qualificati che cercano di sfruttare la loro esperienza in un modello RaaS redditizio.
Mentre questi attori di minacce continuano a perfezionare le loro operazioni e ad espandere le loro reti, sottolinea la necessità di misure di sicurezza informatica avanzate e vigilanza per proteggersi contro tali minacce sofisticate.
Nota: I dettagli forniti in questo articolo si basano su un post di un forum del dark web e riflettono le affermazioni fatte dall’attore di minacce noto come DragonForce.

Sono ufficialmente aperte le adesioni al Program Sponsor della Red Hot Cyber Conference 2027, la sesta edizione dell’evento annuale gratuito promosso dalla community di Red Hot Cyber per diffondere cultura, competenze e consapevolezza sui temi della cybersecurity, dell’innovazione e delle tecnologie digitali. La Conference si terrà a Roma, martedì 18 e mercoledì 19 maggio 2027, presso l’Auditorium del Seraphicum, nel cuore del quartiere EUR, con una giornata dedicata ai workshop pratici e alle attività tecniche e una seconda giornata interamente dedicata alla conferenza.
Anche per il 2027, le aziende potranno scegliere di sostenere concretamente il progetto attraverso il Program Sponsor, partecipando alla crescita di un appuntamento che mette in relazione professionisti, aziende, istituzioni, studenti, ricercatori e appassionati di tecnologia. Il programma prevede la possibilità di aderire come Sponsor Sostenitore, una formula pensata per le aziende che desiderano essere tra le prime realtà a credere e contribuire alla realizzazione della nuova edizione, oppure attraverso i tre consueti livelli di sponsorizzazione Platinum, Gold e Silver. Ogni livello di sponsorizzazione acquistato, sarà accompagnato da un pacchetto Advertising, con l'opportunità di visibilità attraverso articoli, banner e contenuti all’interno del circuito editoriale di Red Hot Cyber.
Le aziende interessate a conoscere le formule disponibili, il Media Kit e tutte le opportunità previste dal Program Sponsor 2027 possono richiedere informazioni scrivendo a [email protected].