


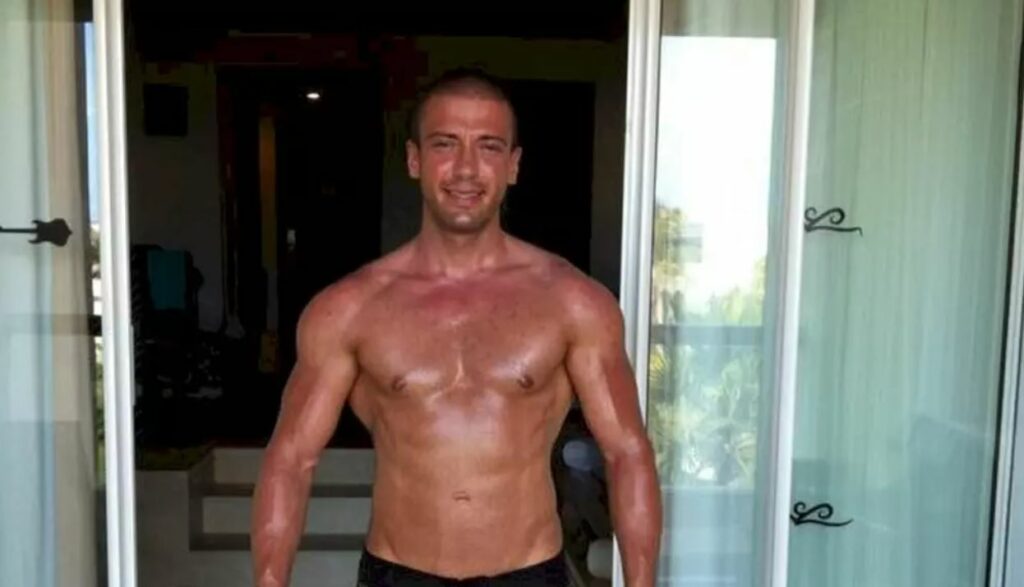
Tra i tantissimi che ce la fanno, molto pochi vengono arrestati e questi spesso ci rimettono per tutti gli altri. Quattro mesi dopo la sua condanna da parte della giustizia canadese a quasi sette anni di carcere, la situazione si fa sempre più pesante per Sébastien Vachon-Desjardins.
Estradato negli Stati Uniti a marzo, l’ex funzionario federale canadese è stato perseguito per le sue attività criminali legate al ransomware NetWalker.

L’uomo ha 30 anni e si è appena dichiarato colpevole davanti a un tribunale americano.
Sébastien Vachon-Desjardins, rischia un totale di quarant’anni di detenzione per varie frodi informatiche. Ma questa durata potrebbe essere rivista al ribasso a seconda dell’assistenza che fornirà alla giustizia americana nelle sue indagini.
Con questo accordo di dichiararsi colpevole, svelato il 28 giugno e che ora deve essere convalidato dal tribunale, Sébastien Vachon-Desjardin riconosce quindi il suo coinvolgimento in un tentativo di estorsione che ha preso di mira una società con sede a Tampa, in Florida.
Quest’ultimo era stato condannato, a maggio 2020, a pagare un riscatto di 300.000 dollari americani (circa 287.000 euro) in bitcoin per recuperare l’accesso ai suoi file crittografati. La somma non era stata pagata dalla vittima. Quest’ultimo, però, ha dovuto spendere 1,2 milioni di dollari (1,15 milioni di euro) per riparare i danni causati dall’affiliata NetWalker.
Sébastien Vachon-Desjardins era un membro particolarmente attivo di NetWalker. “Era uno degli affiliati più prolifici”, osserva persino la giustizia americana. Mentre gli inquirenti hanno rintracciato il pagamento di circa 38 milioni di euro di riscatto, il funzionario canadese sarebbe stato coinvolto, secondo loro, in più della metà delle estorsioni.
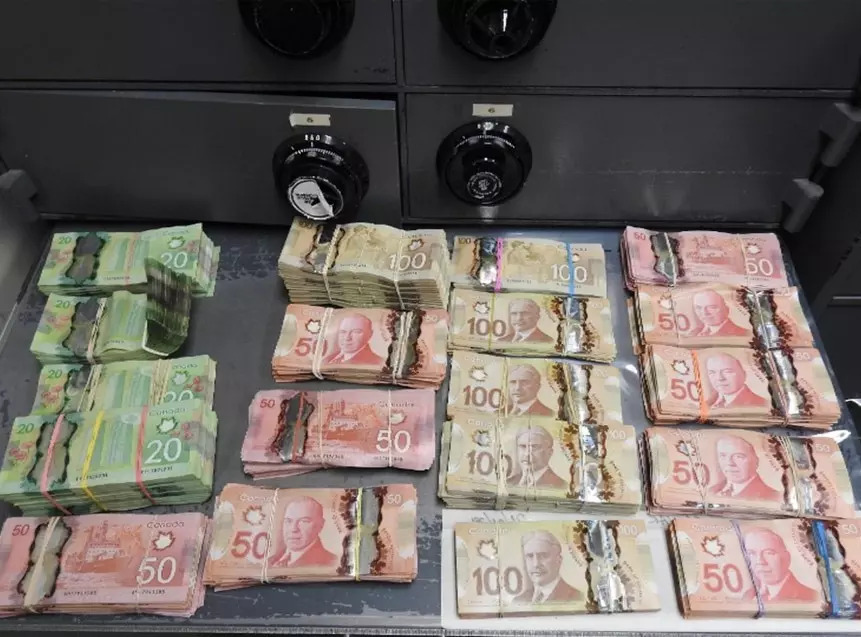
Si tratta di un totale di circa 20 milioni di euro di riscatti che hanno preso di mira “dozzine di aziende in tutto il mondo”. Non è chiaro se tra questi obiettivi ci fossero strutture francesi.
Secondo la giustizia americana, Sébastien Vachon-Desjardins cercava vittime, esplorava i sistemi informativi, aveva accesso a server che distribuivano ransomware, era coinvolto nella diffusione di dati rubati e riceveva riscatti pagati dalle vittime.
Oltre a questa partecipazione molto ampia alle attività criminali della banda, la giustizia canadese aveva anche dimostrato che il criminale informatico aveva investito personalmente nello sviluppo di nuove versioni del ransomware. Aveva inoltre suggerito miglioramenti, come nuovi messaggi di riscatto o l’uso di servizi di mixing per nascondere il flusso delle transazioni su blockchain.
Come suggerisce l’agenzia di stampa Bloomberg, il valore simbolico di questo procedimento penale è forte. Perché le indagini giudiziarie sui ransomware che riescono a sfociare in arresti e condanne sono ancora piuttosto rare.
La colpa sta in indagini complesse che possono coinvolgere sospetti in tutto il mondo, e in particolare, come per NetWalker, in Russia.

RHC4Edu nasce dalla volontà della community di Red Hot Cyber di portare la cultura della cybersecurity, dell’intelligenza artificiale e del digitale direttamente nelle scuole, mettendo gratuitamente a disposizione degli studenti l’esperienza di professionisti, ricercatori e specialisti del settore. Il progetto è ufficialmente operativo e permette agli istituti interessati di richiedere workshop gratuiti e incontri con gli esperti della community, attraverso un coordinamento della redazione che mette in relazione le esigenze della scuola con le competenze e la disponibilità dei professionisti presenti sul territorio.
L’obiettivo di RHC4Edu non è trasformare gli studenti in tecnici informatici, ma aiutarli a sviluppare consapevolezza e pensiero critico davanti a un mondo sempre più digitale. Cybersecurity, truffe online, privacy, social network, cyberbullismo, fake news e intelligenza artificiale diventano così argomenti da affrontare con esempi concreti e con il contributo diretto di chi lavora quotidianamente nel settore. Un’iniziativa costruita sulla condivisione della conoscenza e sul volontariato della community, perché portare queste competenze nelle aule significa anche offrire ai ragazzi la possibilità di conoscere nuove professioni, sviluppare curiosità e imparare a vivere la tecnologia in modo più sicuro e consapevole.
Prenota il tuo workshop gratuito con gli esperti di Red Hot Cyber.