


Nella mattina del 11 agosto, la società di servizi informatici della Regione Umbria, “Puntozero”, è stata nuovamente colpita da un attacco hacker, causando disagi nell’accesso ai servizi essenziali, tra cui il Cup.
Ricordiamo ai nostri lettori che questo è il secondo attacco che ha subito l’organizzazione dopo quello dello scorso 21 luglio. L’11 agosto la società emette un comunicato stampa diretamente sulla sua pagina Facebook che riporta quanto segue:
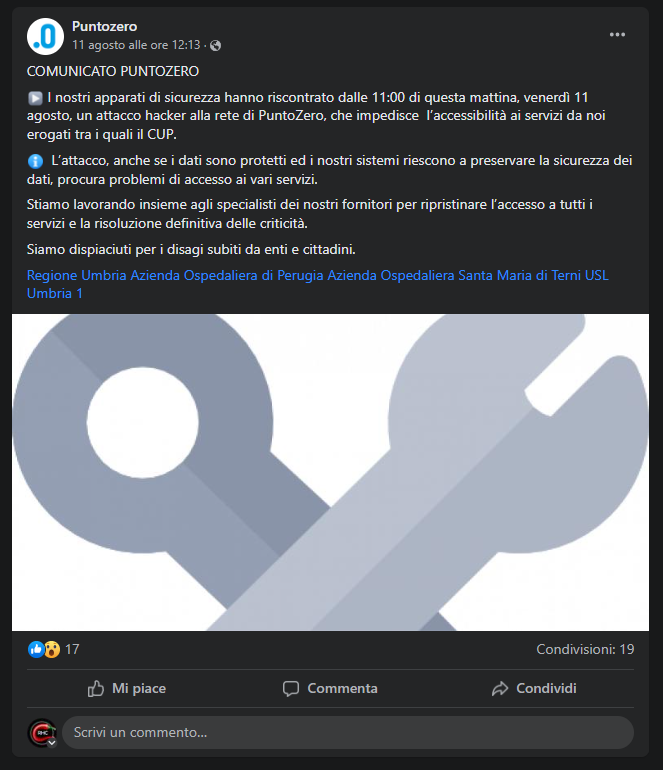

COMUNICATO PUNTOZERO
▶️ I nostri apparati di sicurezza hanno riscontrato dalle 11:00 di questa mattina, venerdì 11 agosto, un attacco hacker alla rete di PuntoZero, che impedisce  l’accessibilità ai servizi da noi erogati tra i quali il CUP.

ℹ️  L’attacco, anche se i dati sono protetti ed i nostri sistemi riescono a preservare la sicurezza dei dati, procura problemi di accesso ai vari servizi.

Stiamo lavorando insieme agli specialisti dei nostri fornitori per ripristinare l’accesso a tutti i servizi e la risoluzione definitiva delle criticità.

Siamo dispiaciuti per i disagi subiti da enti e cittadini.

Regione Umbria Azienda Ospedaliera di Perugia Azienda Ospedaliera Santa Maria di Terni USL Umbria 1
Nonostante i dati siano protetti, l’attacco ha causato problemi di accesso ai vari servizi, costringendo la società a collaborare con i propri fornitori per risolvere la situazione.
I sistemi di sicurezza di “Puntozero” hanno rilevato un attacco hacker alla rete aziendale dalle 11:00 di mattina di venerdì 11 agosto. L’attacco ha causato un’interruzione dell’accessibilità ai servizi erogati, tra cui il sistema CUP. Nonostante l’azienda abbia assicurato che i dati sono protetti e la sicurezza è preservata, il problema di accesso ai servizi ha creato disagi per enti e cittadini che dipendono da questi servizi.
La mission della società in house PuntoZero Scarl è stabilita dalla l.r. n.13/2021 all’art.2 di cui si riporta un estratto:
2. PuntoZero S.c.ar.l. ha natura consortile, finalità mutualistica senza scopo di lucro, è ente strategico regionale volto al raggiungimento delle finalità istituzionali degli enti pubblici soci mediante l'organizzazione e la struttura condivisa a supporto e coordinamento stabile delle attività degli stessi singolarmente e nel loro insieme.

3. La Società eroga i seguenti servizi di interesse generale:

a) sviluppo dell'innovazione tecnologica e gestione della transizione al digitale del sistema pubblico regionale e dei relativi flussi informativi, anche mediante la digitalizzazione del Sistema informativo sanitario regionale di cui all' articolo 94 della legge regionale 9 aprile 2015, n. 11 (Testo unico in materia di Sanità e Servizi sociali) e del Sistema informativo regionale di cui all' articolo 5 della l.r. 9/2014 ;

b) cura delle attività per l'erogazione dei servizi preordinati alla tutela della salute, opera per la produzione di beni e la fornitura di servizi rivolti all'utenza, compresa l'attività di front-office di servizi al cittadino, e cura la gestione dei flussi informativi del sistema sanitario regionale;

c) sviluppo e gestione del data center regionale e della rete pubblica regionale di cui all' articolo 6 della legge regionale 23 dicembre 2013, n. 31 (Norme in materia di infrastrutture per le telecomunicazioni);

d) progettazione, direzione, integrazione e conduzione di sistemi e flussi informativi a valenza regionale e nazionale;

e) gestione dell'Osservatorio epidemiologico regionale di cui all' articolo 101 della l.r. 11/2015 , curando la realizzazione dei relativi flussi informativi.

4. L'attività d'interesse generale di cui al comma 3 si svolge anche mediatamente, tramite l'erogazione di servizi strumentali alle attività istituzionali delle amministrazioni socie, quali il supporto tecnico-operativo a favore delle strutture amministrative degli enti soci e l'erogazione di servizi inerenti le tecnologie dell'informazione e della comunicazione, di seguito ICT, nell'ambito dell'organizzazione interna dei singoli enti soci.
L’azienda sta collaborando con gli specialisti dei propri fornitori al fine di risolvere la situazione e ripristinare l’accesso a tutti i servizi.
Nonostante la sicurezza dei dati sia stata mantenuta, l’accesso limitato ai servizi è una questione prioritaria che richiede una risoluzione immediata. La società sta lavorando per affrontare le criticità e per garantire che gli utenti possano riprendere a usufruire dei servizi senza ulteriori interruzioni.
L’azienda ha espresso dispiacere per i disagi subiti da enti e cittadini a causa dell’attacco hacker. Mentre la situazione è in corso di risoluzione, la società riconosce l’importanza dei propri servizi per la comunità e si impegna a risolvere le criticità nel minor tempo possibile.
L’attacco hacker alla rete di “Puntozero” ha evidenziato la necessità di una costante vigilanza sulle misure di sicurezza per proteggere i servizi informatici essenziali. L’azienda sta affrontando il problema con urgenza e trasparenza, collaborando con i propri fornitori per ripristinare l’accesso ai servizi e preservare la sicurezza dei dati.
Ma come spesso abbiamo riportato, queste situazioni sottolineano l’importanza della cybersecurity all’interno degli ospedali e delle aziende sanitarie che risultano in questo momento in termini di difesa molto indietro rispetto all’incremento delle minacce.

Sono ufficialmente aperte le adesioni al Program Sponsor della Red Hot Cyber Conference 2027, la sesta edizione dell’evento annuale gratuito promosso dalla community di Red Hot Cyber per diffondere cultura, competenze e consapevolezza sui temi della cybersecurity, dell’innovazione e delle tecnologie digitali. La Conference si terrà a Roma, martedì 18 e mercoledì 19 maggio 2027, presso l’Auditorium del Seraphicum, nel cuore del quartiere EUR, con una giornata dedicata ai workshop pratici e alle attività tecniche e una seconda giornata interamente dedicata alla conferenza.
Anche per il 2027, le aziende potranno scegliere di sostenere concretamente il progetto attraverso il Program Sponsor, partecipando alla crescita di un appuntamento che mette in relazione professionisti, aziende, istituzioni, studenti, ricercatori e appassionati di tecnologia. Il programma prevede la possibilità di aderire come Sponsor Sostenitore, una formula pensata per le aziende che desiderano essere tra le prime realtà a credere e contribuire alla realizzazione della nuova edizione, oppure attraverso i tre consueti livelli di sponsorizzazione Platinum, Gold e Silver. Ogni livello di sponsorizzazione acquistato, sarà accompagnato da un pacchetto Advertising, con l'opportunità di visibilità attraverso articoli, banner e contenuti all’interno del circuito editoriale di Red Hot Cyber.
Le aziende interessate a conoscere le formule disponibili, il Media Kit e tutte le opportunità previste dal Program Sponsor 2027 possono richiedere informazioni scrivendo a [email protected].