


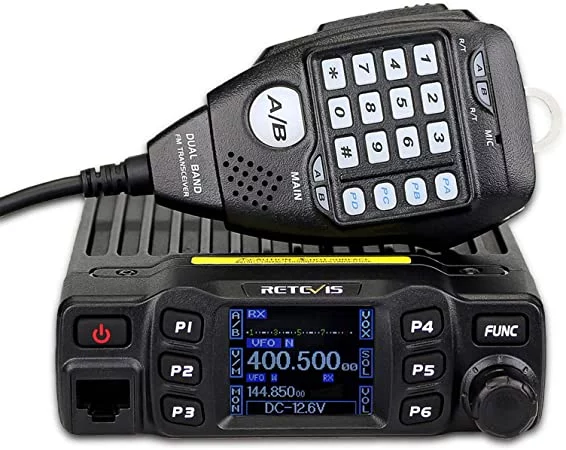
I computer connessi alle reti sono costantemente minacciati da aggressori che cercano di sfruttare le vulnerabilità ovunque possano trovarle.
Questo rischio è particolarmente elevato per le macchine connesse a Internet, ma qualsiasi connessione di rete può essere soggetta ad attacchi.

Come evidenziato dal ricercatore e consulente di sicurezza Rick Osgood, anche i computer collegati a nient’altro che una radio possono essere vulnerabili agli attacchi se utilizzano determinate modalità di comunicazione digitali.
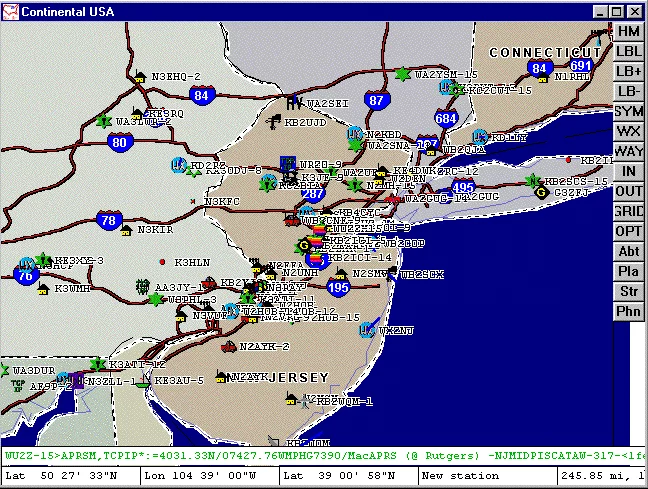
La vulnerabilità che Rick ha trovato comporta lo sfruttamento di un difetto in un software chiamato WinAPRS.
APRS è un metodo comunemente utilizzato nella comunità dei radioamatori per l’invio di dati via radio e WinAPRS consente questa funzionalità su un PC.
Dopo alcune analisi, ha trovato un bug di memoria che è stato utilizzato per manipolare il registro Extended Instruction Pointer (EIP) che memorizza l’indirizzo di memoria della prossima istruzione che deve essere eseguita dalla CPU.
Ciò consente essenzialmente l’esecuzione di codice arbitrario su una macchina remota via radio.
L’exploit è stato trovato durante l’utilizzo di Windows XP perché manca di alcune delle più moderne funzionalità di protezione della memoria dei moderni sistemi operativi, ma l’exploit funziona ancora con Windows 10, ma non in modo affidabile e richiede un po’ di sforzo in più.
È un buon promemoria per utilizzare il software open source quando possibile in modo che problemi come questi possano essere risolti e per installare regolarmente aggiornamenti di sicurezza quando possibile.
Se stai cercando di approfondire il mondo dell’APRS in tempi più moderni, dai un’occhiata a questo progetto che aggiunge APRS ai ricetrasmettitori economici.

Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]