


Il Forum of Incident Response and Security Teams (FIRST) ha rilasciato ufficialmente CVSS v4.0, la prossima generazione del suo standard Common Vulnerability Scoring System, otto anni dopo CVSS v3.0, la versione principale precedente.
CVSS è un quadro standardizzato per valutare la gravità delle vulnerabilità della sicurezza del software utilizzato per assegnare punteggi numerici o rappresentazioni qualitative (come basso, medio, alto e critico) in base alla sfruttabilità, all’impatto sulla riservatezza, all’integrità, alla disponibilità e ai privilegi richiesti, con punteggi più alti che indicano vulnerabilità più gravi.

The CVSS Special Interest Group is proud to announce the official release of CVSS v4.0 – https://t.co/xxaoQ2iMjF. This latest version of CVSS seeks to provide all users with the highest fidelity vulnerability assessment.#FIRSTdotOrg #CVSS #BuildingTrust #PSIRT #CSIRT pic.twitter.com/uhyeqs8lSh
— FIRST.org (@FIRSTdotOrg) November 1, 2023Advertising
Aiuta a stabilire le priorità delle risposte alle minacce di sicurezza fornendo un modo coerente per valutare l’impatto delle vulnerabilità e confrontare i rischi tra diversi sistemi e software.
“Lo standard rivisto offre una granularità più precisa nelle metriche di base, elimina le ambiguità post-punteggio, semplifica le metriche delle minacce e migliora l’efficacia della valutazione dei requisiti di sicurezza e dei controlli specifici dell’ambiente”, ha detto FIRST.
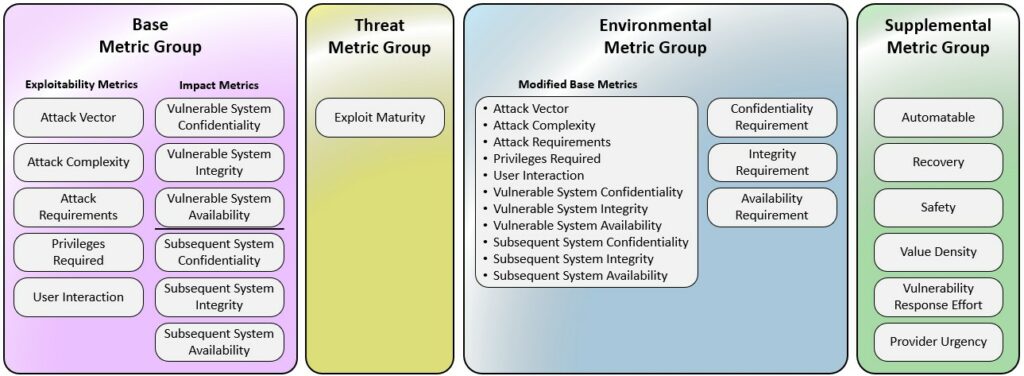
FIRST ha aggiunto “Inoltre, sono stati aggiunti diversi parametri complementari per la valutazione della vulnerabilità, tra cui Automatizzazione (wormable), Ripristino (resilienza), Densità del valore, Sforzo di risposta alla vulnerabilità e Urgenza del fornitore… Un miglioramento chiave di CVSS v4.0 è anche l’ulteriore applicabilità a OT/ICS/IoT, con metriche e valori di sicurezza aggiunti ai gruppi di metriche supplementari e ambientali”.
Quest’ultima versione aggiunge anche una nuova nomenclatura, con le classificazioni di gravità Base (CVSS-B), Base + Threat (CVSS-BT), Base + Environmental (CVSS-BE), and Base + Threat + Environmental (CVSS-BTE) severity ratings.
FIRST ha introdotto CVSS 4.0 a giugno, durante la sua 35a conferenza annuale a Montreal, in Canada, come un “gamechanger dell’industria informatica”, 18 anni dopo il rilascio della versione 1 di CVSS nel febbraio 2005.
“Il sistema CVSS si è sviluppato rapidamente negli ultimi 18 anni, e ogni versione si basa sulle nostre capacità di difesa dalla criminalità informatica. Sono immensamente orgoglioso di CVSS-SIG per il duro lavoro e la dedizione necessari per produrre la versione 4.0. È tempestivo poiché continuiamo a vedere un aumento significativo delle minacce in tutto il mondo”, ha affermato Chris Gibson, direttore esecutivo di FIRST.
“Miriamo a dare potere ai nostri membri e al settore dimostrando leadership e assicurandoci di impegnarci a migliorare continuamente il modo in cui lavoriamo insieme per difendere le persone in tutto il mondo dagli attacchi informatici.”. L’anno scorso, FIRST ha anche rilasciato TLP 2.0, l’ultima versione del suo standard Traffic Light Protocol (TLP) utilizzato nella comunità CSIRT (Computer Security Incident Response Team) quando si condividono informazioni sensibili.


Sono ufficialmente aperte le adesioni al Program Sponsor della Red Hot Cyber Conference 2027, la sesta edizione dell’evento annuale gratuito promosso dalla community di Red Hot Cyber per diffondere cultura, competenze e consapevolezza sui temi della cybersecurity, dell’innovazione e delle tecnologie digitali. La Conference si terrà a Roma, martedì 18 e mercoledì 19 maggio 2027, presso l’Auditorium del Seraphicum, nel cuore del quartiere EUR, con una giornata dedicata ai workshop pratici e alle attività tecniche e una seconda giornata interamente dedicata alla conferenza.
Anche per il 2027, le aziende potranno scegliere di sostenere concretamente il progetto attraverso il Program Sponsor, partecipando alla crescita di un appuntamento che mette in relazione professionisti, aziende, istituzioni, studenti, ricercatori e appassionati di tecnologia. Il programma prevede la possibilità di aderire come Sponsor Sostenitore, una formula pensata per le aziende che desiderano essere tra le prime realtà a credere e contribuire alla realizzazione della nuova edizione, oppure attraverso i tre consueti livelli di sponsorizzazione Platinum, Gold e Silver. Ogni livello di sponsorizzazione acquistato, sarà accompagnato da un pacchetto Advertising, con l'opportunità di visibilità attraverso articoli, banner e contenuti all’interno del circuito editoriale di Red Hot Cyber.
Le aziende interessate a conoscere le formule disponibili, il Media Kit e tutte le opportunità previste dal Program Sponsor 2027 possono richiedere informazioni scrivendo a [email protected].