


Nightmare Eclipse ha scoperto una nuova vulnerabilità 0-day in Microsoft Defender chiamata RoguePlanet, che consente l'escalation dei privilegi su sistemi Windows aggiornati. L'exploit è stato confermato da analisti indipendenti e sfrutta una condizione di gara nel software antivirus. Inizialmente più pericolosa, la vulnerabilità è stata mitigata parzialmente da Microsoft, ma rimane un rischio significativo.
Secondo lo specialista, la vulnerabilità consente di ottenere privilegi a livello di SYSTEM e funziona anche su macchine completamente aggiornate con Windows 10 e Windows 11.

Ad aprile, Nightmare Eclipse ha promesso che avrebbe continuato a pubblicare exploit per le vulnerabilità 0-day dopo le patch rilasciata dagli ingegneri Microsoft e intendeva rendere ogni pubblicazione successiva “ancora più divertente”.
Il ricercatore mantiene la parola data, dal momento che le informazioni sul nuovo problema e sul relativo exploit sono state pubblicate poche ore dopo la pubblicazione del Patch Tuesday di giugno, durante il quale gli specialisti Microsoft hanno corretto diverse vulnerabilità scoperte da Nightmare Eclipse in precedenza come GreenPlasma, MiniPlasma e YellowKey.
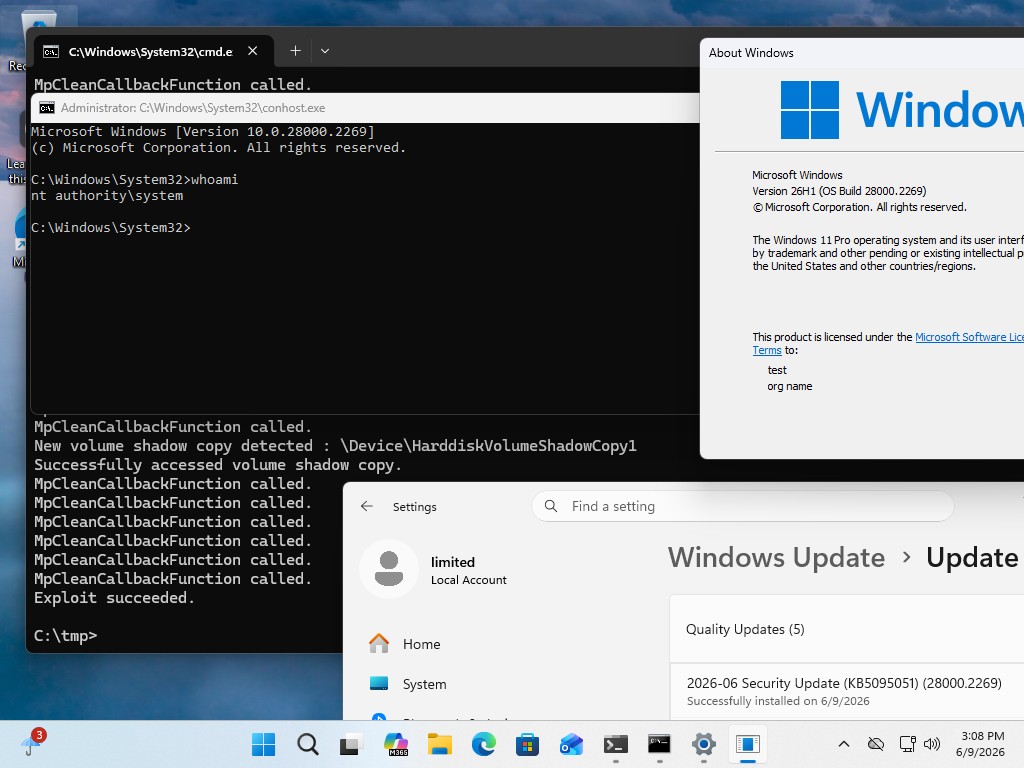
Come spiega lo specialista nel suo blog, il problema di RoguePlanet è legato al verificarsi di una race condition in Defender. Lìexploit non è affidabile al 100% in quanto saranno necessari diversi tentativi. Se l’attacco ha successo, l’aggressore ottiene i privilegi di SYSTEM e la capacità di eseguire codice arbitrario.
Una verifica indipendente del bug è già stata effettuata dagli analisti di ThreatLocker. Hanno confermato che l’exploit Nightmare Eclipse funziona contro i sistemi Windows 11 dotati di patch all’ultimo grido e hanno pubblicato una dimostrazione dell’attacco. Anche il noto esperto di sicurezza informatica Will Dormann ha riferito di aver riprodotto con successo il problema.
Secondo Nightmare Eclipse, RoguePlanet era inizialmente un problema più pericoloso che poteva portare all’esecuzione di codice in modalità remota. Inizialmente, l’attacco ha sfruttato le peculiarità dell’elaborazione dei file su risorse SMB remote e ha permesso di forzare Defender a sovrascrivere i propri file.
“Per fare ciò, l’aggressore doveva forzare la vittima ad aprire un file .vhd(x) su un server SMB remoto. Lo sfruttamento riuscito ha comportato la sovrascrittura dei file di Defender e apparentemente il risultato finale è stata l’esecuzione di codice remoto”, scrive Nightmare Eclipse.
Tuttavia, a metà maggio, gli ingegneri Microsoft hanno silenziosamente rafforzato la sicurezza di Defender e modificato l’API mpengine!SysIO*, chiudendo uno dei meccanismi utilizzati nell’attacco.
Di conseguenza, il ricercatore ha dovuto praticamente riscrivere l’exploit da zero e RoguePlanet facendolo diventare meno pericoloso. Sottolinea che non è noto se RoguePlanet possa essere trasformato da una escalation di privilegi locali in un RCE a tutti gli effetti.
La divulgazione di informazioni su RoguePlanet e la pubblicazione dell’exploit è diventata l’ultimo episodio del lungo conflitto tra Nightmare Eclipse e Microsoft.
Ricordiamo che negli ultimi mesi il ricercatore ha divulgato exploit online per sei vulnerabilità 0-day in Windows. Parliamo di BlueHammer (CVE-2026-33825), RedSun (CVE-2026-41091), UnDefend (CVE-2026-45498), YellowKey (CVE-2026-45585), GreenPlasma (CVE-2026-45586) e MiniPlasma (CVE-2020-17103).
Alcuni di questi bug di sicurezza sono stati successivamente sfruttati attivamente dagli aggressori.
Nightmare Eclipse afferma di fare tutto questo come protesta contro il modo in cui gli specialisti del Microsoft Security Response Center (MSRC) che trattano gli specialisti della sicurezza informatica.
Secondo lui, Microsoft lo ha minacciato e ha promesso di “rovinargli la vita”, e la società ha anche ignorato le sue segnalazioni di vulnerabilità e gli ha negato l’accesso al suo account Microsoft Security Response Center (MSRC) oltre a rimuoverlo dai repository di exploit quali GitHub e GitLab. Pertanto, il ricercatore ora pubblica i suoi exploit, direttamente nella propria infrastruttura.

Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]