


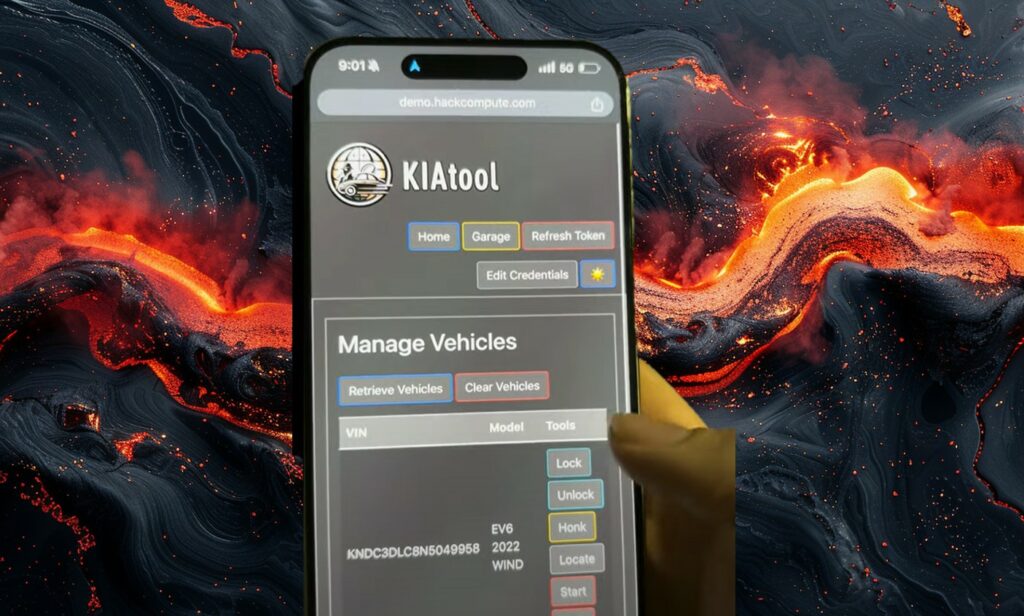
I ricercatori di sicurezza hanno scoperto vulnerabilità critiche nel portale dei concessionari Kia che consentono agli aggressori di rubare silenziosamente le auto parcheggiate di questo marchio. I problemi identificati consentono di hackerare qualsiasi modello Kia rilasciato dopo il 2013 utilizzando solo la targa dell’auto.
Per la prima volta nel 2022, i ricercatori sulla sicurezza, tra cui il “cacciatore di vulnerabilità” Sam Curry, hanno identificato bug di sicurezza critici in più di una dozzina di marchi automobilistici. Allora, le vulnerabilità consentivano agli aggressori di rilevare, bloccare, avviare o sbloccare da remoto oltre 15 milioni di automobili di marchi premium come Ferrari, BMW, Rolls Royce e Porsche.

Questa volta , Curry ha riferito che i difetti scoperti l’11 giugno 2024 nel portale Kia Connect consentivano l’accesso al controllo di qualsiasi veicolo Kia con apparecchiatura remota, anche senza avere un abbonamento Kia Connect attivato.
Inoltre, le vulnerabilità hanno esposto informazioni personali dei proprietari dei veicoli, inclusi nomi, numeri di telefono, indirizzi e-mail e indirizzi fisici. Gli aggressori potrebbero anche aggiungersi al sistema come secondo utente all’insaputa del proprietario.
Per dimostrare il problema, un team di ricercatori ha creato uno strumento che permetteva di utilizzare solo una targa per aggiungere auto al proprio “garage virtuale” e quindi bloccare, sbloccare, avviare o spegnere da remoto il motore, suonare il clacson o localizzare l’auto su una mappa.
Dopo aver effettuato l’accesso al portale del rivenditore Kia (kiaconnect.kdealer.com), hanno registrato un account rivenditore e generato un token di accesso valido. Questo token forniva l’accesso alle API backend dei concessionari, fornendo informazioni critiche sui proprietari dei veicoli e il pieno controllo sulle funzioni remote del veicolo.
Gli aggressori potrebbero utilizzare questa API per ottenere le seguenti funzionalità:
“La risposta HTTP conteneva il nome, il numero di telefono e l’indirizzo e-mail del proprietario dell’auto. Siamo stati in grado di accedere al portale del rivenditore utilizzando le nostre normali credenziali dell’app e un’intestazione del canale modificata”, ha spiegato Curry.
Utilizzando il VIN (numero di identificazione del veicolo), gli aggressori potrebbero utilizzare un’API per tracciare, sbloccare, avviare o persino suonare il clacson di un veicolo all’insaputa del proprietario.
A causa delle lacune scoperte, l’accesso non autorizzato all’auto potrebbe essere avvenuto di nascosto, poiché il proprietario non ha ricevuto alcuna notifica dell’hacking o della modifica dei diritti di accesso.
Tuttavia, tutte le vulnerabilità sono già state risolte. Secondo Curry, lo strumento che dimostra l’hacking non è mai stato pubblicato e il team Kia ha confermato che le vulnerabilità non sono state utilizzate per scopi dannosi.


RHC4Edu nasce dalla volontà della community di Red Hot Cyber di portare la cultura della cybersecurity, dell’intelligenza artificiale e del digitale direttamente nelle scuole, mettendo gratuitamente a disposizione degli studenti l’esperienza di professionisti, ricercatori e specialisti del settore. Il progetto è ufficialmente operativo e permette agli istituti interessati di richiedere workshop gratuiti e incontri con gli esperti della community, attraverso un coordinamento della redazione che mette in relazione le esigenze della scuola con le competenze e la disponibilità dei professionisti presenti sul territorio.
L’obiettivo di RHC4Edu non è trasformare gli studenti in tecnici informatici, ma aiutarli a sviluppare consapevolezza e pensiero critico davanti a un mondo sempre più digitale. Cybersecurity, truffe online, privacy, social network, cyberbullismo, fake news e intelligenza artificiale diventano così argomenti da affrontare con esempi concreti e con il contributo diretto di chi lavora quotidianamente nel settore. Un’iniziativa costruita sulla condivisione della conoscenza e sul volontariato della community, perché portare queste competenze nelle aule significa anche offrire ai ragazzi la possibilità di conoscere nuove professioni, sviluppare curiosità e imparare a vivere la tecnologia in modo più sicuro e consapevole.
Prenota il tuo workshop gratuito con gli esperti di Red Hot Cyber.