


Gli specialisti della sicurezza hanno scoperto un nuovo kit di phishing V3B che prende di mira i clienti delle banche europee.
Secondo un rapporto di Resecurity, un gruppo di criminali informatici vende tramite Telegram un kit di phishing V3B. Uno dei membri del gruppo, conosciuto con lo pseudonimo di “Vssrtje“, ha avviato la campagna nel marzo 2023. Il costo del kit varia dai 130 ai 450 dollari al mese.
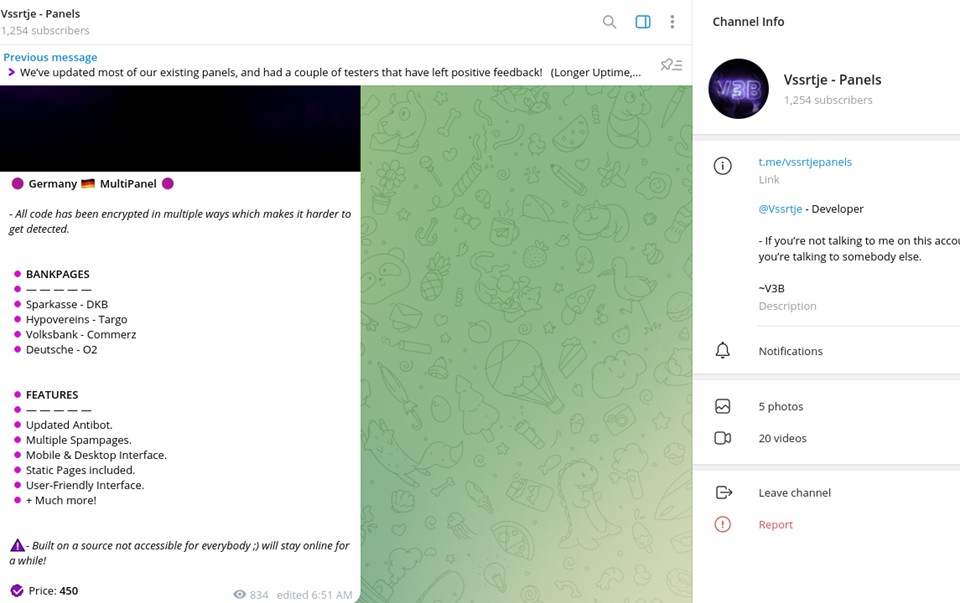

Ad oggi, il kit V3B ha attirato più di 1.255 sofisticati criminali informatici che svolgono truffe tra cui ingegneria sociale, scambio di SIM e frodi bancarie. Il kit di phishing V3B prende di mira più di 54 istituti finanziari nell’Unione Europea.
Il kit di phishing V3B è in grado di intercettare informazioni sensibili tra cui credenziali e codici OTP (one-time password) utilizzando tecniche di ingegneria sociale. La suite è composta da due componenti: un sistema di intercettazione delle credenziali basato su scenari (V3B) e pagine di accesso per l’online banking.
Il kit si basa su un CMS personalizzato e comprende modelli in diverse lingue (finlandese, francese, italiano, polacco e tedesco). V3B simula i processi di autenticazione e verifica nei sistemi bancari online e di e-commerce dell’UE. V3B dispone inoltre di funzionalità avanzate come token aggiornabili, misure anti-bot, interfacce mobili e desktop, chat dal vivo e supporto OTP/TAN/2FA.
Il codice phishlet viene inoltre offuscato (utilizzando JavaScript) in diversi modi per eludere il rilevamento da parte dei motori di ricerca e anti-phishing, nonché per proteggere i codici sorgente dall’analisi delle firme.
Attraverso l’interazione in tempo reale con le vittime, il kit di phishing V3B consente ai truffatori di ottenere accessi non autorizzati o facilitare transazioni fraudolente. Il kit di phishing utilizza le API di Telegram come canale di comunicazione per trasmettere i dati intercettati al truffatore, avvisandolo che l’attacco è andato a buon fine.
Una delle caratteristiche più importanti è il trigger per generare una richiesta di codice QR. Molti servizi popolari come WhatsApp, Discord e TikTok offrono un modulo di accesso con codice QR, rendendoli vulnerabili a questo tipo di attacco. V3B utilizza un’estensione del browser per ricevere i codici QR dal sito Web del servizio e quindi reindirizza la vittima a un sito di phishing. Se la vittima esegue la scansione del codice, l’aggressore ottiene l’accesso all’account.
Naturalmente, le tecnologie utilizzate dalle banche per autenticare i clienti possono variare. Tuttavia, il fatto che i truffatori abbiano iniziato a introdurre il supporto per meccanismi di verifica alternativi anziché affidarsi esclusivamente ai metodi tradizionali basati su SMS, può confermare le sfide che i team di prevenzione delle frodi dovranno affrontare nella lotta contro le sottrazioni di account di privati e aziende.
Per proteggerti dagli attacchi del kit di phishing V3B, controlla attentamente l’indirizzo del mittente delle e-mail, evita di inserire informazioni personali su siti sconosciuti e abilita l’autenticazione a più fattori (MFA) per una maggiore sicurezza.


RHC4Edu nasce dalla volontà della community di Red Hot Cyber di portare la cultura della cybersecurity, dell’intelligenza artificiale e del digitale direttamente nelle scuole, mettendo gratuitamente a disposizione degli studenti l’esperienza di professionisti, ricercatori e specialisti del settore. Il progetto è ufficialmente operativo e permette agli istituti interessati di richiedere workshop gratuiti e incontri con gli esperti della community, attraverso un coordinamento della redazione che mette in relazione le esigenze della scuola con le competenze e la disponibilità dei professionisti presenti sul territorio.
L’obiettivo di RHC4Edu non è trasformare gli studenti in tecnici informatici, ma aiutarli a sviluppare consapevolezza e pensiero critico davanti a un mondo sempre più digitale. Cybersecurity, truffe online, privacy, social network, cyberbullismo, fake news e intelligenza artificiale diventano così argomenti da affrontare con esempi concreti e con il contributo diretto di chi lavora quotidianamente nel settore. Un’iniziativa costruita sulla condivisione della conoscenza e sul volontariato della community, perché portare queste competenze nelle aule significa anche offrire ai ragazzi la possibilità di conoscere nuove professioni, sviluppare curiosità e imparare a vivere la tecnologia in modo più sicuro e consapevole.
Prenota il tuo workshop gratuito con gli esperti di Red Hot Cyber.