


Un ricercatore di sicurezza informatica ha pubblicato una prova di concetto (PoC) che sfrutta una vulnerabilità nel gestore di password KeePass.
Secondo la descrizione, l’exploit consente di estrarre la password principale dalla memoria del software. KeePass è un software di archiviazione e gestione delle password sviluppato con particolare attenzione a Windows.

Tuttavia, i possessori di computer su macOS e Linux possono utilizzarlo anche tramite il framework Mono.
Non molto tempo fa, è stata rilevata una vulnerabilità nelle versioni KeePass 2.x con l’identificatore CVE-2023-32784. Questo bug consente di estrarre la password principale da un dump della memoria in testo normale.
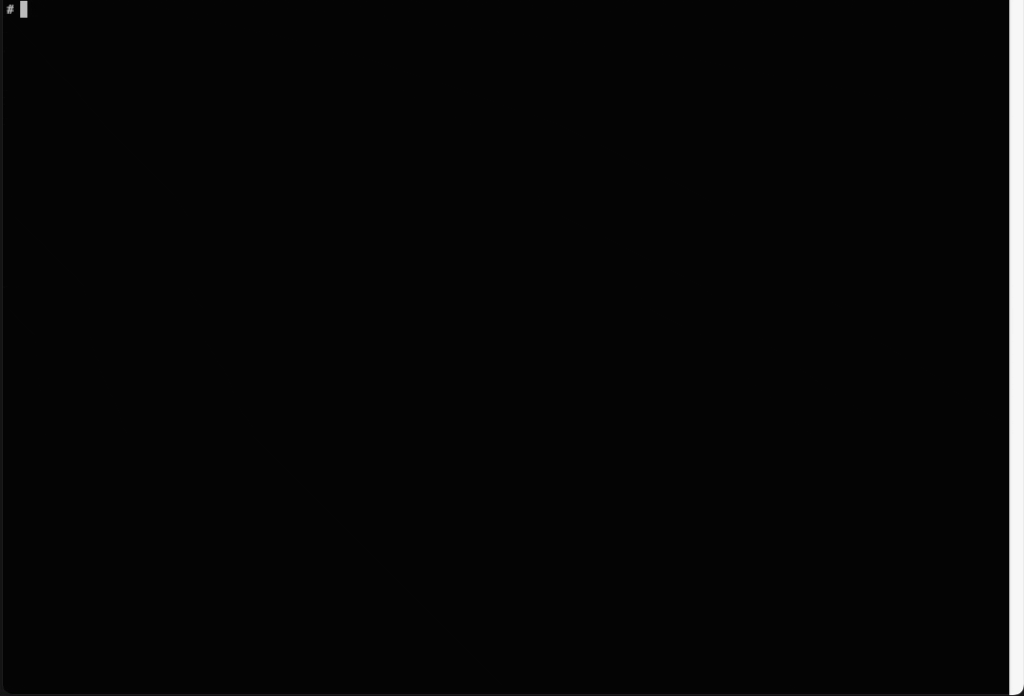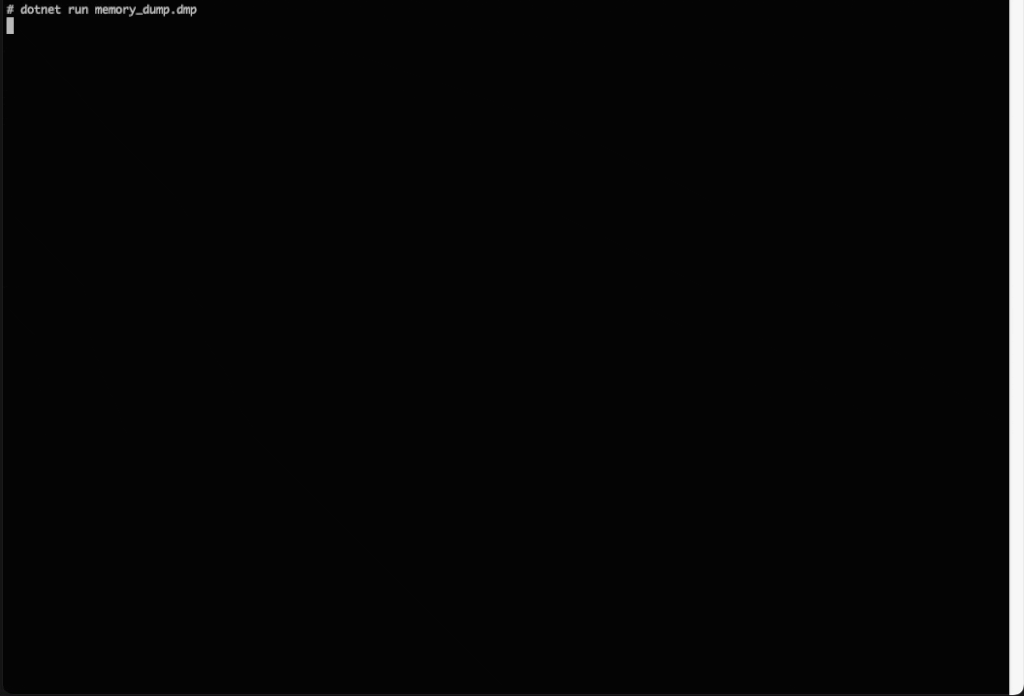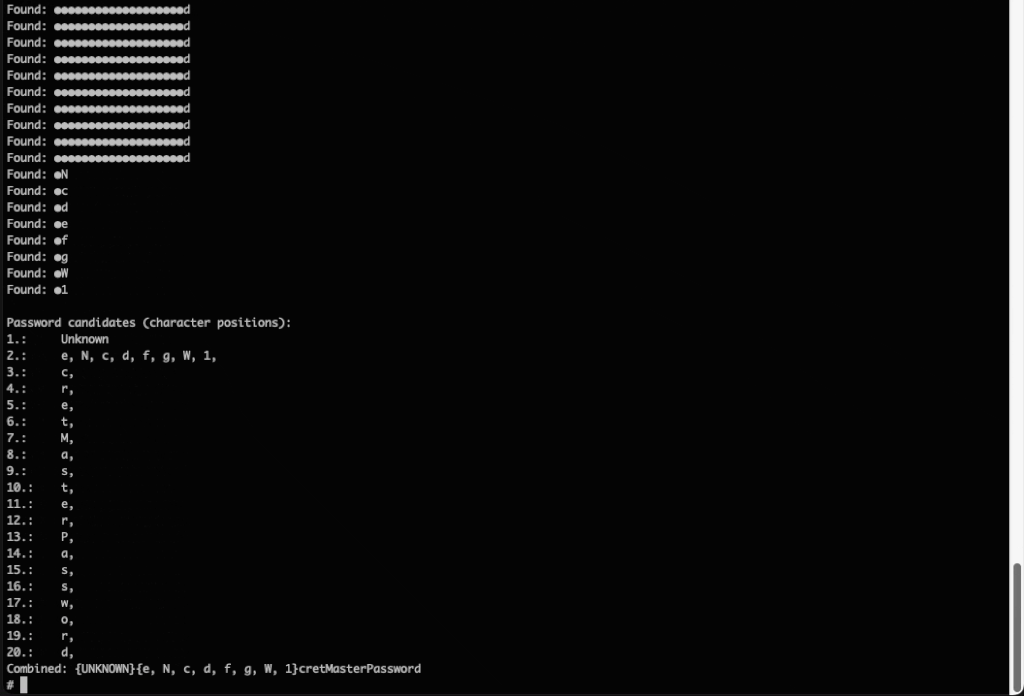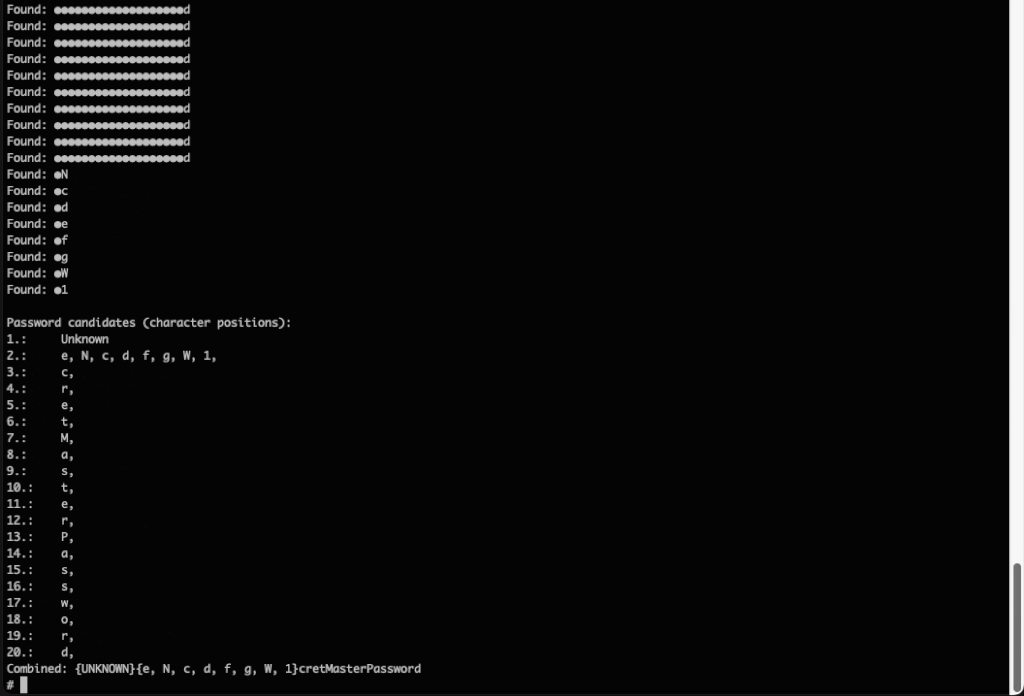
“Un dump della memoria può essere un dump del processo KeePass, del file di paging (pagefile.sys), del file di ibernazione (hiberfil.sys), della RAM o dell’intero sistema.”, descrive il problema il NIST.
La radice del problema risiede nel fatto che il campo di testo appositamente predisposto che KeePass utilizza per inserire una password lascia una stringa di testo in memoria per ogni carattere selezionato.
“A causa del modo in cui funziona .NET, è quasi impossibile eliminare queste code. Ad esempio, inserendo “Password“, è possibile ottenere i seguenti residui di stringa: •a, ••s, •••s, ••••w, •••••o, ••••••r, •••• •••d”, scrive il ricercatore Vdohney.
È stato Vdohney a pubblicare il PoC sotto forma di uno strumento: KeePass 2.X Master Password Dumper.
Il principio del suo funzionamento è semplice: lo strumento cerca nel dump della memoria per estrarre qualsiasi password inserita. Si noti che la patch per questo bug è già pronta, ma finora disponibile solo nella versione di prova di KeePass 2.54. Il rilascio ufficiale della patch è previsto per luglio.

Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]