


Nonostante i limiti dell’API ufficiale di Twitter, gli utenti continuano a trovare soluzioni alternative per ottenere informazioni interne sul proprio account e sui profili di altre persone.
Uno di questi metodi è stato oggetto di discussione nella comunità dopo che uno degli utenti condiviso la seguente osservazione: tramite gli strumenti di sviluppo del browser è possibile accedere a molti dati nascosti che non sono disponibili tramite l’API.
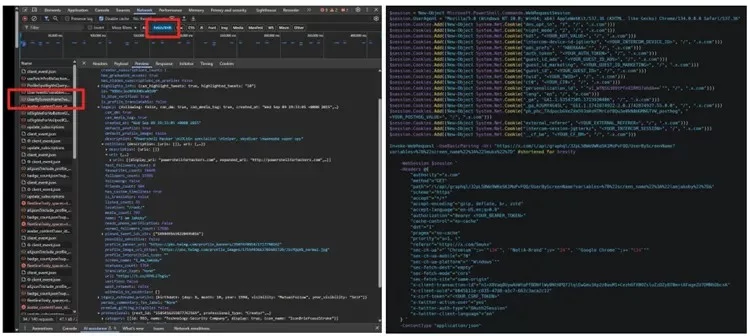

Quando apri gli strumenti per sviluppatori e filtri le richieste di rete tramite fetch/XHR, puoi trovare una risposta UserByScreenName che contiene informazioni dettagliate su qualsiasi account pubblico.
Se si copia la richiesta come comando PowerShell, l’autorizzazione corrente e i token CSRF vengono sostituiti automaticamente, consentendo di eseguire le richieste senza ulteriori configurazioni.
La risposta ricevuta include non solo i dati standard del profilo, ma anche metadati più sensibili, come ad esempio se l’utente è considerato un account NSFW, se è soggetto a restrizioni nazionali e persino se ha uno stato di account “protetto“. Quest’ultimo parametro, pur non essendo del tutto trasparente nel significato, può indicare un maggiore livello di privacy o un intervento del moderatore.
Di particolare interesse era l’accesso ai messaggi privati. Utilizzando query di rete simili, puoi ottenere la struttura completa dei tuoi messaggi personali (DM), dai messaggi non letti alle reazioni alle singole risposte e tutte le metainformazioni di accompagnamento. Inoltre, le funzionalità non si limitano solo agli account attivi: si è scoperto che è possibile visualizzare i dati anche di account bloccati o eliminati, se associati alla sessione corrente.
Sebbene le query finora individuate non rivelino vulnerabilità evidenti che rappresentino una minaccia diretta per la sicurezza, la quantità di informazioni disponibili solleva interrogativi. Soprattutto se si considera che molti dei dati non sono documentati e non sono disponibili tramite i canali API ufficiali. Ciò suggerisce che i servizi interni di Twitter trasmettono molte più informazioni di quanto comunemente si creda.
Finora, le funzioni individuate sembrano dimostrare più le peculiarità dell’interazione del client con il backend di Twitter che rappresentare un rischio serio, ma se verranno identificate delle vulnerabilità, l’autore promette di utilizzare il programma ufficiale bug bounty su HackerOne. Fino ad allora, tali scoperte rimangono un esempio interessante di quanto si possa apprendere su una piattaforma senza accesso ufficiale.


Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]