


La recente scoperta di una vulnerabilità nella piattaforma AI di ServiceNow ha scosso profondamente il settore della sicurezza informatica.
Questa falla, caratterizzata da un punteggio di gravità estremamente elevato, ha permesso ad aggressori non autenticati di assumere l’identità di qualsiasi utente aziendale. Per sferrare l’attacco era sufficiente conoscere un semplice indirizzo email e sfruttare una credenziale statica predefinita all’interno del sistema.

Una volta ottenuta l’impersonificazione, le protezioni standard come l’autenticazione a più fattori e il Single Sign-On venivano completamente ignorate, lasciando il campo libero a operazioni malevole.
L’aspetto più allarmante riguarda la capacità degli attaccanti di manipolare gli agenti AI per eseguire azioni con privilegi amministrativi. Attraverso l’abuso dei flussi di lavoro, è stato possibile creare account backdoor e sottrarre dati sensibili su larga scala senza attivare i tradizionali sistemi di monitoraggio.
Questo scenario evidenzia una verità scomoda: le difese perimetrali classiche non sono più sufficienti nell’era dell’intelligenza artificiale autonoma.
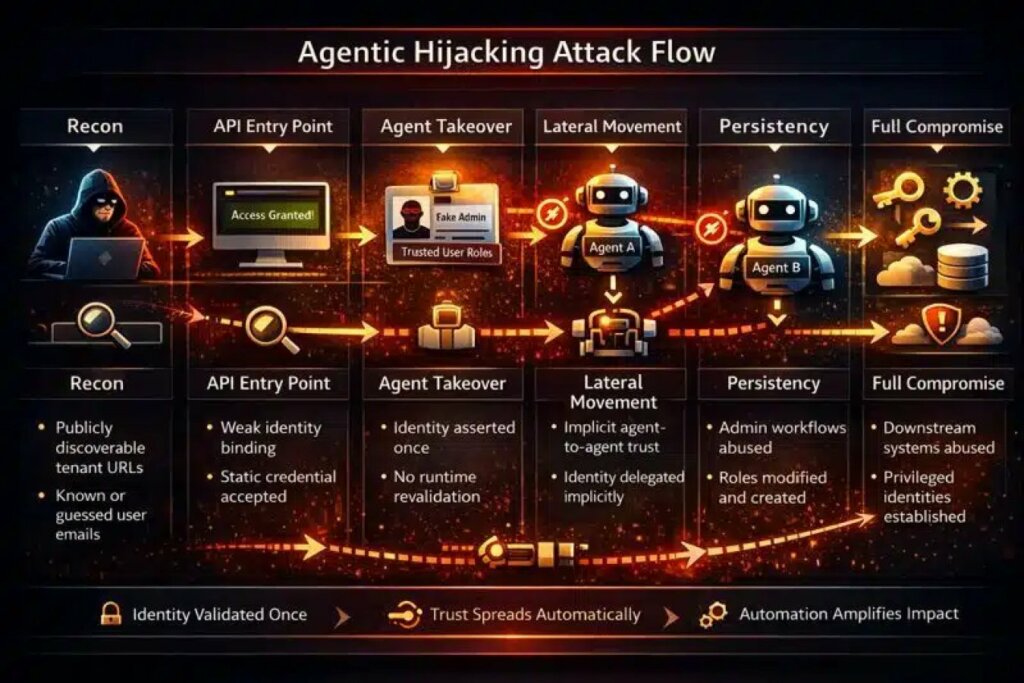
Il cuore del problema risiede nel modo in cui l’identità viene gestita tra i diversi componenti della piattaforma. In ServiceNow, una volta che un’identità veniva validata inizialmente, la fiducia si propagava indefinitamente attraverso gli agenti e i flussi di lavoro senza ulteriori controlli. Gli aggressori hanno sfruttato questa lacuna per “telecomandare” l’intelligenza artificiale dell’organizzazione.
Utilizzando l‘API del Virtual Agent, i cybercriminali potevano invocare automazioni progettate per semplificare i processi aziendali, trasformandole in armi. Un agente AI con permessi eccessivi poteva, ad esempio, creare nuovi record in tabelle di database arbitrarie, assegnare ruoli di alto livello e resettare password, il tutto agendo sotto le spoglie di un amministratore legittimo.
Il pericolo non si esaurisce all’interno dei confini di ServiceNow. Poiché questa piattaforma funge spesso da piano di controllo per altri sistemi aziendali, il compromesso iniziale apriva la strada al movimento laterale verso infrastrutture collegate. Gli aggressori potevano spostarsi verso altre applicazioni critiche che si fidano ciecamente delle autorizzazioni provenienti da ServiceNow.
Questa vulnerabilità ha dimostrato che il rischio sistemico deriva non da un singolo errore di codice, ma da un fallimento nel design delle interazioni tra agenti. La capacità dell’AI di concatenare azioni in modo autonomo ha amplificato bug che, in contesti tradizionali, avrebbero avuto un impatto limitato, trasformandoli in una compromissione totale della piattaforma.
L’incidente sottolinea la necessità di una visibilità totale su ciò che gli agenti AI possono fare e su quali dati possono toccare. Le organizzazioni devono implementare controlli di autorizzazione rigorosi che vadano oltre la semplice autenticazione iniziale. La gestione delle identità non umane sta diventando il nuovo campo di battaglia per la difesa cyber.
È essenziale che le aziende adottino modelli di sicurezza basati sul privilegio minimo anche per le entità automatizzate. Come evidenziato dalla ricerca condotta da Silverfort, la frammentazione delle identità tra diversi strumenti crea punti ciechi che i malintenzionati sanno sfruttare con estrema precisione.


È uscito il sesto episodio di Betti-RHC, la serie a fumetti di Red Hot Cyber nata con l'obiettivo di trasformare la cybersecurity awareness in un'esperienza di formazione più semplice, coinvolgente e accessibile. Quello che è nato come un progetto editoriale innovativo è diventato negli anni un vero e proprio corso di cybersecurity awareness a fumetti, adottato da aziende e professionisti per sensibilizzare le persone sui rischi informatici attraverso storie, personaggi ed emozioni. In cinque anni di attività, la serie Betti-RHC ha raggiunto un risultato importante: circa 70.000 copie vendute, a testimonianza dell'interesse crescente delle organizzazioni verso nuovi strumenti per costruire una concreta cultura della sicurezza.
Il sesto episodio porta Betti dentro le nostre case, in un mondo "connesso", dove lampadine, telecamere, assistenti vocali, serrature, sensori ed elettrodomestici intelligenti promettono comfort e sicurezza, ma possono nascondere nuove e insidiose superfici di attacco. Attraverso una nuova avventura, Betti ci accompagna alla scoperta del mondo della domotica e dei dispositivi IoT, mostrando come la poca cautela nell'utilizzo di queste tecnologie possa trasformare oggetti quotidiani in porte d'accesso per chi vuole osservare, controllare o colpire.
Per accompagnare la crescita del progetto abbiamo realizzato il sito ufficiale di Betti-RHC, dove è possibile conoscere meglio la serie, gli episodi e il progetto di cybersecurity awareness sviluppato da Red Hot Cyber. L'obiettivo è continuare a portare la cultura della sicurezza fuori dai tradizionali percorsi formativi standard, utilizzando il linguaggio immediato del fumetto per parlare a dipendenti, professionisti e persone senza competenze tecniche. Per maggiori informazioni su Betti-RHC e sul sesto episodio “Open Mic” è possibile visitare il sito ufficiale: betti.redhotcyber.com.