


ShinyHunters ha attaccato ReliaQuest, pubblicando screenshot del dashboard Okta. ReliaQuest conferma l'attacco, avvenuto tramite ingegneria sociale, ma assicura che solo un account è stato compromesso per un breve periodo, senza accesso ai sistemi interni o dati clienti.
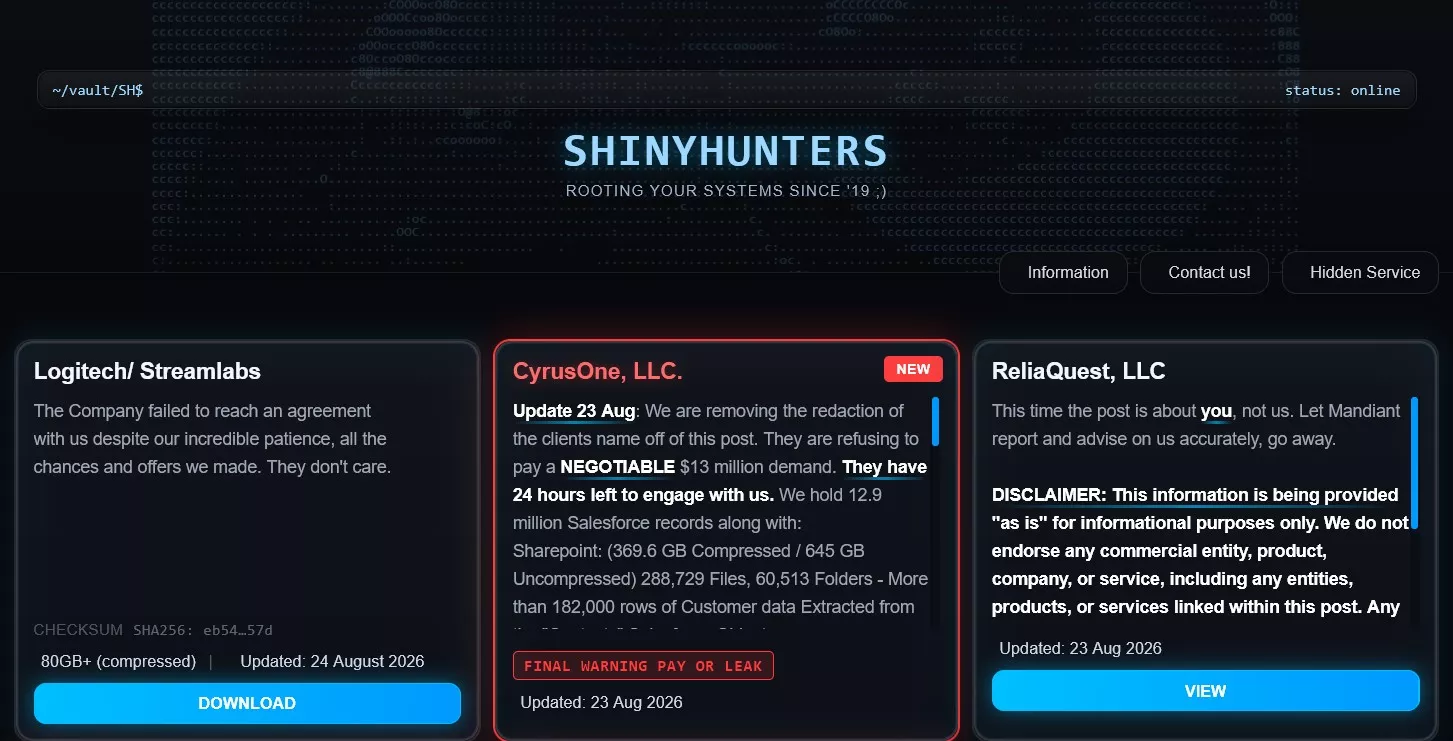
Sul proprio sito nel dark web, gli hacker del gruppo ShinyHunters hanno dichiarato di aver violato l’azienda di sicurezza informatica ReliaQuest, pubblicando screenshot del dashboard Okta a cui sono riusciti ad accedere. I rappresentanti di ReliaQuest, tuttavia, assicurano che gli aggressori siano riusciti ad ottenere accesso ai dati di un solo account per un breve periodo e non siano riusciti a raggiungere né i sistemi interni né le informazioni dei clienti.
L’attacco è avvenuto il 22 agosto 2026 ed è stato condotto tramite ingegneria sociale: gli aggressori hanno chiamato diversi dipendenti di ReliaQuest, dove si sono spacciati per membri del team di sicurezza dell’azienda e hanno cercato di convincere le vittime ad aprire una pagina SSO falsa, ospitata nel dominio reliaquest[.]claims.

Uno dei dipendenti di ReliaQuest è caduto nella trappola dei phisher, ha inserito le proprie credenziali sulla pagina falsa e ha confermato la richiesta di push per l’autenticazione a più fattori. Di conseguenza, gli hacker criminali hanno ottenuto temporaneamente accesso alla sua sessione e sono riusciti a visualizzare il pannello di controllo dell’account ReliaQuest in Okta.
Tuttavia, i criminali non sono riusciti a sviluppare ulteriormente l’attacco: il sistema ha respinto i tentativi di accesso da un dispositivo non fidato e non ha permesso agli aggressori di passare dal dashboard alle applicazioni e ai sistemi interni dell’azienda.
In ReliaQuest sottolineano che gli attaccanti hanno ottenuto solo accesso in lettura, non sono riusciti a compromettere altri account e a stabilirsi nell’infrastruttura dell’azienda, e durante l’attacco non sono stati compromessi i dati dei clienti. Dopo aver rilevato l’incidente, gli specialisti di ReliaQuest hanno terminato la sessione degli aggressori, hanno revocato la password compromessa e hanno reimpostato tutti i token e altri dati di autenticazione.
Ironicamente, poco prima di questo incidente, i ricercatori di ReliaQuest avevano parlato su X di questa campagna di ShinyHunters: secondo i dati degli specialisti, il gruppo registrava domini del tipo company[.]claims, chiaramente destinati a imitare le pagine dei servizi di supporto tecnico e dei dipartimenti IT delle organizzazioni.
Inoltre, attualmente questo messaggio è stato rimosso. Dopo di ciò, un account collegato a ShinyHunters ha risposto ai ricercatori con la frase: «E chi sta dando la caccia a chi?» («Who’s hunting who?») e ha allegato al messaggio screenshot dell’account Okta compromesso di ReliaQuest.
Successivamente, gli stessi screenshot sono stati pubblicati sul sito del gruppo. Nel frattempo, i membri di ShinyHunters non negano di aver ottenuto solo un accesso limitato al sistema di un dipendente di ReliaQuest.
“`

Sono ufficialmente aperte le adesioni al Program Sponsor della Red Hot Cyber Conference 2027, la sesta edizione dell’evento annuale gratuito promosso dalla community di Red Hot Cyber per diffondere cultura, competenze e consapevolezza sui temi della cybersecurity, dell’innovazione e delle tecnologie digitali. La Conference si terrà a Roma, martedì 18 e mercoledì 19 maggio 2027, presso l’Auditorium del Seraphicum, nel cuore del quartiere EUR, con una giornata dedicata ai workshop pratici e alle attività tecniche e una seconda giornata interamente dedicata alla conferenza.
Anche per il 2027, le aziende potranno scegliere di sostenere concretamente il progetto attraverso il Program Sponsor, partecipando alla crescita di un appuntamento che mette in relazione professionisti, aziende, istituzioni, studenti, ricercatori e appassionati di tecnologia. Il programma prevede la possibilità di aderire come Sponsor Sostenitore, una formula pensata per le aziende che desiderano essere tra le prime realtà a credere e contribuire alla realizzazione della nuova edizione, oppure attraverso i tre consueti livelli di sponsorizzazione Platinum, Gold e Silver. Ogni livello di sponsorizzazione acquistato, sarà accompagnato da un pacchetto Advertising, con l'opportunità di visibilità attraverso articoli, banner e contenuti all’interno del circuito editoriale di Red Hot Cyber.
Le aziende interessate a conoscere le formule disponibili, il Media Kit e tutte le opportunità previste dal Program Sponsor 2027 possono richiedere informazioni scrivendo a [email protected].