


Il gruppo ShinyHunters ha sfruttato una vulnerabilità critica zero-day in Oracle PeopleSoft per attaccare il Consiglio d'Europa, rubando oltre 429.000 documenti sensibili. La vulnerabilità CVE-2026-35273 consente l'esecuzione di codice remoto senza autenticazione e ha un punteggio CVSS di 9,8. L'attacco è parte di una campagna più ampia che ha colpito oltre 100 organizzazioni in tutto il mondo.
Il gruppo ShinyHunters ha annunciato l’attacco al Consiglio d’Europa, un’organizzazione intergovernativa che unisce 46 stati europei e si occupa di questioni legate ai diritti umani, alla democrazia e allo stato di diritto. L’attacco è stato effettuato sfruttando una vulnerabilità zero-day in Oracle PeopleSoft.
Sul loro Data Leak Site (DLS), gli hacker hanno riportato che la fuga di dati riguarda diverse divisioni del Consiglio d’Europa e che in totale sono stati rubati più di 429.000 documenti per un volume di circa 297 GB.

Secondo gli hacker, tra i dati rubati c’erano:
Nello specifico, ShinyHunters afferma che il dump contiene più di 409.000 registri delle buste paga che coprono il periodo dal 2011 al 2026, oltre a 3.700 file dei dipendenti e più di 14.000 curriculum.
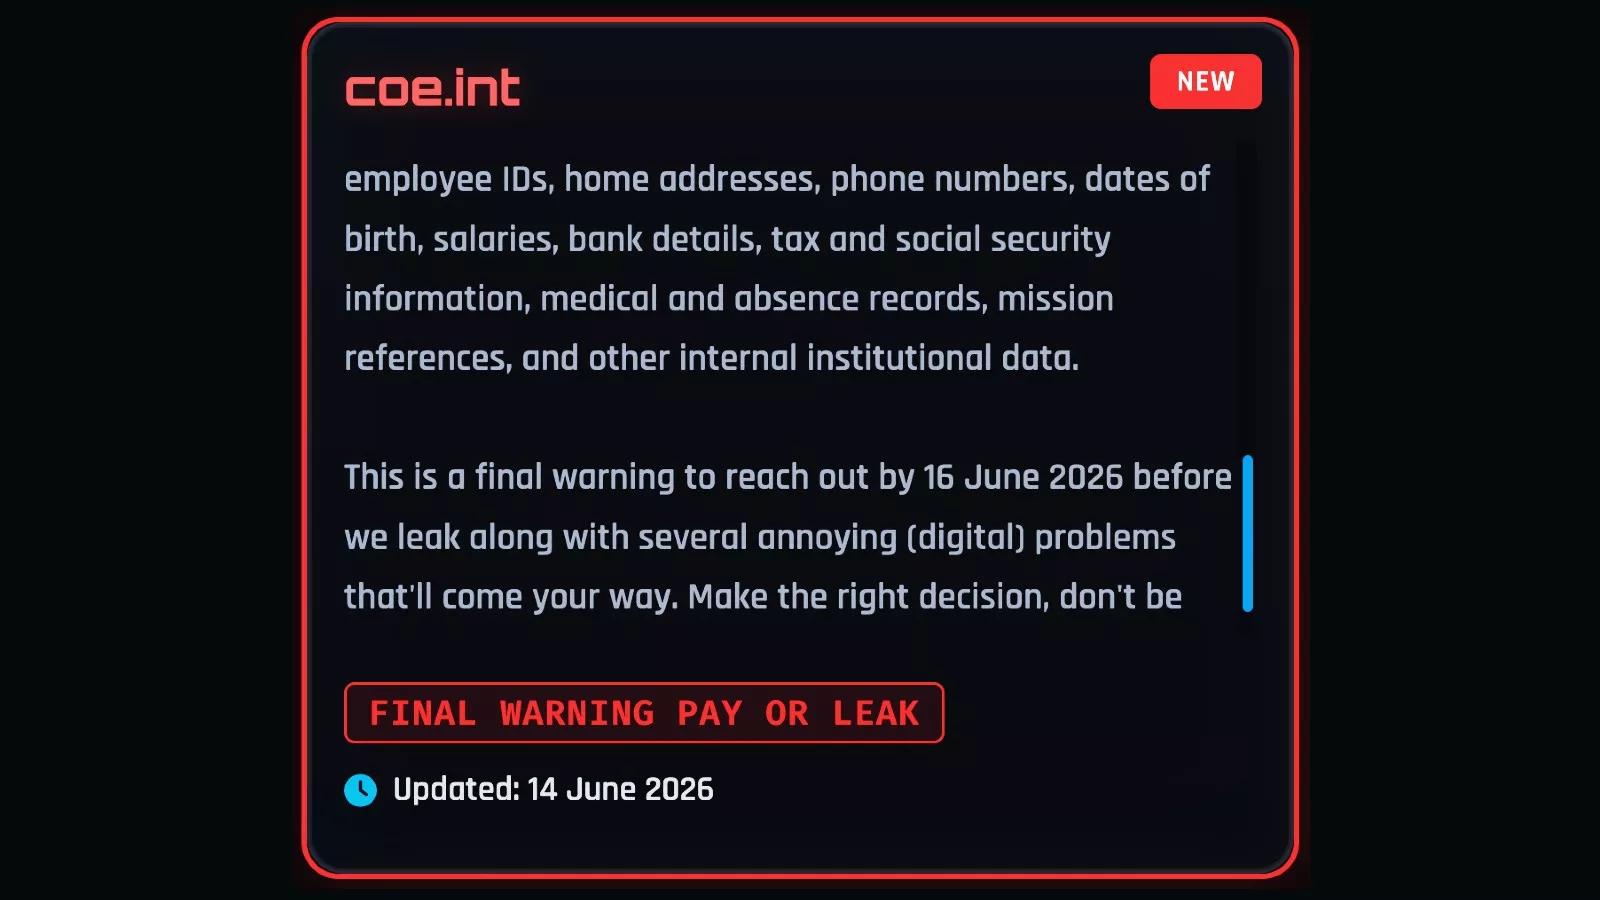
I rappresentanti del Consiglio d’Europa hanno confermato ai media che stanno analizzando le dichiarazioni degli aggressori, ma non hanno fornito ulteriori commenti.
“Stiamo attualmente indagando su questo incidente e valutando la situazione. In questa fase, non abbiamo nulla da aggiungere”, ha affermato l’organizzazione. Allo stesso tempo, gli hacker minacciano di pubblicare i dati rubati oggi, 16 giugno 2026, se i rappresentanti dell’organizzazione interessata non li contatteranno.
Apparentemente, l’attacco è correlato alla campagna su larga scala condotto da ShinyHunters, mirato allo sfruttamento della vulnerabilità 0day in Oracle PeopleSoft. In precedenza, i rappresentanti del gruppo avevano dichiarato che utilizzando il CVE-2026-35273, erano riusciti a compromettere oltre 300 istanze PeopleSoft appartenenti a più di 100 organizzazioni in tutto il mondo.
Ricordiamo che la vulnerabilità monitorata con il codice CVE-2026-35273 ha ricevuto un punteggio CVSS di 9,8 e consente l’esecuzione di codice in modalità remota senza autenticazione.
Secondo Google Threat Intelligence Group e Mandiant, gli aggressori hanno effettivamente sfruttato questo problema almeno dal 27 maggio al 9 giugno 2026. L’Università di Nottingham è stata in precedenza la prima vittima confermata pubblicamente di questa campagna. ShinyHunters ha poi pubblicato i dati di circa 454.600 studenti attuali ed ex, inclusi dati personali e documenti accademici.


RHC4Edu nasce dalla volontà della community di Red Hot Cyber di portare la cultura della cybersecurity, dell’intelligenza artificiale e del digitale direttamente nelle scuole, mettendo gratuitamente a disposizione degli studenti l’esperienza di professionisti, ricercatori e specialisti del settore. Il progetto è ufficialmente operativo e permette agli istituti interessati di richiedere workshop gratuiti e incontri con gli esperti della community, attraverso un coordinamento della redazione che mette in relazione le esigenze della scuola con le competenze e la disponibilità dei professionisti presenti sul territorio.
L’obiettivo di RHC4Edu non è trasformare gli studenti in tecnici informatici, ma aiutarli a sviluppare consapevolezza e pensiero critico davanti a un mondo sempre più digitale. Cybersecurity, truffe online, privacy, social network, cyberbullismo, fake news e intelligenza artificiale diventano così argomenti da affrontare con esempi concreti e con il contributo diretto di chi lavora quotidianamente nel settore. Un’iniziativa costruita sulla condivisione della conoscenza e sul volontariato della community, perché portare queste competenze nelle aule significa anche offrire ai ragazzi la possibilità di conoscere nuove professioni, sviluppare curiosità e imparare a vivere la tecnologia in modo più sicuro e consapevole.
Prenota il tuo workshop gratuito con gli esperti di Red Hot Cyber.