


ShitExpress, un servizio web che ti consente di inviare una scatola di feci insieme a un messaggio personalizzato ad amici e nemici, è stato violato dopo che un “cliente” ha individuato una vulnerabilità.
Piuttosto che segnalare responsabilmente la vulnerabilità, il cliente, che è anche un noto attore di minacce ha finito per sfruttare il bug e scaricare l’intero database.

Questo database è stato quindi condiviso sul noto forum underground Breach Forums. Il proprietario del forum di hacking è un noto hacker che in precedenza ha rubato dati privati da aziende come QuestionPro e Mangatoon. L’hacker ha anche messo in vendita online i dati rubati di 7 milioni di clienti di Robinhood.
Secondo un post sul forum scritto proprio da pompompurin, l’hacker ha recentemente visitato ShitExpress per inviare una scatola di cacca al ricercatore di sicurezza informatica Vinny Troia.
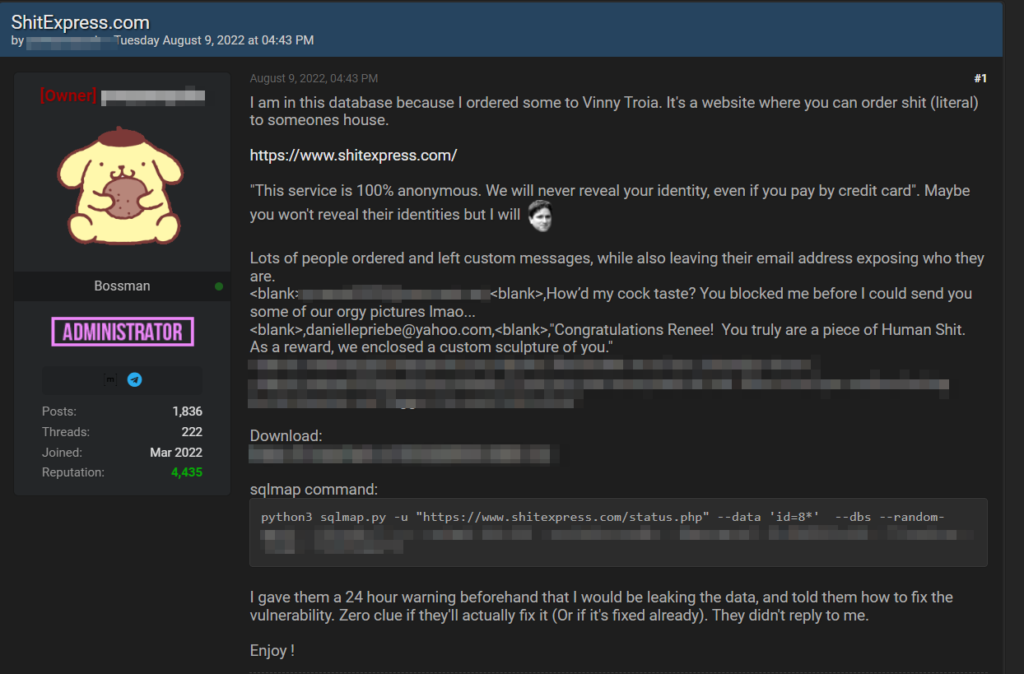
Gli ex membri di RaidForums tra cui pompompurin (che ora possiede Breached.co) in virtù d’una lunga faida tra loro per le posizioni del ricercatore con la comunità degli hacker e un rapporto su The Dark Overlord, ha scritto nel post:
“Un modo semplice per inviare un pezzo di merda in una scatola in giro per il mondo”
ShitExpress descrive quello che è un servizio web di scherzi in cui i clienti possono acquistare e consegnare feci di animali reali ad amici o nemici che si trovano in qualsiasi parte del mondo.
“Immagina tutte le persone che ti infastidiscono. Un collega irritante. Un insegnante di scuola. La tua ex moglie. Il vicino geloso. Quell’ex compagno di classe di successo. O tutte quelle persone che ti odiano”
Advertising
afferma la homepage di ShitExpress.
“E se potessi inviare loro una sorpresa puzzolente? Non c’è niente che possa sostituire l’espressione sul viso del destinatario dopo aver aperto la scatola!”
Il processo di acquisto in 4 fasi di ShitExpress prevede:
I pagamenti possono essere effettuati tramite carta di credito o Bitcoin. Il servizio promette ai suoi clienti il completo anonimato, anche quando pagano con carta di credito.
Ma questa volta per i clienti di questo sito non è andata proprio bene e forse nella “cacca”, ci sono finiti proprio loro.


Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]