


Questo 13 Ottobre l’azienda Giapponese Game Freak, nota per lo sviluppo dei videogiochi della serie Pokémon, è stata vittima di un pesante attaco hacker che ha lasciato di stucco per la mole di dati trafugati, oltre 1 terabyte (da qui il nome TeraLeak).
Tra le innumerevoli informazioni esfiltrate sono presenti documenti, codici sorgente e materiale artistico sui videogiochi sviluppati dall’azienda, sia già rilasciati che in fase di lavorazione. Se questo non fosse già di per sé grave, sono stati divulgati inoltre i dati personali di oltre 2600 dipendenti come nomi, indirizzi e numeri di telefono.

L’azienda, in un suo recente comunicato, ha confermato l’attacco ed al contempo si è scusata con i diretti interessati dalla fuga di dati.
Gli screenshot diffusi in rete suggeriscono che l’attacco possa essere stato perperato tramite la tecnica dello spear-phishing, ovvero una variante mirata del classico phishing al quale siamo purtroppo tutti abituati. La violazione delle credenziali utente di un dipendente avrebbe consentito all’hacker di accedere ad un portale interno per gli sviluppatori di Nintendo, azienda storicamente partner di Game Freak.
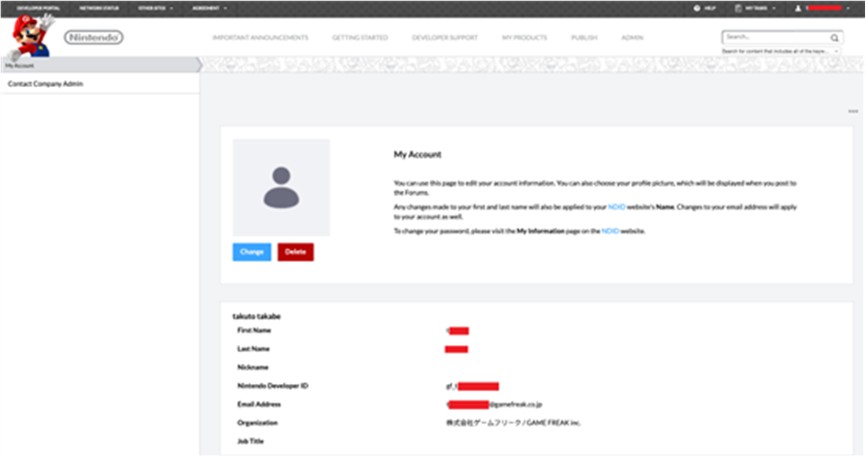
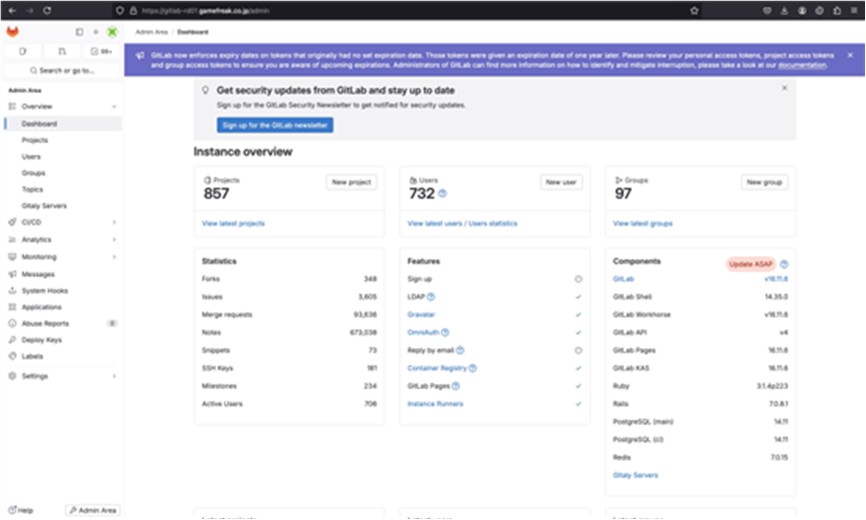
Inoltre secondo alcune indiscrezioni circolanti sui canali utilizzati per diffondere parte del contenuto del leak, è stato rivelato come l’hacker sia riuscito a muoversi lateralmente all’interno dell’infrastruttura dopo la violazione iniziale.
Nello specifico sembrerebbe che, all’interno di un runner CI/CD, sia stato inavvertitamente lasciata una copia di un file di configurazione dell’istanza GitLab aziendale, presumibilmente il file GitLab.rb (dettagli tecnici: https://docs.gitlab.com/ee/administration/auth/ldap/), contenente le credenziali di un account con privilegi di amministratore di dominio utilizzato per l’autenticazione LDAP. A peggiorare la situazione, il file sarebbe stato salvato con permessi di accesso 777, che in ambiente Linux equivale a consentire l’accesso a chiunque.
Questa violazione ha danneggiato pesantemente l’azienda, compromettendo lo sviluppo di progetti già in cantiere con sicure pesanti conseguenze economiche.
Per evitare eventi di questo tipo è bene ricordare come i soli sistemi di sicurezza automatici, come firewall o applicativi anti-phishing, non sono assolutamente sufficienti se non accompagnati da una cultura aziendale incentrata sulla prevenzione.
In questo caso un incidente di sicurezza moderato, ovvero il furto delle credenziali di un singolo utente, si è unito ad un grave errore umano sulla gestione dei permessi di un file di configurazione, con conseguenze catastrofiche per Game Freak.

RHC4Edu nasce dalla volontà della community di Red Hot Cyber di portare la cultura della cybersecurity, dell’intelligenza artificiale e del digitale direttamente nelle scuole, mettendo gratuitamente a disposizione degli studenti l’esperienza di professionisti, ricercatori e specialisti del settore. Il progetto è ufficialmente operativo e permette agli istituti interessati di richiedere workshop gratuiti e incontri con gli esperti della community, attraverso un coordinamento della redazione che mette in relazione le esigenze della scuola con le competenze e la disponibilità dei professionisti presenti sul territorio.
L’obiettivo di RHC4Edu non è trasformare gli studenti in tecnici informatici, ma aiutarli a sviluppare consapevolezza e pensiero critico davanti a un mondo sempre più digitale. Cybersecurity, truffe online, privacy, social network, cyberbullismo, fake news e intelligenza artificiale diventano così argomenti da affrontare con esempi concreti e con il contributo diretto di chi lavora quotidianamente nel settore. Un’iniziativa costruita sulla condivisione della conoscenza e sul volontariato della community, perché portare queste competenze nelle aule significa anche offrire ai ragazzi la possibilità di conoscere nuove professioni, sviluppare curiosità e imparare a vivere la tecnologia in modo più sicuro e consapevole.
Prenota il tuo workshop gratuito con gli esperti di Red Hot Cyber.