


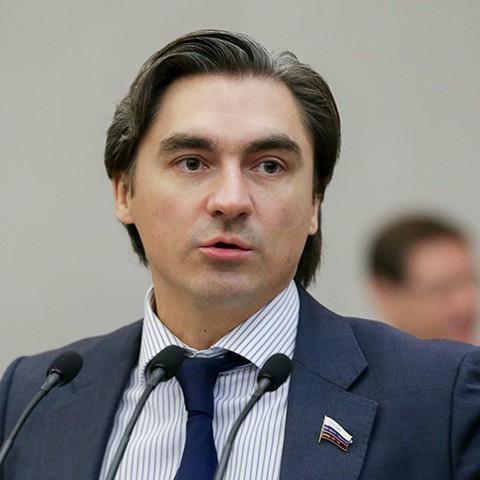
Andrey Svintsov, vicepresidente del comitato per la politica dell’informazione, le tecnologie dell’informazione e le comunicazioni della Duma di Stato della Federazione Russa, ha avviato una iniziativa di inasprire le sanzioni per gli attacchi informatici alle risorse statali.
Secondo lui, l’hacking dei siti web degli enti governativi, dei servizi elettorali e delle infrastrutture critiche dovrebbe essere equiparato alla minaccia terroristica e ai crimini contro la sicurezza dello Stato.

Svintsov ha spiegato che stiamo parlando di casi in cui non viene rubato nulla, ma le risorse sono temporaneamente disabilitate. Il deputato non vede però la necessità di inasprire le sanzioni per gli attacchi informatici contro strutture commerciali e reti sociali.
Il parlamentare ha sottolineato la necessità di migliorare l’alfabetizzazione della popolazione nel campo della sicurezza informatica. Per questo, Svintsov offre due modi principali. In primo luogo, aumentare l’alfabetizzazione digitale complessiva della popolazione. In secondo luogo, rafforzare la protezione dei sistemi utilizzati dai cittadini e dalle organizzazioni, soprattutto quelle governative.
Allo stesso tempo, ha osservato il deputato, attualmente esiste una responsabilità piuttosto grave per i crimini che utilizzano la tecnologia dell’informazione.
“Nell’attuale regime, i crimini che utilizzano l’informatica vengono commessi in ambiti completamente diversi. Ciò include frode, furto di fondi, estorsione, furto di database e dati personali. Per questo tipo di crimine è prevista una responsabilità piuttosto seria”, ha detto Svintsov.
La dichiarazione è stata fatta alla luce della proposta degli esperti del Consiglio di sicurezza russo di inasprire la responsabilità penale per i crimini informatici.
Considerando questo, ci viene da pensare agli attacchi DDoS condotti con cadenza dalle organizzazioni hacktiviste filorusse come Killet e NoName057(16) che costantemente prendono di mira le infrastrutture governative italiane. Va da se che oggi la guerra cibernetica non può essere sottovalutata e giorno dopo giorno diventa una disciplina paragonabile alla guerra convenzionale.


Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]