


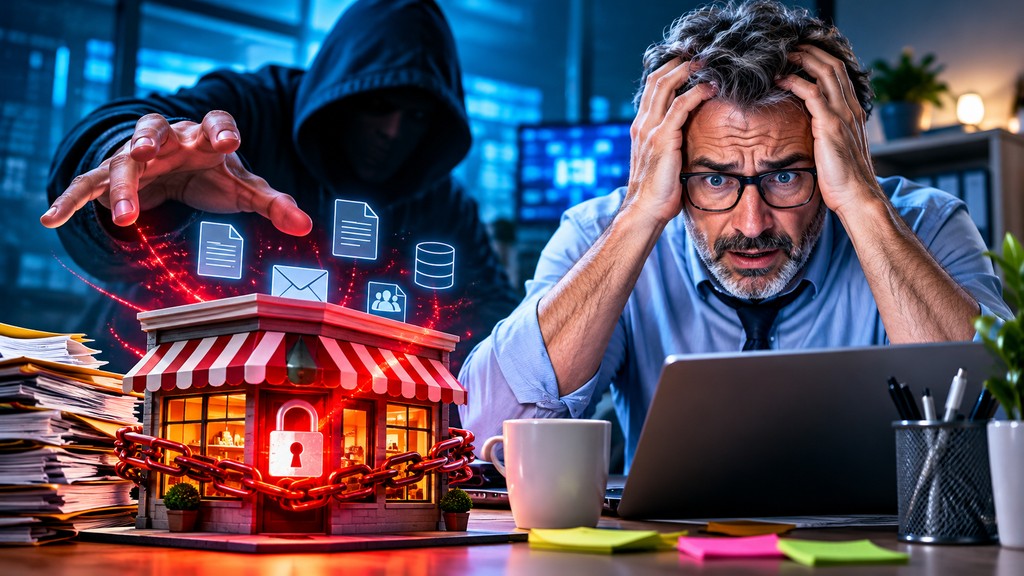
C’è una frase che, quando si parla di cybersecurity, continua a godere di un discreto successo: «Ma a noi chi vuoi che ci attacchi?». Di solito viene pronunciata con una certa tranquillità, quella di chi è convinto che i criminali informatici abbiano una lista di aziende importanti da colpire e, arrivati alla sua, scuotano la testa e dicano: «No, dai.
Questi lasciamoli lavorare, poverini». Una forma di rispetto per la piccola-medio impresa che sarebbe addirittura commovente, se esistesse realmente. Il ragionamento, in fondo, è comprensibile… non siamo una multinazionale, non custodiamo segreti militari, non abbiamo brevetti rivoluzionari. Facciamo semplicemente il nostro lavoro, paghiamo le fatture, le tasse e rispondiamo ai clienti.

Che cosa dovrebbero volere da noi? Beh, per cominciare, proprio quelle fatture e quei clienti e poi magari anche tutti gli account con cui ogni giorno facciamo funzionare l’azienda. Mica roba da poco.
Ci siamo affezionati all’immagine dell’hacker che sceglie la vittima dopo settimane di appostamenti digitali. Il solito cliché che amo… felpa scura, stanza buia, una quantità discutibile di monitor. Potrei essere io, in pieno inverno.
Poi c’è la realtà, decisamente meno cinematografica ma zeppa di account esposti, password riutilizzate, servizi dimenticati, messaggi fraudolenti distribuiti su larga scala. In molti casi non serve che qualcuno conosca la nostra storia aziendale, basta che trovi un modo per entrare. È un po’ come lasciare aperto il portone e confidare nel fatto che l’arredamento non sia abbastanza interessante. Dentro, però, qualcosa c’è sempre.
Documenti, contatti, conversazioni, accessi, informazioni sui fornitori, persino una casella di posta apparentemente ordinaria può essere utile per scrivere a un cliente fingendosi noi. A quel punto il valore della nostra azienda lo scopriamo da una prospettiva piuttosto sgradevole: quella di chi la sta usando.
Ottimo, davvero! Anche avere un estintore è un’ottima idea, ma se qualcuno sente odore di bruciato, mi auguro che la risposta non sia: «Tranquilli, ne abbiamo comprato uno nel 2019». La sicurezza richiede come tutte le cose, manutenzione, responsabilità e qualche domanda poco affascinante. Come, ad esempio, chi può accedere a cosa? Gli account di chi ha lasciato l’azienda sono ancora attivi? I backup sono recuperabili? Chi sa intervenire se la posta smette di funzionare? E potrei continuare per dieci minuti.
Non sono domande che fanno bella figura su una brochure ma in compenso, diventano interessantissime il giorno in cui non si riesce più a lavorare. Così di punto in bianco. Il problema è che spesso quel giorno arriva molto prima delle risposte.
La troviamo sotto la tastiera, nell’agenda, nel gruppo WhatsApp dell’ufficio o sul mitico post-it attaccato al monitor, quanti ne ho visti così. A volte è condivisa da così tante persone che cambiarla sembra un atto ostile verso la collettività e magari qualcuno la prende pure sul personale. Nessuno l’ha deciso formalmente, è successo e basta.
Come succede che il collega utilizzi un servizio personale per inviare un documento troppo pesante o che un accesso provvisorio resti aperto per anni, o ancora che tutti usino lo stesso account perché «altrimenti ogni volta dobbiamo chiedere». Sono soluzioni nate per lavorare più in fretta ed è proprio qui che le aziende dovrebbero fermarsi a ragionare un secondino di più.
Se la procedura sicura è incomprensibile, lenta o impraticabile, prima o poi qualcuno troverà una scorciatoia. Possiamo indignarci quanto vogliamo, la scorciatoia resterà lì e quasi sicuramente non sarà sicura. Occorre quindi, rendere praticabile il comportamento corretto, spiegare perché serve e mettere le persone nelle condizioni di seguirlo. Il PDF inviato una volta all’anno, con oggetto “IMPORTANTE – LEGGERE”, difficilmente compirà il miracolo.
«Si vedeva lontano un miglio che quella mail era falsa, dai!» Detto dopo, possibilmente ingrandendo il mittente su uno schermo da ventisette pollici e senza un cliente al telefono e altre mille urgenze, “so buoni tutti direi”. Nel frattempo, chi l’ha ricevuta stava gestendo una consegna, tre urgenze e una richiesta del responsabile arrivata cinque minuti prima della pausa pranzo.
Questo non significa che ogni errore sia inevitabile, ma significa che la sicurezza va progettata tenendo conto di come si lavora davvero. Con tutte le problematiche e gli stress del caso. Magari evitando di trasformare chi segnala un dubbio nel protagonista della prossima riunione delle umiliazioni. Perché se una persona teme la reazione più dell’incidente, la prossima volta potrebbe stare zitta e quel silenzio può costare molto più del clic iniziale.
Ecco la domanda che preferisco a «chi vuoi che ci attacchi?». Se domani non potessimo accedere ai documenti, alla posta o al gestionale, come lavoreremmo? Chi chiameremmo? Da dove ripartiremmo? Provare a rispondere fa emergere dipendenze che nella normalità non vediamo nemmeno ma soprattutto ci aiuta a scegliere dove intervenire, anche con risorse limitate.
Non dobbiamo per forza essere una multinazionale per proteggere ciò che ci permette di lavorare ogni mattina, serve unicamente riconoscere che quel lavoro ha un valore, sia per noi che per dipendenti e clienti. Continuare a dire «siamo troppo piccoli» non ci mette al sicuro. Poi arriva il giorno in cui davvero non funziona più niente e ci ricordiamo di quel preventivo per la sicurezza, lasciato sulla scrivania a prendere polvere insieme a mille altre cose, che continua a guardarci incredulo.
Ogni volta che riemergeva, così per caso: «Vabbè, vedremo più avanti». Ecco, più avanti è arrivato! Ha scelto però il momento peggiore per cui, non sarebbe meglio prepararci, ognuno con le risorse che ha a disposizione, scegliendo misure di sicurezza che ci aiutino ad affrontare un attacco e a ripartire, invece di ritrovarci sommersi dai guai in un giorno qualunque, magari nel pieno del lavoro? E mi chiedo… quanti di noi lo faranno davvero?

RHC4Edu nasce dalla volontà della community di Red Hot Cyber di portare la cultura della cybersecurity, dell’intelligenza artificiale e del digitale direttamente nelle scuole, mettendo gratuitamente a disposizione degli studenti l’esperienza di professionisti, ricercatori e specialisti del settore. Il progetto è ufficialmente operativo e permette agli istituti interessati di richiedere workshop gratuiti e incontri con gli esperti della community, attraverso un coordinamento della redazione che mette in relazione le esigenze della scuola con le competenze e la disponibilità dei professionisti presenti sul territorio.
L’obiettivo di RHC4Edu non è trasformare gli studenti in tecnici informatici, ma aiutarli a sviluppare consapevolezza e pensiero critico davanti a un mondo sempre più digitale. Cybersecurity, truffe online, privacy, social network, cyberbullismo, fake news e intelligenza artificiale diventano così argomenti da affrontare con esempi concreti e con il contributo diretto di chi lavora quotidianamente nel settore. Un’iniziativa costruita sulla condivisione della conoscenza e sul volontariato della community, perché portare queste competenze nelle aule significa anche offrire ai ragazzi la possibilità di conoscere nuove professioni, sviluppare curiosità e imparare a vivere la tecnologia in modo più sicuro e consapevole.
Prenota il tuo workshop gratuito con gli esperti di Red Hot Cyber.