


MailChimp, la nota piattaforma statunitense di e-mail marketing, il 13 gennaio ha comunicato una violazione di sicurezza che ha coinvolto i propri sistemi ed è tutt’ora oggetto di analisi interna.
L’allerta è scattata per un evento di due giorni prima, nel momento in cui il team di sicurezza ha rilevato un incidente di sicurezza interno derivante da alcuni accessi non autorizzati agli strumenti interni per il contatto con i clienti e l’amministrazione dell’account. L’attore malevolo aveva infatti condotto alcuni attacchi di ingegneria sociale nei confronti di dipendenti e fornitori per ottenere l’accesso a circa 133 account.
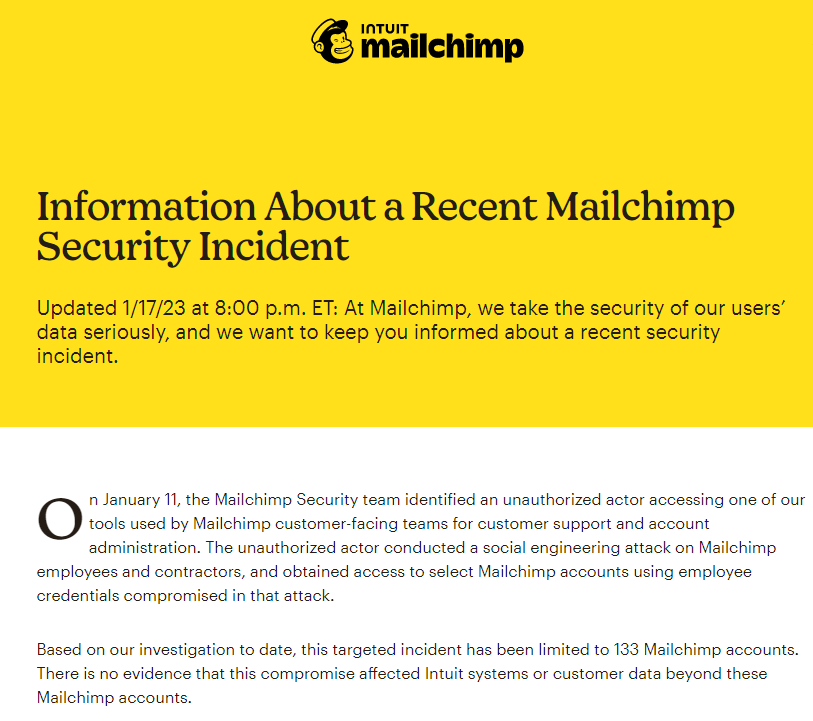

Successivamente alla scoperta dell’accaduto, la misura di mitigazione intrapresa è stata la sospensione degli accessi agli account in cui erano state rilevate le attività anomale e la violazione è stata notificata ai titolari degli account in meno di 24 ore dalla scoperta. Non solo: gli utenti sono stati contattati in seguito per ottenere assistenza nei passaggi di ripristino dell’account e poter ottenere ulteriori dettagli, mentre tutti gli aggiornamenti saranno pubblicati nella pagina dedicata alla violazione.
A questo punto può venire da chiedersi se le organizzazioni Clienti cui fanno riferimento gli account compromessi debbano o meno attivare una procedura di data breach, o se altrimenti sia un adempimento che deve svolgere unicamente MailChimp.
Dal momento che MailChimp assume il ruolo di responsabile del trattamento e i rapporti sono regolati da un apposito Addendum sul trattamento dei dati, al punto 4.4 sono specificamente previste le modalità di risposta agli incidenti di sicurezza. Fra queste figura l’obbligo in capo a MailChimp di fornire informazioni ai “senza indebito ritardo e, ove possibile, in ogni caso entro 48 ore dal momento in cui ne viene a conoscenza”, “fornire informazioni tempestive relative all’Incidente di sicurezza non appena ne viene al corrente o come ragionevolmente richiesto dal Cliente”, nonché “adottare tempestivamente misure ragionevoli per contenere e indagare qualsiasi Incidente di sicurezza”.
È bene ricordare infatti che un responsabile del trattamento ha solo obblighi di assistenza nei confronti del titolare per garantire il rispetto degli adempimenti relativi alla gestione delle violazioni di dati personali (come da art. 28.3 lett. f) GDPR).
L’eventuale notifica di violazione, così come la comunicazione agli interessati, è un obbligo in capo al solo titolare. Ad oggi, e dalle informazioni rese note da MailChimp, ciascuno dei titolari coinvolti dovrà certamente limitarsi a registrare l’evento (come previsto dall’art. 33.5 GDPR) attendendo di ricevere ulteriori informazioni circa l’effettiva o potenziale compromissione dei dati personali delle liste di iscritti (consistenti in nominativi e indirizzi e-mail).
Dunque, la procedura di data breach deve essere comunque attivata, in quanto un incidente di sicurezza è occorso, ma le 72 ore per la notifica all’autorità di controllo inizieranno a decorrere dalla conferma circa la possibile compromissione dei dati personali.

RHC4Edu nasce dalla volontà della community di Red Hot Cyber di portare la cultura della cybersecurity, dell’intelligenza artificiale e del digitale direttamente nelle scuole, mettendo gratuitamente a disposizione degli studenti l’esperienza di professionisti, ricercatori e specialisti del settore. Il progetto è ufficialmente operativo e permette agli istituti interessati di richiedere workshop gratuiti e incontri con gli esperti della community, attraverso un coordinamento della redazione che mette in relazione le esigenze della scuola con le competenze e la disponibilità dei professionisti presenti sul territorio.
L’obiettivo di RHC4Edu non è trasformare gli studenti in tecnici informatici, ma aiutarli a sviluppare consapevolezza e pensiero critico davanti a un mondo sempre più digitale. Cybersecurity, truffe online, privacy, social network, cyberbullismo, fake news e intelligenza artificiale diventano così argomenti da affrontare con esempi concreti e con il contributo diretto di chi lavora quotidianamente nel settore. Un’iniziativa costruita sulla condivisione della conoscenza e sul volontariato della community, perché portare queste competenze nelle aule significa anche offrire ai ragazzi la possibilità di conoscere nuove professioni, sviluppare curiosità e imparare a vivere la tecnologia in modo più sicuro e consapevole.
Prenota il tuo workshop gratuito con gli esperti di Red Hot Cyber.