


Quando Jeffrey Goldberg dell’Atlantic ha fatto trapelare accidentalmente un messaggio di gruppo privato di alti funzionari statunitensi su un possibile attacco contro gli Houthi nello Yemen, ha suscitato molto scherno sui social media.
Ma al di là dell’imbarazzo e del commento politico, l’incidente ha lanciato un messaggio importante: le agenzie di intelligence americane utilizzano Signal, una popolare app crittografata, e ritengono che sia sicura.

Sebbene siano regolarmente in corso dibattiti sulla sicurezza della crittografia nei servizi di messaggistica come Signal, Telegram e WhatsApp, il fatto che vengano utilizzati anche dagli ufficiali dei servizi segreti parla da sé. Soprattutto se si considera che alla recente chat a porte chiuse di Signal erano presenti il vicepresidente J.D. Vance, il direttore dell’intelligence Tulsi Gabbard, il segretario alla Difesa Pete Hegseth, il direttore della CIA John Ratcliffe, il consigliere per la sicurezza nazionale Mike Waltz e altri funzionari dell’amministrazione.
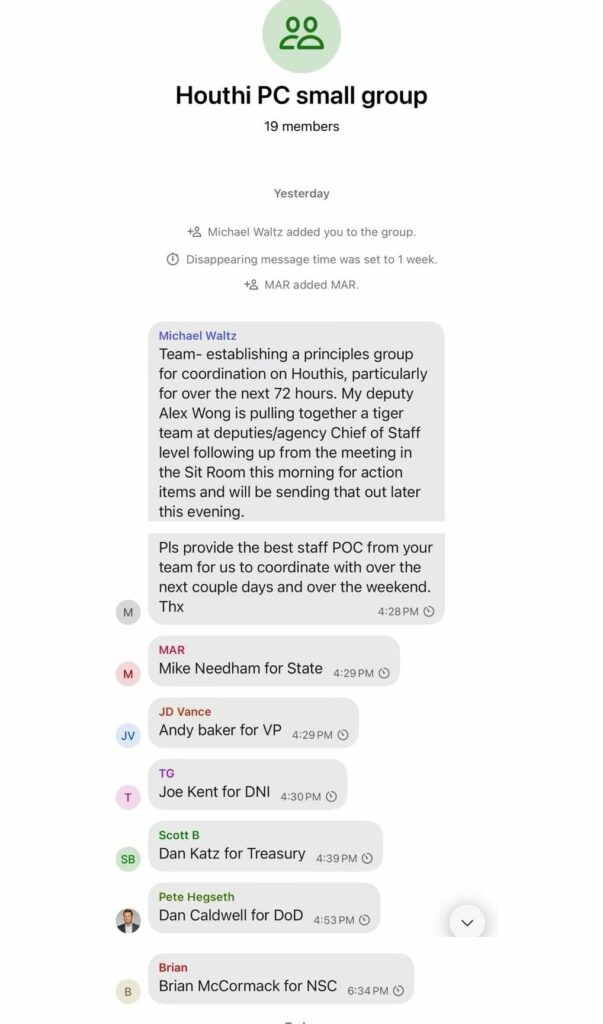
Come ha ammesso Waltz su Fox News, è stato lui stesso a creare il gruppo e ad aggiungervi inavvertitamente Goldberg, poiché il numero era salvato nei suoi contatti con un nome diverso, presumibilmente quello di un dipendente governativo.
Il problema non è Signal, ma il modo in cui le persone gestiscono i contatti. Come notato Secondo il professor Ryan Ellis della Northeastern University, nessuna protezione potrà mai salvarvi se qualcuno invia segreti al destinatario sbagliato.
Durante un’audizione al Senato del 25 marzo, il direttore della CIA Ratcliffe ha confermato che Signal era stato installato sul computer della sua azienda, come quello della maggior parte dei dipendenti, fin dall’inizio del suo mandato presso l’agenzia. L’applicazione è ufficialmente approvata per la corrispondenza interna e viene utilizzata non solo dalla CIA, ma anche da altre agenzie governative.
È stato addirittura raccomandato dalla Casa Bianca e dalla CISA, l’agenzia statunitense per la sicurezza informatica, per i funzionari che potrebbero essere presi di mira dalle agenzie di intelligence straniere.
Signal non è l’unico in questa lista. Professore Frederick Scholl della Quinnipiac University aggiunge , tra i messenger sicuri troviamo anche Briar, Session, SimpleX, Telegram, Threema, Viber, Wire e altri. Ed è in pieno svolgimento anche il passaggio di massa ai messaggi RCS criptati al posto dei normali SMS: ora anche Apple e Google supportano una protezione compatibile dei messaggi tra le loro piattaforme.
Tuttavia, la popolarità della crittografia suscita anche critiche. I giornalisti dell’Associated Press hanno scoperto che i servizi di messaggistica sicura sono utilizzati attivamente da funzionari a tutti i livelli, dai governatori ai senatori, fino ai consigli scolastici. Ciò solleva il timore che il processo decisionale si stia spostando nell’ombra, al di fuori dei canali ufficiali. Ma nonostante ciò, le agenzie governative continuano a insistere sul fatto che la sicurezza richiede la crittografia, soprattutto nell’era dello spionaggio digitale.
Nessuno può dare la garanzia assoluta che nessun messenger verrà hackerato. Una cosa è certa: se anche la CIA consiglia di utilizzare Signal, allora vale sicuramente la pena prenderlo in considerazione. La cosa principale è controllare attentamente chi aggiungi alla chat.


È uscito il sesto episodio di Betti-RHC, la serie a fumetti di Red Hot Cyber nata con l'obiettivo di trasformare la cybersecurity awareness in un'esperienza di formazione più semplice, coinvolgente e accessibile. Quello che è nato come un progetto editoriale innovativo è diventato negli anni un vero e proprio corso di cybersecurity awareness a fumetti, adottato da aziende e professionisti per sensibilizzare le persone sui rischi informatici attraverso storie, personaggi ed emozioni. In cinque anni di attività, la serie Betti-RHC ha raggiunto un risultato importante: circa 70.000 copie vendute, a testimonianza dell'interesse crescente delle organizzazioni verso nuovi strumenti per costruire una concreta cultura della sicurezza.
Il sesto episodio porta Betti dentro le nostre case, in un mondo "connesso", dove lampadine, telecamere, assistenti vocali, serrature, sensori ed elettrodomestici intelligenti promettono comfort e sicurezza, ma possono nascondere nuove e insidiose superfici di attacco. Attraverso una nuova avventura, Betti ci accompagna alla scoperta del mondo della domotica e dei dispositivi IoT, mostrando come la poca cautela nell'utilizzo di queste tecnologie possa trasformare oggetti quotidiani in porte d'accesso per chi vuole osservare, controllare o colpire.
Per accompagnare la crescita del progetto abbiamo realizzato il sito ufficiale di Betti-RHC, dove è possibile conoscere meglio la serie, gli episodi e il progetto di cybersecurity awareness sviluppato da Red Hot Cyber. L'obiettivo è continuare a portare la cultura della sicurezza fuori dai tradizionali percorsi formativi standard, utilizzando il linguaggio immediato del fumetto per parlare a dipendenti, professionisti e persone senza competenze tecniche. Per maggiori informazioni su Betti-RHC e sul sesto episodio “Open Mic” è possibile visitare il sito ufficiale: betti.redhotcyber.com.