


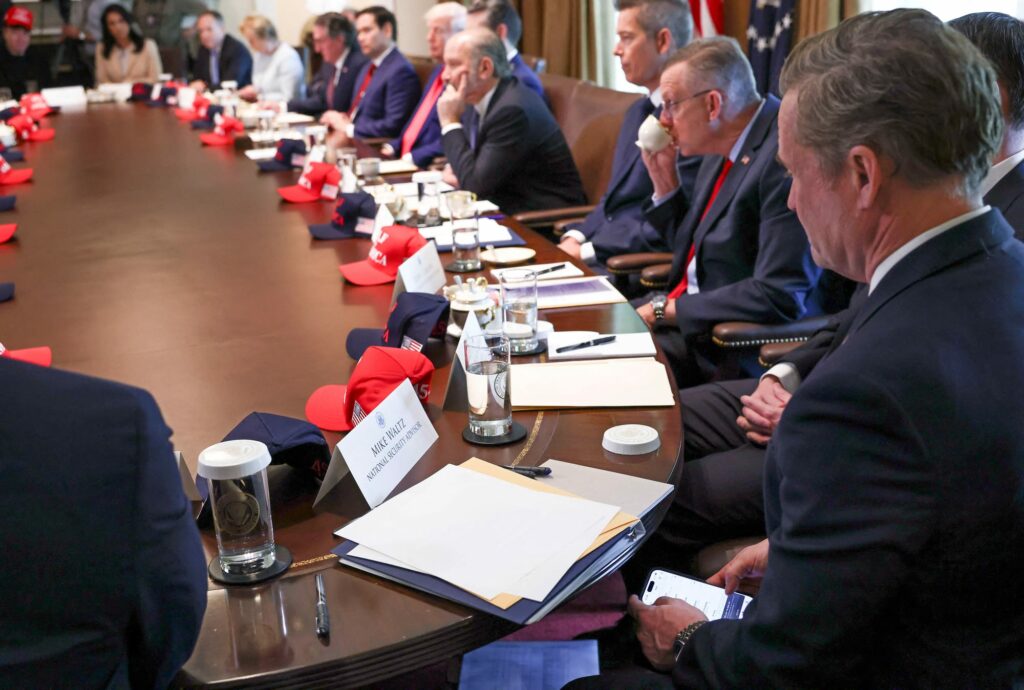
Il 1° maggio 2025, una fotografia scattata durante una riunione di gabinetto ha mostrato il Consigliere per la Sicurezza Nazionale, Mike Waltz, mentre utilizzava un’applicazione di messaggistica sconosciuta ai più.
L’app in questione era TM SGNL, una versione modificata di Signal sviluppata da TeleMessage, azienda israeliana specializzata in soluzioni di archiviazione per comunicazioni sicure. L’immagine ha sollevato interrogativi sulla sicurezza delle comunicazioni ai massimi livelli del governo statunitense.

TM SGNL è progettata per archiviare messaggi da piattaforme come Signal, WhatsApp e Telegram, permettendo alle agenzie governative di conservare comunicazioni per scopi normativi e di conformità. Tuttavia, l’implementazione di queste funzionalità ha introdotto vulnerabilità significative nel sistema.
Il 4 maggio, il sito 404 Media ha riportato che un hacker ha violato i sistemi di TeleMessage, ottenendo accesso a dati sensibili, tra cui contenuti di chat, informazioni di contatto di funzionari governativi e credenziali di accesso al backend del servizio. L’attacco è stato descritto come sorprendentemente semplice: “Mi è bastata una ventina di minuti,” ha dichiarato l’hacker, sottolineando la facilità con cui ha penetrato i sistemi dell’azienda.
Sebbene i messaggi di Waltz e di altri membri del gabinetto non siano stati compromessi, l’incidente ha evidenziato gravi lacune nella sicurezza delle comunicazioni governative. I dati sottratti includevano informazioni su funzionari della Customs and Border Protection (CBP), dipendenti di Coinbase e altri enti sensibili.
In seguito alla divulgazione dell’attacco, TeleMessage ha sospeso temporaneamente tutti i suoi servizi per indagare sull’incidente, come confermato dalla società madre Smarsh. Un portavoce ha dichiarato: “Abbiamo agito rapidamente per contenere l’incidente e abbiamo coinvolto una società di cybersicurezza esterna per supportare le nostre indagini.”
L’incidente ha sollevato preoccupazioni sulla pratica di modificare applicazioni di messaggistica cifrate per scopi di archiviazione, poiché tali modifiche possono compromettere la sicurezza intrinseca delle comunicazioni. Signal, l’applicazione originale su cui si basa TM SGNL, ha dichiarato di non poter garantire la sicurezza di versioni non ufficiali del suo software.
L’uso di TM SGNL da parte di alti funzionari governativi, combinato con le vulnerabilità evidenziate dall’attacco, ha sollevato interrogativi sulla sicurezza delle comunicazioni ai vertici del potere. L’incidente, soprannominato “SignalGate”, ha portato alla rimozione di Mike Waltz dal suo incarico, sebbene sia stato successivamente nominato come prossimo ambasciatore degli Stati Uniti presso le Nazioni Unite.
Questo episodio mette in luce la necessità di valutare attentamente le soluzioni tecnologiche adottate per la gestione delle comunicazioni sensibili, bilanciando le esigenze di conformità normativa con la protezione della sicurezza nazionale.

RHC4Edu nasce dalla volontà della community di Red Hot Cyber di portare la cultura della cybersecurity, dell’intelligenza artificiale e del digitale direttamente nelle scuole, mettendo gratuitamente a disposizione degli studenti l’esperienza di professionisti, ricercatori e specialisti del settore. Il progetto è ufficialmente operativo e permette agli istituti interessati di richiedere workshop gratuiti e incontri con gli esperti della community, attraverso un coordinamento della redazione che mette in relazione le esigenze della scuola con le competenze e la disponibilità dei professionisti presenti sul territorio.
L’obiettivo di RHC4Edu non è trasformare gli studenti in tecnici informatici, ma aiutarli a sviluppare consapevolezza e pensiero critico davanti a un mondo sempre più digitale. Cybersecurity, truffe online, privacy, social network, cyberbullismo, fake news e intelligenza artificiale diventano così argomenti da affrontare con esempi concreti e con il contributo diretto di chi lavora quotidianamente nel settore. Un’iniziativa costruita sulla condivisione della conoscenza e sul volontariato della community, perché portare queste competenze nelle aule significa anche offrire ai ragazzi la possibilità di conoscere nuove professioni, sviluppare curiosità e imparare a vivere la tecnologia in modo più sicuro e consapevole.
Prenota il tuo workshop gratuito con gli esperti di Red Hot Cyber.