


Negli ultimi giorni, diversi siti web italiani sono stati presi di mira da un attacco di defacement, una tecnica utilizzata per modificare il contenuto di una pagina web senza il consenso del proprietario. Tra i siti colpiti figurano:
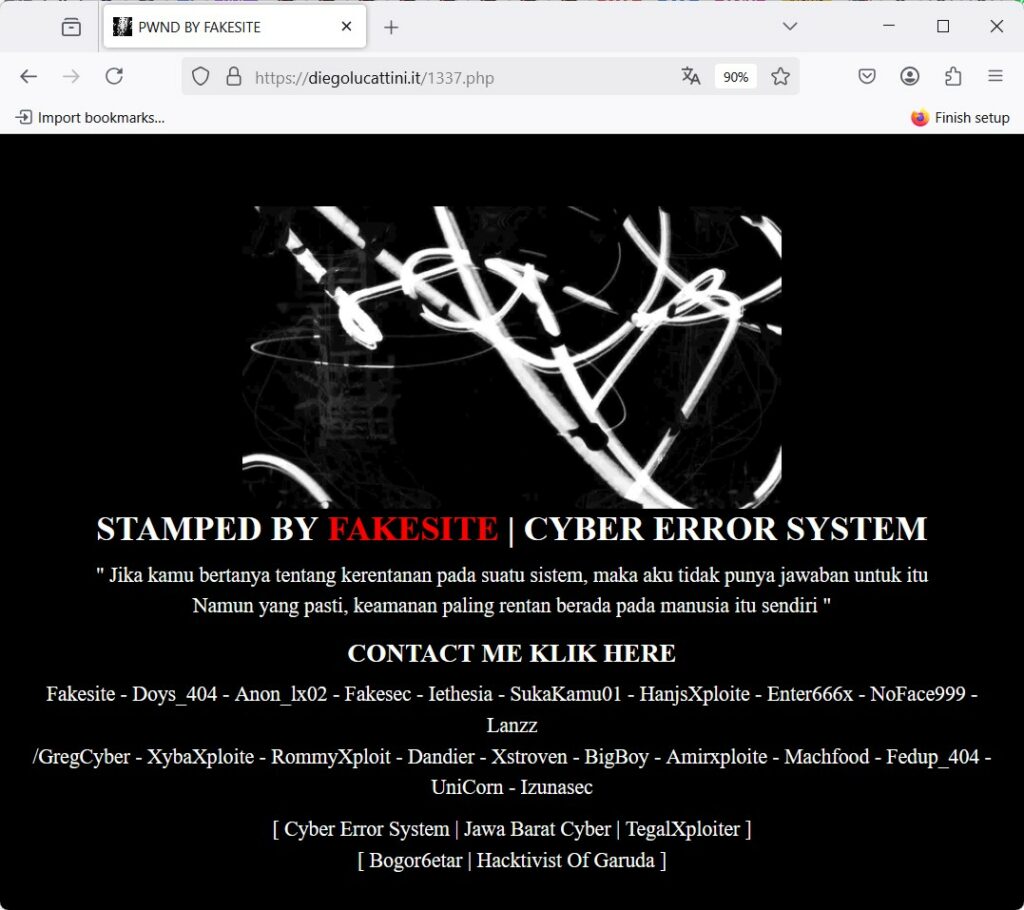
Questi attacchi sono stati rivendicati dal gruppo denominato !FAKESITE, che ha lasciato la propria firma sulle pagine defacciate, accompagnata da un messaggio provocatorio e un elenco di pseudonimi di presunti membri del collettivo. Di seguito quanto gli hacktivisti hanno riportato all’interno dei siti:

FIRMATO DA FAKESITE | SISTEMA DI ERRORE INFORMATICO

"Se mi chiedi delle vulnerabilità di un sistema, non ho una risposta. Ma ciò che è certo è che la sicurezza più vulnerabile è quella degli esseri umani stessi"

CONTATTAMI CLICCA QUI

Fakesite - Doys_404 - Anon_lx02 - Fakesec - Iethesia - SukaKamu01 - HanjsXploite - Enter666x - NoFace999 - Lanzz/GregCyber - XybaXploite - RommyXploit - Dandier - Xstroven - BigBoy - Amirxploite - Machfood - Fedup_404 - UniCorn - Izunasec

[ Cyber Error System | Jawa Barat Cyber | TegalXploiter ]
[ Bogor6etar | Hacktivist Of Garuda ]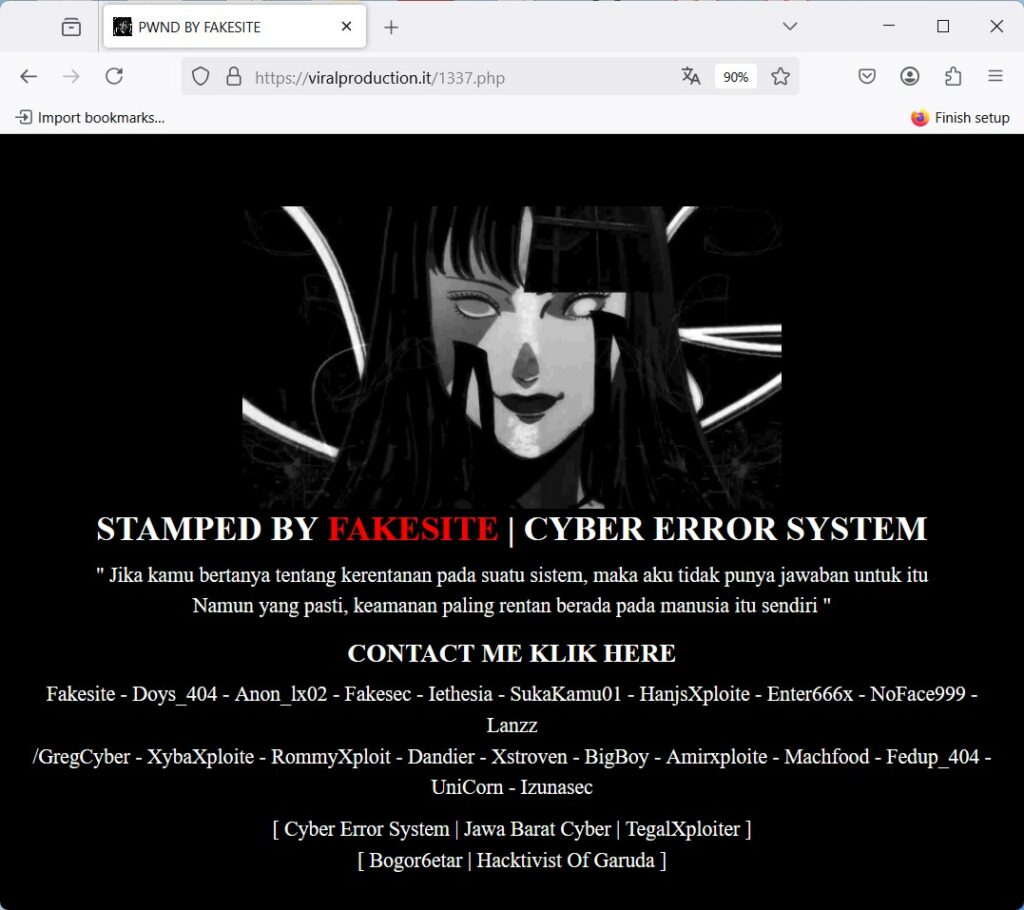
Il defacing è una forma di hacking che consiste nell’alterare il contenuto di un sito web, sostituendo la homepage o aggiungendo elementi non autorizzati. Questo tipo di attacco può essere realizzato sfruttando vulnerabilità nei server web, nei CMS (Content Management System) o tramite credenziali compromesse.
I deface vengono spesso utilizzati per diversi scopi:
L’hacktivismo è una forma di attivismo che sfrutta le tecniche informatiche per promuovere una causa politica o sociale. I gruppi hacktivisti spesso attaccano siti governativi, istituzionali o aziendali per sensibilizzare l’opinione pubblica su determinate problematiche. Alcuni dei gruppi più noti in questo campo sono Anonymous, Lizard Squad e LulzSec.
Nel caso del gruppo !FAKESITE il messaggio lasciato sui siti attaccati suggerisce un intento più legato al cyber-vandalismo o alla dimostrazione di competenze, piuttosto che a una vera e propria causa politica. Tuttavia, la presenza di riferimenti a una “Cyber Error System” e a collettivi come “Hacktivist Of Garuda” potrebbe suggerire un legame con movimenti più ampi della scena underground del hacking.
Attacchi di questo tipo evidenziano l’importanza di adottare misure di sicurezza adeguate per proteggere i siti web da intrusioni non autorizzate. Alcuni accorgimenti fondamentali includono:
Il defacing, sebbene possa sembrare un’azione innocua rispetto ad altri attacchi informatici più devastanti come il ransomware, può comunque causare danni reputazionali e finanziari significativi alle vittime.
Resta da vedere se il gruppo !FAKESITE continuerà con questo tipo di attacchi o se il loro operato si limiterà a questi episodi isolati. Nel frattempo, è essenziale che i gestori di siti web rafforzino le proprie difese per evitare di cadere vittime di simili incursioni.
Questo articolo è stato redatto attraverso l’utilizzo della piattaforma Recorded Future, partner strategico di Red Hot Cyber e leader nell’intelligence sulle minacce informatiche, che fornisce analisi avanzate per identificare e contrastare le attività malevole nel cyberspazio.

È uscito il sesto episodio di Betti-RHC, la serie a fumetti di Red Hot Cyber nata con l'obiettivo di trasformare la cybersecurity awareness in un'esperienza di formazione più semplice, coinvolgente e accessibile. Quello che è nato come un progetto editoriale innovativo è diventato negli anni un vero e proprio corso di cybersecurity awareness a fumetti, adottato da aziende e professionisti per sensibilizzare le persone sui rischi informatici attraverso storie, personaggi ed emozioni. In cinque anni di attività, la serie Betti-RHC ha raggiunto un risultato importante: circa 70.000 copie vendute, a testimonianza dell'interesse crescente delle organizzazioni verso nuovi strumenti per costruire una concreta cultura della sicurezza.
Il sesto episodio porta Betti dentro le nostre case, in un mondo "connesso", dove lampadine, telecamere, assistenti vocali, serrature, sensori ed elettrodomestici intelligenti promettono comfort e sicurezza, ma possono nascondere nuove e insidiose superfici di attacco. Attraverso una nuova avventura, Betti ci accompagna alla scoperta del mondo della domotica e dei dispositivi IoT, mostrando come la poca cautela nell'utilizzo di queste tecnologie possa trasformare oggetti quotidiani in porte d'accesso per chi vuole osservare, controllare o colpire.
Per accompagnare la crescita del progetto abbiamo realizzato il sito ufficiale di Betti-RHC, dove è possibile conoscere meglio la serie, gli episodi e il progetto di cybersecurity awareness sviluppato da Red Hot Cyber. L'obiettivo è continuare a portare la cultura della sicurezza fuori dai tradizionali percorsi formativi standard, utilizzando il linguaggio immediato del fumetto per parlare a dipendenti, professionisti e persone senza competenze tecniche. Per maggiori informazioni su Betti-RHC e sul sesto episodio “Open Mic” è possibile visitare il sito ufficiale: betti.redhotcyber.com.