


Un nuovo metodo di spionaggio informatico chiamato SnailLoad consente di scoprire la cronologia di navigazione di un utente analizzando i ritardi dei pacchetti di rete nella sua connessione Internet.
Questo metodo di attacco è stato sviluppato dai ricercatori dell’Università Tecnica di Graz, con sede in Austria, e si distingue per il fatto che non richiede l’accesso diretto al dispositivo della vittima o alla sua rete Wi-Fi.
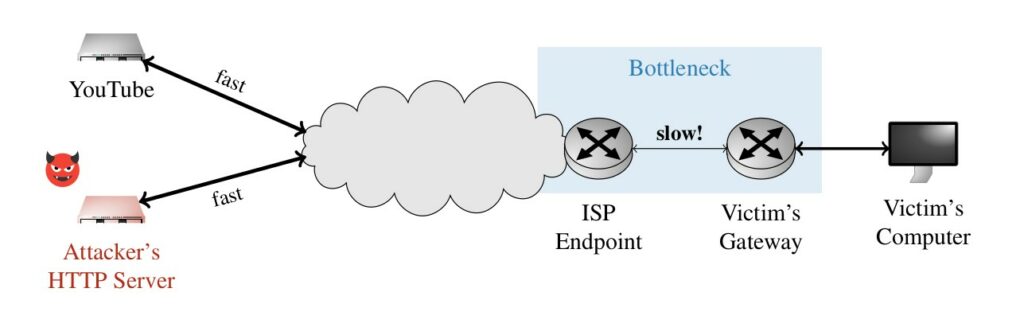

L’essenza dell’attacco è che l’aggressore costringe l’utente a scaricare un file innocuo dal suo server. Quindi, durante il download del file, il server misura i ritardi sulla rete della vittima mentre la vittima naviga su siti Web o guarda video. Utilizzando strumenti di intelligenza artificiale, un hacker può determinare con elevata precisione quali contenuti consuma un utente: fino al 98% per i video e fino al 63% per i siti web.
Il nome “SnailLoad” deriva dal fatto che il file esca viene trasmesso a una velocità molto bassa, consentendogli di monitorare a lungo la connessione di rete della vittima. Per attaccare non è necessario eseguire codici dannosi sul dispositivo dell’utente, è sufficiente lo scambio continuo di dati.
Le nostre vite digitali lasciano tracce anche dove non ce le aspettiamo.
La protezione delle informazioni personali online richiede una vigilanza costante sia da parte degli utenti che degli sviluppatori di tecnologia. In un mondo in cui anche la latenza della rete può dire molto su di noi, è importante ricordare: la sicurezza è uno stile di vita, non un’attività occasionale.


Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]