


In questi giorni è circolata la notizia su un famoso forum underground riguardo la presenza di un database appartenente all’azienda MSpy, che si occupa del controllo di dispositivi mobili. Questo database è strutturato in diverse parti e mette a disposizione molti dati aziendali e degli utenti che utilizzano i servizi offerti dalla suddetta azienda.
Al momento, non possiamo confermare con precisione la veridicità della violazione, poiché l’organizzazione non ha ancora rilasciato alcun comunicato stampa ufficiale sul proprio sito web riguardo l’incidente. Pertanto, questo articolo dovrebbe essere considerato come una ‘fonte di intelligence’.
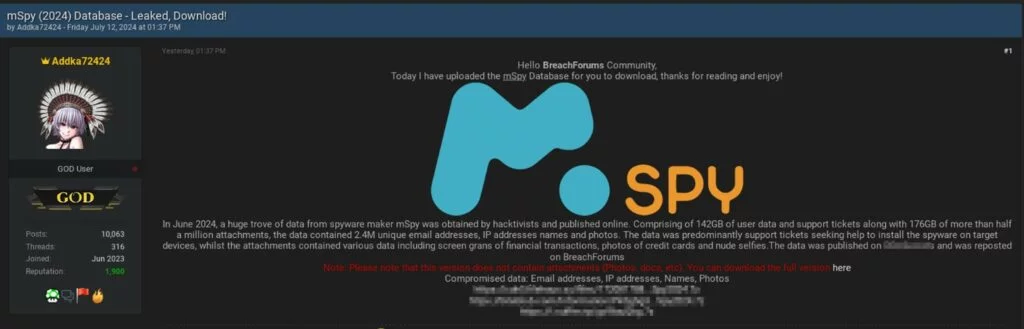

Immagine del post rinvenuto nel dark web
La violazione potrebbe essere stata postata per la prima volta sul clearnet il 12 giugno 2024, con un post sul forum underground scritto quasi un mese dopo per attirare maggiore attenzione e rendere più visibile l’incidente.
Secondo il post, la violazione potrebbe rendere pubblici i dati di diversi utenti e ticket di supporto (142 GB) e includere una seconda parte di dati contenenti mezzo milione di allegati, 2,4 milioni di indirizzi e-mail unici, indirizzi IP e foto (176 GB). La descrizione indica che i dati specifici includevano ticket per l’installazione dello spyware sui dispositivi target, transazioni finanziarie, foto di carte di credito e selfie di nudo.
MSpy è un’azienda nata nel 2010 con il lancio della sua applicazione per il monitoraggio dei dispositivi mobili. L’applicazione, descritta sul sito dell’azienda come un perfetto strumento di parental control, è in grado di monitorare tutte le attività svolte sui dispositivi mobili Apple e Android.
Per l’attività che svolge e i servizi che offre, l’azienda tratta una enorme quantità di dati estremamente sensibili. MSpy non è nuova agli attacchi dei cybercriminali, avendo già subito due fughe di dati, nello specifico negli anni 2015 e 2018.
La divulgazione di informazioni personali, anche in quantità limitata, comporta rischi significativi. I dati condivisi includono informazioni identificabili come indirizzi e-mail, indirizzi IP, posizioni e foto di carte di credito. Tali informazioni possono essere utilizzate per effettuare attacchi di phishing, furti d’identità e altre forme di criminalità informatica.
Questo incidente sottolinea l’importanza di misure di sicurezza robuste e di una vigilanza costante nella protezione dei dati sensibili. Organizzazioni come Mspy, che gestiscono informazioni molto riservate, devono garantire che i loro sistemi di storage siano adeguatamente protetti contro accessi non autorizzati.
Sebbene la presunta violazione dei dati di MSpy riportata su i siti e forum underground rimanga non confermata, serve come un forte promemoria delle minacce persistenti affrontate dalle organizzazioni che gestiscono informazioni sensibili.
Come è nostra abitudine, lasciamo sempre spazio a una dichiarazione da parte dell’azienda qualora desiderasse fornirci aggiornamenti sulla questione. Saremmo lieti di pubblicare tali informazioni con un articolo specifico che evidenzi il problema.
RHC Dark Lab monitorerà l’evoluzione della situazione al fine di pubblicare ulteriori notizie sul blog, qualora ci siano aggiornamenti sostanziali. Se ci sono individui a conoscenza dei fatti che desiderano fornire informazioni in modo anonimo, possono utilizzare l’email crittografata per informatori.
Questo articolo è stato compilato sulla base di informazioni pubbliche che non sono state ancora verificate dalle rispettive organizzazioni. Aggiorneremo i nostri lettori man mano che saranno disponibili ulteriori dettagli.

Sono ufficialmente aperte le adesioni al Program Sponsor della Red Hot Cyber Conference 2027, la sesta edizione dell’evento annuale gratuito promosso dalla community di Red Hot Cyber per diffondere cultura, competenze e consapevolezza sui temi della cybersecurity, dell’innovazione e delle tecnologie digitali. La Conference si terrà a Roma, martedì 18 e mercoledì 19 maggio 2027, presso l’Auditorium del Seraphicum, nel cuore del quartiere EUR, con una giornata dedicata ai workshop pratici e alle attività tecniche e una seconda giornata interamente dedicata alla conferenza.
Anche per il 2027, le aziende potranno scegliere di sostenere concretamente il progetto attraverso il Program Sponsor, partecipando alla crescita di un appuntamento che mette in relazione professionisti, aziende, istituzioni, studenti, ricercatori e appassionati di tecnologia. Il programma prevede la possibilità di aderire come Sponsor Sostenitore, una formula pensata per le aziende che desiderano essere tra le prime realtà a credere e contribuire alla realizzazione della nuova edizione, oppure attraverso i tre consueti livelli di sponsorizzazione Platinum, Gold e Silver. Ogni livello di sponsorizzazione acquistato, sarà accompagnato da un pacchetto Advertising, con l'opportunità di visibilità attraverso articoli, banner e contenuti all’interno del circuito editoriale di Red Hot Cyber.
Le aziende interessate a conoscere le formule disponibili, il Media Kit e tutte le opportunità previste dal Program Sponsor 2027 possono richiedere informazioni scrivendo a [email protected].