


Negli ultimi anni, il panorama delle minacce informatiche è stato dominato da gruppi ransomware sempre più sofisticati. Tra questi, il gruppo ransomware Stormous ha acquisito notorietà per aver preso di mira organizzazioni di alto profilo e per aver rivenduto dati, tra cui enti governativi e aziende tecnologiche.
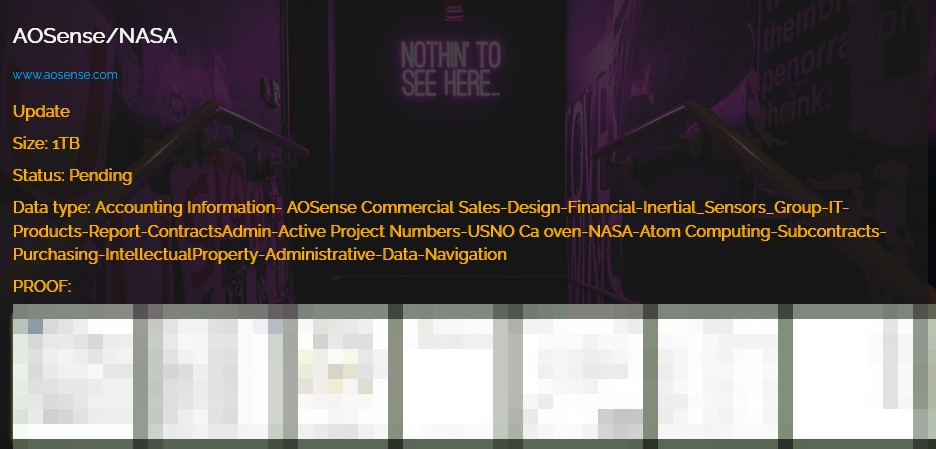
Recentemente, sul data leak site di Stormous sono apparse informazioni riguardanti la NASA e AOSense, una startup americana che sviluppa sensori basati su tecnologie quantistiche.

Queste informazioni, etichettate come “vittime” dal gruppo, non sono state ancora confermate ufficialmente né da NASA né da AOSense, ma rappresentano un’importante fonte di intelligence da analizzare.
Stormous è un gruppo cybercriminale noto per le sue campagne ransomware e rivendita dei dati. Attivo almeno dal 2022, ha preso di mira una vasta gamma di vittime, includendo settori come la sanità, l’educazione e, recentemente, organizzazioni governative e agenzie spaziali. Il modus operandi del gruppo è abbastanza classico: utilizzano tecniche di spear-phishing o vulnerabilità note per compromettere le reti delle vittime, cifrano i dati e richiedono un riscatto per il loro rilascio.
Una caratteristica unica di Stormous è la loro presenza attiva sui social media e su canali di comunicazione nel dark web, attraverso i quali pubblicano le informazioni rubate e le vittime dei loro attacchi. In questo modo, non solo esercitano pressione sulle vittime per pagare il riscatto, ma anche sul pubblico e su altre potenziali vittime per mostrare la loro “efficacia”.
Nel caso specifico della NASA e di AOSense, i dati apparsi sul sito di Stormous riportano dimensioni di file cifrati (tra cui 1TB per AOSense), suggerendo una violazione consistente di dati sensibili. Sebbene per NASA non siano stati riportati dettagli precisi, il sito ufficiale www.nasa.gov è indicato come uno dei target del gruppo.
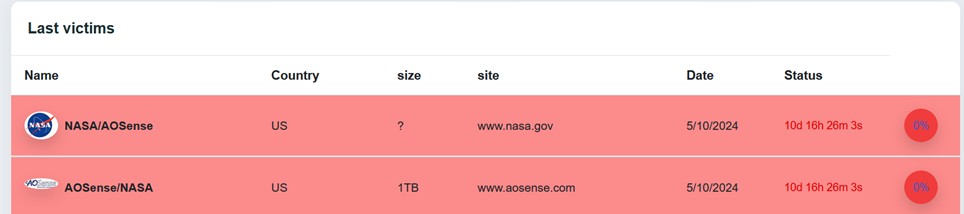
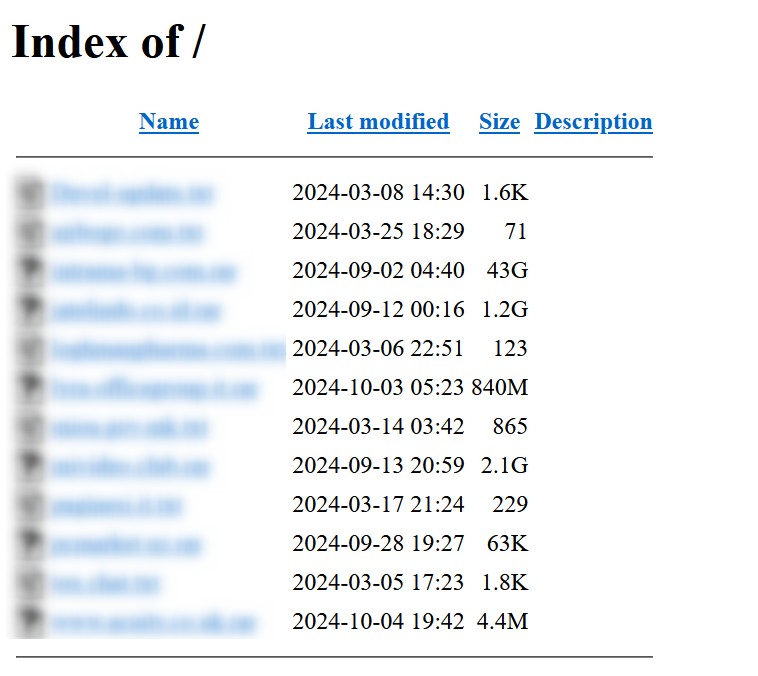
L’analisi delle informazioni, basata sui dati visibili ,indica che Stormous ha caricato una serie di file e documenti relativi a NASA e AOSense. Tuttavia, la presenza di file indicizzati e la mancanza di conferma ufficiale indicano che queste informazioni devono essere trattate con cautela. Molti gruppi ransomware pubblicano affermazioni senza aver ottenuto l’effettivo accesso a tutti i dati dichiarati, con l’intento di creare panico e ottenere pagamenti di riscatto.
Se confermato, l’attacco a NASA rappresenterebbe una delle più gravi violazioni degli ultimi anni, considerata la sensibilità dei dati trattati dall’agenzia spaziale statunitense. La compromissione di AOSense, d’altro canto, potrebbe avere implicazioni significative in termini di ricerca tecnologica, soprattutto nell’ambito dei sensori quantistici, una tecnologia avanzata utilizzata in settori critici come la difesa e la navigazione.
Questo presunto attacco da parte del gruppo ransomware Stormous contro NASA e AOSense solleva questioni fondamentali riguardo alla sicurezza delle infrastrutture critiche e delle tecnologie emergenti. Sebbene le informazioni trapelate siano al momento non confermate ufficialmente, rappresentano comunque una preoccupazione significativa per la comunità della sicurezza informatica. Ulteriori analisi e conferme saranno necessarie per comprendere appieno la portata della violazione e per adottare misure adeguate di risposta.


È uscito il sesto episodio di Betti-RHC, la serie a fumetti di Red Hot Cyber nata con l'obiettivo di trasformare la cybersecurity awareness in un'esperienza di formazione più semplice, coinvolgente e accessibile. Quello che è nato come un progetto editoriale innovativo è diventato negli anni un vero e proprio corso di cybersecurity awareness a fumetti, adottato da aziende e professionisti per sensibilizzare le persone sui rischi informatici attraverso storie, personaggi ed emozioni. In cinque anni di attività, la serie Betti-RHC ha raggiunto un risultato importante: circa 70.000 copie vendute, a testimonianza dell'interesse crescente delle organizzazioni verso nuovi strumenti per costruire una concreta cultura della sicurezza.
Il sesto episodio porta Betti dentro le nostre case, in un mondo "connesso", dove lampadine, telecamere, assistenti vocali, serrature, sensori ed elettrodomestici intelligenti promettono comfort e sicurezza, ma possono nascondere nuove e insidiose superfici di attacco. Attraverso una nuova avventura, Betti ci accompagna alla scoperta del mondo della domotica e dei dispositivi IoT, mostrando come la poca cautela nell'utilizzo di queste tecnologie possa trasformare oggetti quotidiani in porte d'accesso per chi vuole osservare, controllare o colpire.
Per accompagnare la crescita del progetto abbiamo realizzato il sito ufficiale di Betti-RHC, dove è possibile conoscere meglio la serie, gli episodi e il progetto di cybersecurity awareness sviluppato da Red Hot Cyber. L'obiettivo è continuare a portare la cultura della sicurezza fuori dai tradizionali percorsi formativi standard, utilizzando il linguaggio immediato del fumetto per parlare a dipendenti, professionisti e persone senza competenze tecniche. Per maggiori informazioni su Betti-RHC e sul sesto episodio “Open Mic” è possibile visitare il sito ufficiale: betti.redhotcyber.com.