


TeamViewer, una delle principali aziende nel settore dei software di accesso remoto e supporto, ha annunciato di aver rilevato un’irregolarità nell’ambiente IT interno aziendale.
Questo avvenimento ha messo in allarme sia l’azienda che i suoi clienti, preoccupati per la sicurezza dei loro dati.

La scoperta dell’irregolarità è avvenuta grazie al monitoraggio continuo dei sistemi interni da parte del team di sicurezza di TeamViewer.
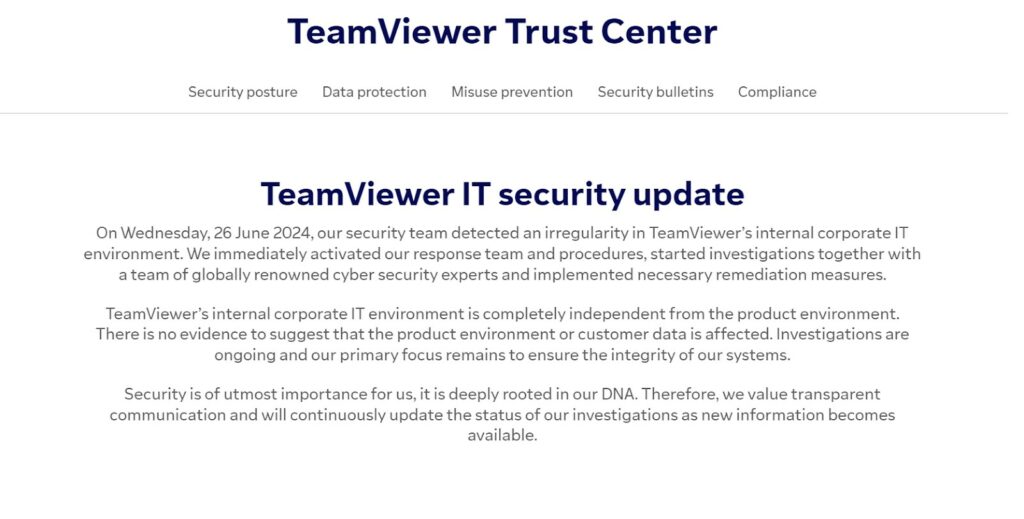
Una volta individuato l’anomalo comportamento, l’azienda ha prontamente attivato il suo team di risposta agli incidenti e ha implementato le procedure di emergenza previste.
Una delle principali preoccupazioni emerse tra i clienti riguarda la possibile compromissione dell’ambiente del prodotto e dei loro dati personali. TeamViewer ha rassicurato i propri utenti dichiarando che l’ambiente IT interno è completamente separato da quello del prodotto. Pertanto, non ci sono indicazioni che suggeriscano un impatto sui dati dei clienti o sull’integrità dei servizi offerti.
“Il nostro primo obiettivo è garantire l’integrità dei nostri sistemi e la sicurezza dei dati dei nostri clienti,” ha sottolineato il portavoce. “Le indagini sono ancora in corso, ma non ci sono evidenze di compromissioni al di fuori del nostro ambiente IT interno.”
L’irregolarità rilevata nell’ambiente IT interno di TeamViewer ha sollevato preoccupazioni, ma l’azienda ha dimostrato un’azione decisa e trasparente per affrontare la situazione. Con le indagini in corso e la collaborazione con esperti di cybersicurezza, TeamViewer si impegna a garantire la massima sicurezza per i propri sistemi e i dati dei clienti. La fiducia dei clienti resta una priorità, e la trasparenza nella comunicazione è una parte essenziale del loro approccio alla gestione di questa crisi.

Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]