


Telegram ha risolto una vulnerabilità nella sua applicazione desktop Windows che poteva essere utilizzata per aggirare gli avvisi di sicurezza e avviare automaticamente gli script Python.
Negli ultimi giorni su X e nei forum di hacking sono circolate voci su una presunta vulnerabilità legata all’esecuzione di codice in modalità remota in Telegram per Windows.

Mentre alcuni di questi post affermavano che si trattava di un difetto zero-click, i video che dimostrano il presunto bypass degli avvisi di sicurezza e la vulnerabilità RCE mostrano chiaramente qualcuno che fa clic su un supporto condiviso per avviare la calcolatrice di Windows.
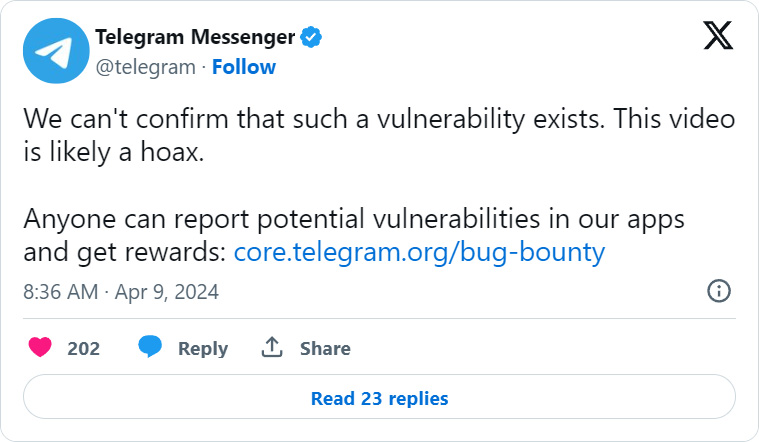
Telegram ha rapidamente contestato queste affermazioni, affermando che “non possono confermare l’esistenza di una tale vulnerabilità” e che il video è probabilmente una bufala.
Tuttavia, il giorno successivo, sul forum di hacking XSS è stata condivisa una PoC in cui si spiegava che un errore di battitura nel codice sorgente di Telegram per Windows potrebbe essere sfruttato per inviare un file .pyzw di Python che può ignorare gli avvisi di sicurezza quando vengono cliccati.
Ciò ha fatto sì che il file venisse eseguito automaticamente da Python senza un avviso di Telegram come fa per altri eseguibili, e avrebbe dovuto farlo anche per questo file se non fosse stato per un errore di battitura.
A peggiorare le cose, l’exploit proof of concept ha mascherato il file Python come un video condiviso, insieme a una miniatura, che poteva essere utilizzata per indurre gli utenti a fare clic sul video falso per guardarlo.
In una dichiarazione a BleepingComputer, Telegram contesta giustamente che il bug fosse un difetto zero-click, ma ha confermato di aver risolto il “problema” in Telegram per Windows per impedire l’avvio automatico degli script Python quando si fa clic. Si trattava quindi di una correzione lato server.

Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]