


Un gruppo di ricercatori dell’Università della Ruhr di Bochum ha sviluppato un nuovo vettore di attacco chiamato “Terrapin”, che si basa sulla manipolazione di una sequenza di numeri durante il processo di handshake.
L’attacco Terrapin può compromettere l’integrità dei canali SSH quando si utilizzano le modalità di crittografia più diffuse. Utilizzando questo metodo, gli hacker possono eliminare o modificare i messaggi in un canale, il che comporta la riduzione della sicurezza degli algoritmi a chiave pubblica coinvolti nell’autenticazione dell’utente, nonché la disabilitazione della protezione contro gli attacchi basati sulla sequenza di tasti, che rappresentano una minaccia per OpenSSH 9.5.

Gli esperti universitari hanno notato che l’attacco Terrapin sfrutta le vulnerabilità del protocollo SSH insieme agli algoritmi crittografici e alle modalità di crittografia introdotte in OpenSSH più di dieci anni fa.
Le vulnerabilità menzionate associate al nuovo vettore di attacco sono state identificate come CVE-2023-48795, CVE-2023-46445 e CVE-2023-46446.
Per effettuare un attacco Terrapin, gli aggressori devono trovarsi in una posizione man-in-the-middle (MiTM) e la connessione deve essere protetta da ChaCha20-Poly1305 o CBC con Encrypt-then-MAC.
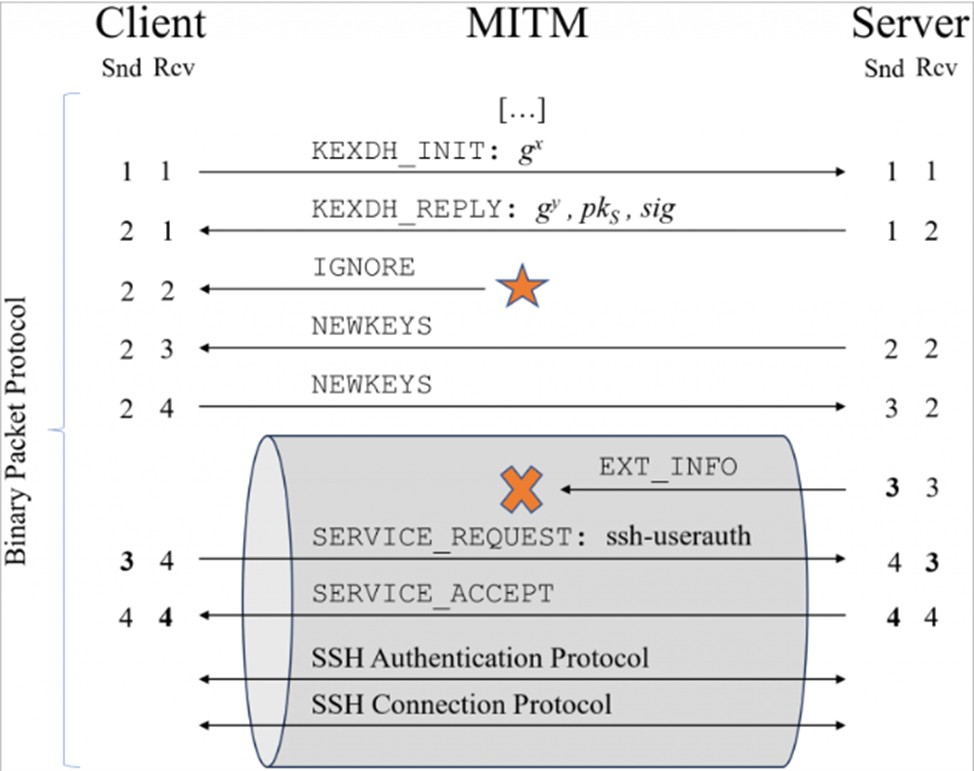
Molti produttori stanno già adottando misure per ridurre i rischi associati all’utilizzo di Terrapin. L’utilizzo di uno scambio di chiavi rigoroso, che impedisce l’inserimento di pacchetti durante la creazione della connessione, è un modo per combattere questa minaccia.
Gli esperti sottolineano che per ottenere la massima protezione è necessario implementare misure sia sul lato client che sul lato server, il che richiederà tempo aggiuntivo.
I ricercatori hanno sviluppato uno scanner di vulnerabilità Terrapin specializzato, disponibile su GitHub, che aiuta a determinare se un client o un server SSH è vulnerabile a una determinata vulnerabilità.
Una descrizione dettagliata dell’attacco e le raccomandazioni per proteggersi sono presentate nel rapporto tecnico preparato da esperti dell’Università della Ruhr.


Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]