


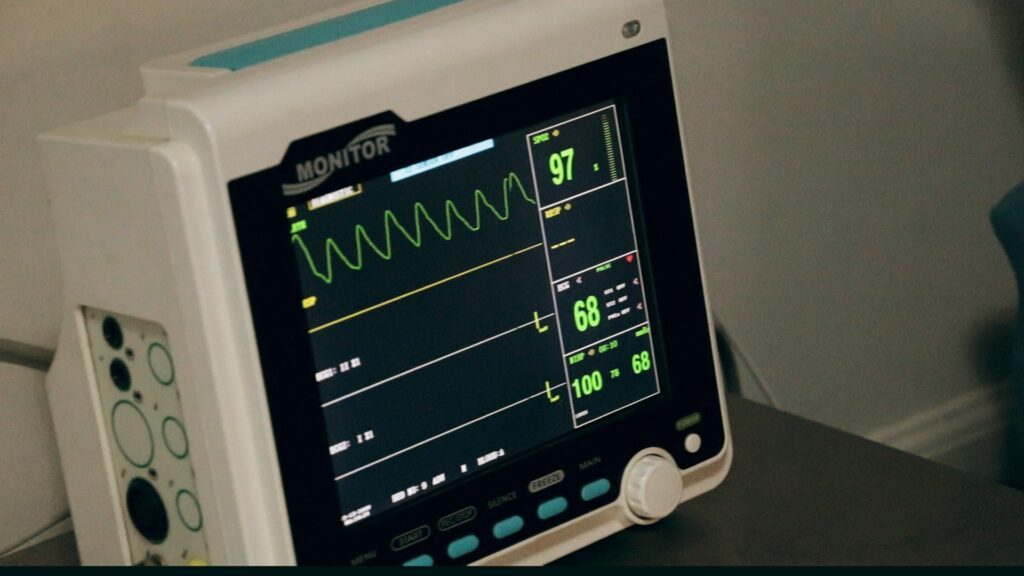
Il governatore del Texas ha richiesto una revisione completa dei dispositivi medici cinesi che sono utilizzati all'interno del sistema sanitario statale per proteggere i dati medici dei residenti da potenziali violazioni di sicurezza informatica
Il governatore del Texas, Greg Abbott, ha inviato una lettera alle agenzie sanitarie texane e al sistema universitario pubblico, richiedendo una revisione dei dispositivi medici di fabbricazione cinese al fine di affrontare i potenziali rischi per la sicurezza informatica e proteggere le informazioni mediche dei residenti del Texas da violazioni dei dati.
Abbott ha scritto sulla piattaforma social X: “Il Texas sta epurando i membri del Partito Comunista Cinese. Ho incaricato le agenzie sanitarie statali e le università pubbliche di esaminare e inventariare tutti i dispositivi medici di fabbricazione cinese collegati alla nostra rete sanitaria”.
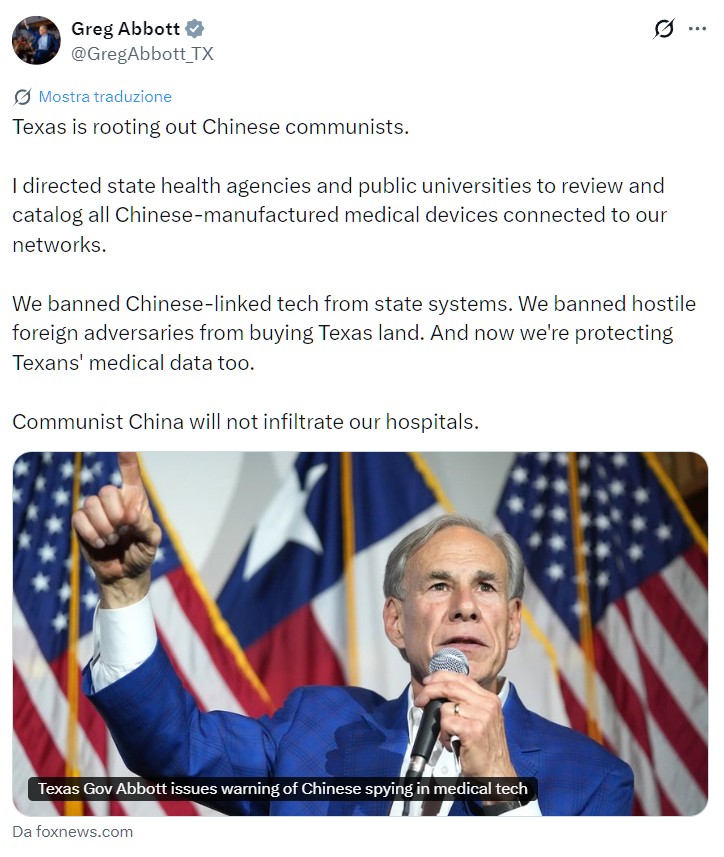

Ha proseguito: “Escludiamo le applicazioni tecnologiche legate alla Cina dal sistema governativo statale. Proibiamo alle potenze straniere ostili di acquistare terreni in Texas. Ora proteggiamo anche i dati medici dei residenti del Texas. Il Partito Comunista Cinese non si infiltrerà nei nostri ospedali”.
In una lettera indirizzata alla Commissione per la salute e i servizi umani del Texas (HHSC), al Dipartimento dei servizi sanitari del Texas (DSHS), al Comando informatico del Texas (TXCC) e ai rettori del sistema universitario pubblico, Abbott ha affermato che i recenti avvertimenti federali sulle vulnerabilità di alcuni dispositivi di monitoraggio dei pazienti sottolineano la necessità di rafforzare la sicurezza.
“Proteggere la sicurezza personale e la privacy dei residenti del Texas è di fondamentale importanza, soprattutto quando si tratta di informazioni così importanti e riservate come i loro dati medici”, ha scritto Abbott. “Non permetterò al Partito Comunista Cinese di spiare i residenti del Texas. Le istituzioni sanitarie statali devono garantire che siano in atto le necessarie misure di sicurezza per proteggere i dati medici privati dei residenti del Texas”.
Nel gennaio di quest’anno, la Food and Drug Administration (FDA) e la Cybersecurity and Infrastructure Security Agency (CISA) degli Stati Uniti hanno emesso un avviso in cui si segnalava che alcuni dispositivi di monitoraggio dei pazienti di fabbricazione cinese, tra cui il Contec CMS8000 e l’Epsomed MN-120, presentavano vulnerabilità di sicurezza informatica che avrebbero potuto portare ad accessi remoti non autorizzati e alla divulgazione di informazioni sanitarie protette.
“Queste notifiche confermano gli avvertimenti degli esperti, i quali hanno sottolineato come l’uso diffuso di dispositivi medici intelligenti di fabbricazione cinese nel nostro sistema sanitario rappresenti una seria minaccia per la privacy e la sicurezza dei dati”, ha scritto Abbott nella lettera.
Come disposto dal governatore Abbott, la Commissione per la salute e i servizi umani del Texas (HHSC), il Dipartimento dei servizi sanitari del Texas (DSHS) e il sistema di istruzione superiore pubblico devono rivedere le proprie politiche di appalto per garantire la conformità con l’Ordine esecutivo GA-48, catalogare i dispositivi medici connessi e valutare le misure di sicurezza informatica presso le strutture sanitarie statali.
Nel novembre 2024, Abbott ha emanato tre decreti esecutivi (GA-47, GA-48 e GA-49) che, secondo le sue stesse parole, miravano a proteggere i cittadini del Texas e le infrastrutture dello stato da “potenziali minacce provenienti dal Partito Comunista Cinese“. Il decreto 48, in particolare, prevedeva l’istituzione di un sistema di difesa all’interno del governo statale contro l’infiltrazione del PCC.
Il Texas Cyber Command avrà il compito di valutare se determinati dispositivi debbano essere aggiunti all’elenco statale delle tecnologie proibite e di formulare ulteriori raccomandazioni in materia di sicurezza. Creato da Abbott, il Texas Cyber Command è la più grande agenzia statale per la sicurezza informatica degli Stati Uniti.
Secondo il comunicato stampa, le agenzie devono presentare rapporti e raccomandazioni all’ufficio del governatore entro il 17 aprile.
Nella sua lettera, Abbott ha affermato che questo riscontro lo avrebbe aiutato a presentare, nella prossima sessione legislativa, una proposta di legge volta a proteggere i dati medici dei residenti del Texas da forze straniere ostili come il Partito Comunista Cinese.

Sono ufficialmente aperte le adesioni al Program Sponsor della Red Hot Cyber Conference 2027, la sesta edizione dell’evento annuale gratuito promosso dalla community di Red Hot Cyber per diffondere cultura, competenze e consapevolezza sui temi della cybersecurity, dell’innovazione e delle tecnologie digitali. La Conference si terrà a Roma, martedì 18 e mercoledì 19 maggio 2027, presso l’Auditorium del Seraphicum, nel cuore del quartiere EUR, con una giornata dedicata ai workshop pratici e alle attività tecniche e una seconda giornata interamente dedicata alla conferenza.
Anche per il 2027, le aziende potranno scegliere di sostenere concretamente il progetto attraverso il Program Sponsor, partecipando alla crescita di un appuntamento che mette in relazione professionisti, aziende, istituzioni, studenti, ricercatori e appassionati di tecnologia. Il programma prevede la possibilità di aderire come Sponsor Sostenitore, una formula pensata per le aziende che desiderano essere tra le prime realtà a credere e contribuire alla realizzazione della nuova edizione, oppure attraverso i tre consueti livelli di sponsorizzazione Platinum, Gold e Silver. Ogni livello di sponsorizzazione acquistato, sarà accompagnato da un pacchetto Advertising, con l'opportunità di visibilità attraverso articoli, banner e contenuti all’interno del circuito editoriale di Red Hot Cyber.
Le aziende interessate a conoscere le formule disponibili, il Media Kit e tutte le opportunità previste dal Program Sponsor 2027 possono richiedere informazioni scrivendo a [email protected].