


In un’epoca in cui la sicurezza informatica è diventata cruciale per la protezione dei dati sensibili, una recente fuga di notizie ha portato alla luce una presunta violazione della sicurezza presso la Fiscalía General del Estado de Veracruz. Un attore malevolo, conosciuto come “dwShark”, ha affermato di aver trafugato il database dell’ufficio del procuratore generale dello stato di Veracruz, esponendo dati sensibili come nomi, numeri di telefono, e-mail e altre informazioni personali.
Al momento, non possiamo confermare la veridicità della notizia, poiché l’organizzazione non ha ancora rilasciato alcun comunicato stampa ufficiale sul proprio sito web riguardo l’incidente. Pertanto, questo articolo deve essere considerato come ‘fonte di intelligence’.

La Fiscalía General del Estado de Veracruz (FGE Veracruz) è l’ente responsabile dell’amministrazione della giustizia penale nello stato di Veracruz, Messico. Questa istituzione gioca un ruolo cruciale nel mantenimento dell’ordine pubblico, nella persecuzione dei reati e nella protezione dei diritti dei cittadini.
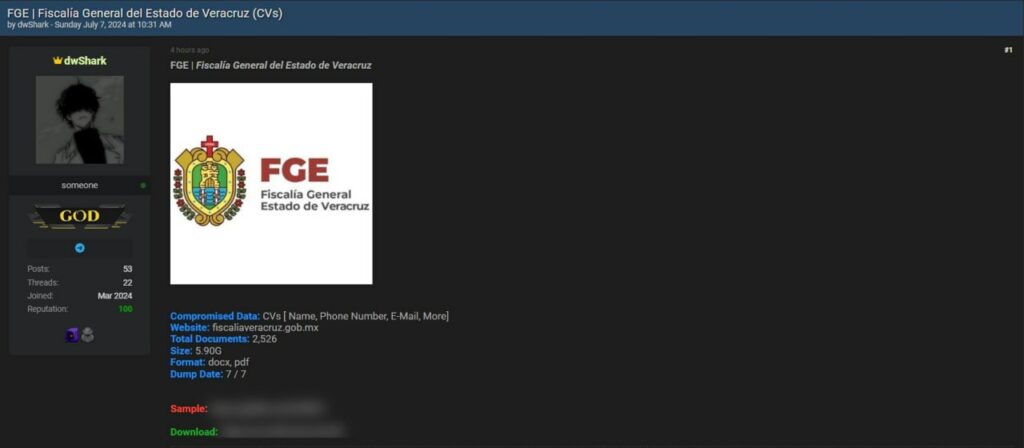
Secondo quanto riportato, i dati compromessi includono:
L’attore malevolo ha pubblicato l’annuncio della violazione su un forum oscuro, allegando un esempio dei dati trafugati e un link per il download.
La compromissione dei dati della Fiscalía General del Estado de Veracruz potrebbe avere gravi ripercussioni. Le informazioni personali rubate possono essere utilizzate per una vasta gamma di attività illecite, tra cui:
La presunta violazione della sicurezza presso la Fiscalía General del Estado de Veracruz mette in evidenza l’importanza critica della protezione dei dati personali e della sicurezza informatica nelle istituzioni pubbliche. È imperativo che le organizzazioni adottino misure proattive per proteggere i dati sensibili e rispondano prontamente in caso di incidenti di sicurezza. Continueremo a monitorare la situazione in attesa di conferme ufficiali e ulteriori sviluppi.
Nota: Questo articolo si basa su informazioni di intelligence e al momento non possiamo confermare la veridicità della violazione. Si consiglia di considerare le informazioni presentate come non verificate fino a conferma ufficiale.
Come nostra consuetudine, lasciamo sempre spazio ad una dichiarazione da parte dell’azienda qualora voglia darci degli aggiornamenti sulla vicenda. Saremo lieti di pubblicare tali informazioni con uno specifico articolo dando risalto alla questione.
RHC monitorerà l’evoluzione della vicenda in modo da pubblicare ulteriori news sul blog, qualora ci fossero novità sostanziali. Qualora ci siano persone informate sui fatti che volessero fornire informazioni in modo anonimo possono utilizzare la mail crittografata del whistleblower.


È uscito il sesto episodio di Betti-RHC, la serie a fumetti di Red Hot Cyber nata con l'obiettivo di trasformare la cybersecurity awareness in un'esperienza di formazione più semplice, coinvolgente e accessibile. Quello che è nato come un progetto editoriale innovativo è diventato negli anni un vero e proprio corso di cybersecurity awareness a fumetti, adottato da aziende e professionisti per sensibilizzare le persone sui rischi informatici attraverso storie, personaggi ed emozioni. In cinque anni di attività, la serie Betti-RHC ha raggiunto un risultato importante: circa 70.000 copie vendute, a testimonianza dell'interesse crescente delle organizzazioni verso nuovi strumenti per costruire una concreta cultura della sicurezza.
Il sesto episodio porta Betti dentro le nostre case, in un mondo "connesso", dove lampadine, telecamere, assistenti vocali, serrature, sensori ed elettrodomestici intelligenti promettono comfort e sicurezza, ma possono nascondere nuove e insidiose superfici di attacco. Attraverso una nuova avventura, Betti ci accompagna alla scoperta del mondo della domotica e dei dispositivi IoT, mostrando come la poca cautela nell'utilizzo di queste tecnologie possa trasformare oggetti quotidiani in porte d'accesso per chi vuole osservare, controllare o colpire.
Per accompagnare la crescita del progetto abbiamo realizzato il sito ufficiale di Betti-RHC, dove è possibile conoscere meglio la serie, gli episodi e il progetto di cybersecurity awareness sviluppato da Red Hot Cyber. L'obiettivo è continuare a portare la cultura della sicurezza fuori dai tradizionali percorsi formativi standard, utilizzando il linguaggio immediato del fumetto per parlare a dipendenti, professionisti e persone senza competenze tecniche. Per maggiori informazioni su Betti-RHC e sul sesto episodio “Open Mic” è possibile visitare il sito ufficiale: betti.redhotcyber.com.