


I funzionari dei servizi segreti statunitensi hanno avviato una disputa sulla necessità di un mandato per accedere ai dati sulla posizione raccolti tramite le comuni app per smartphone. Secondo comunicazioni interne ottenute da 404 Media, alcuni rappresentanti del servizio hanno affermato che le persone stesse accettano di essere tracciate quando accettano i termini di utilizzo delle applicazioni. Spesso però gli utenti non si rendono nemmeno conto che i dati possono arrivare alle autorità.
La corrispondenza trapelata ha rivelato dettagli sull’utilizzo da parte dei servizi segreti statunitensi (USSS) di uno strumento chiamato Locate X, che consente di tracciare i movimenti di una persona utilizzando il proprio telefono.

Nel 2023, un audit ha rilevato che i servizi segreti, le forze dell’ordine doganali e le forze dell’immigrazione avevano avuto accesso illegalmente a tali dati. In risposta alla richiesta dei giornalisti, i rappresentanti dei servizi segreti hanno affermato che questo strumento ormai non viene più utilizzato.
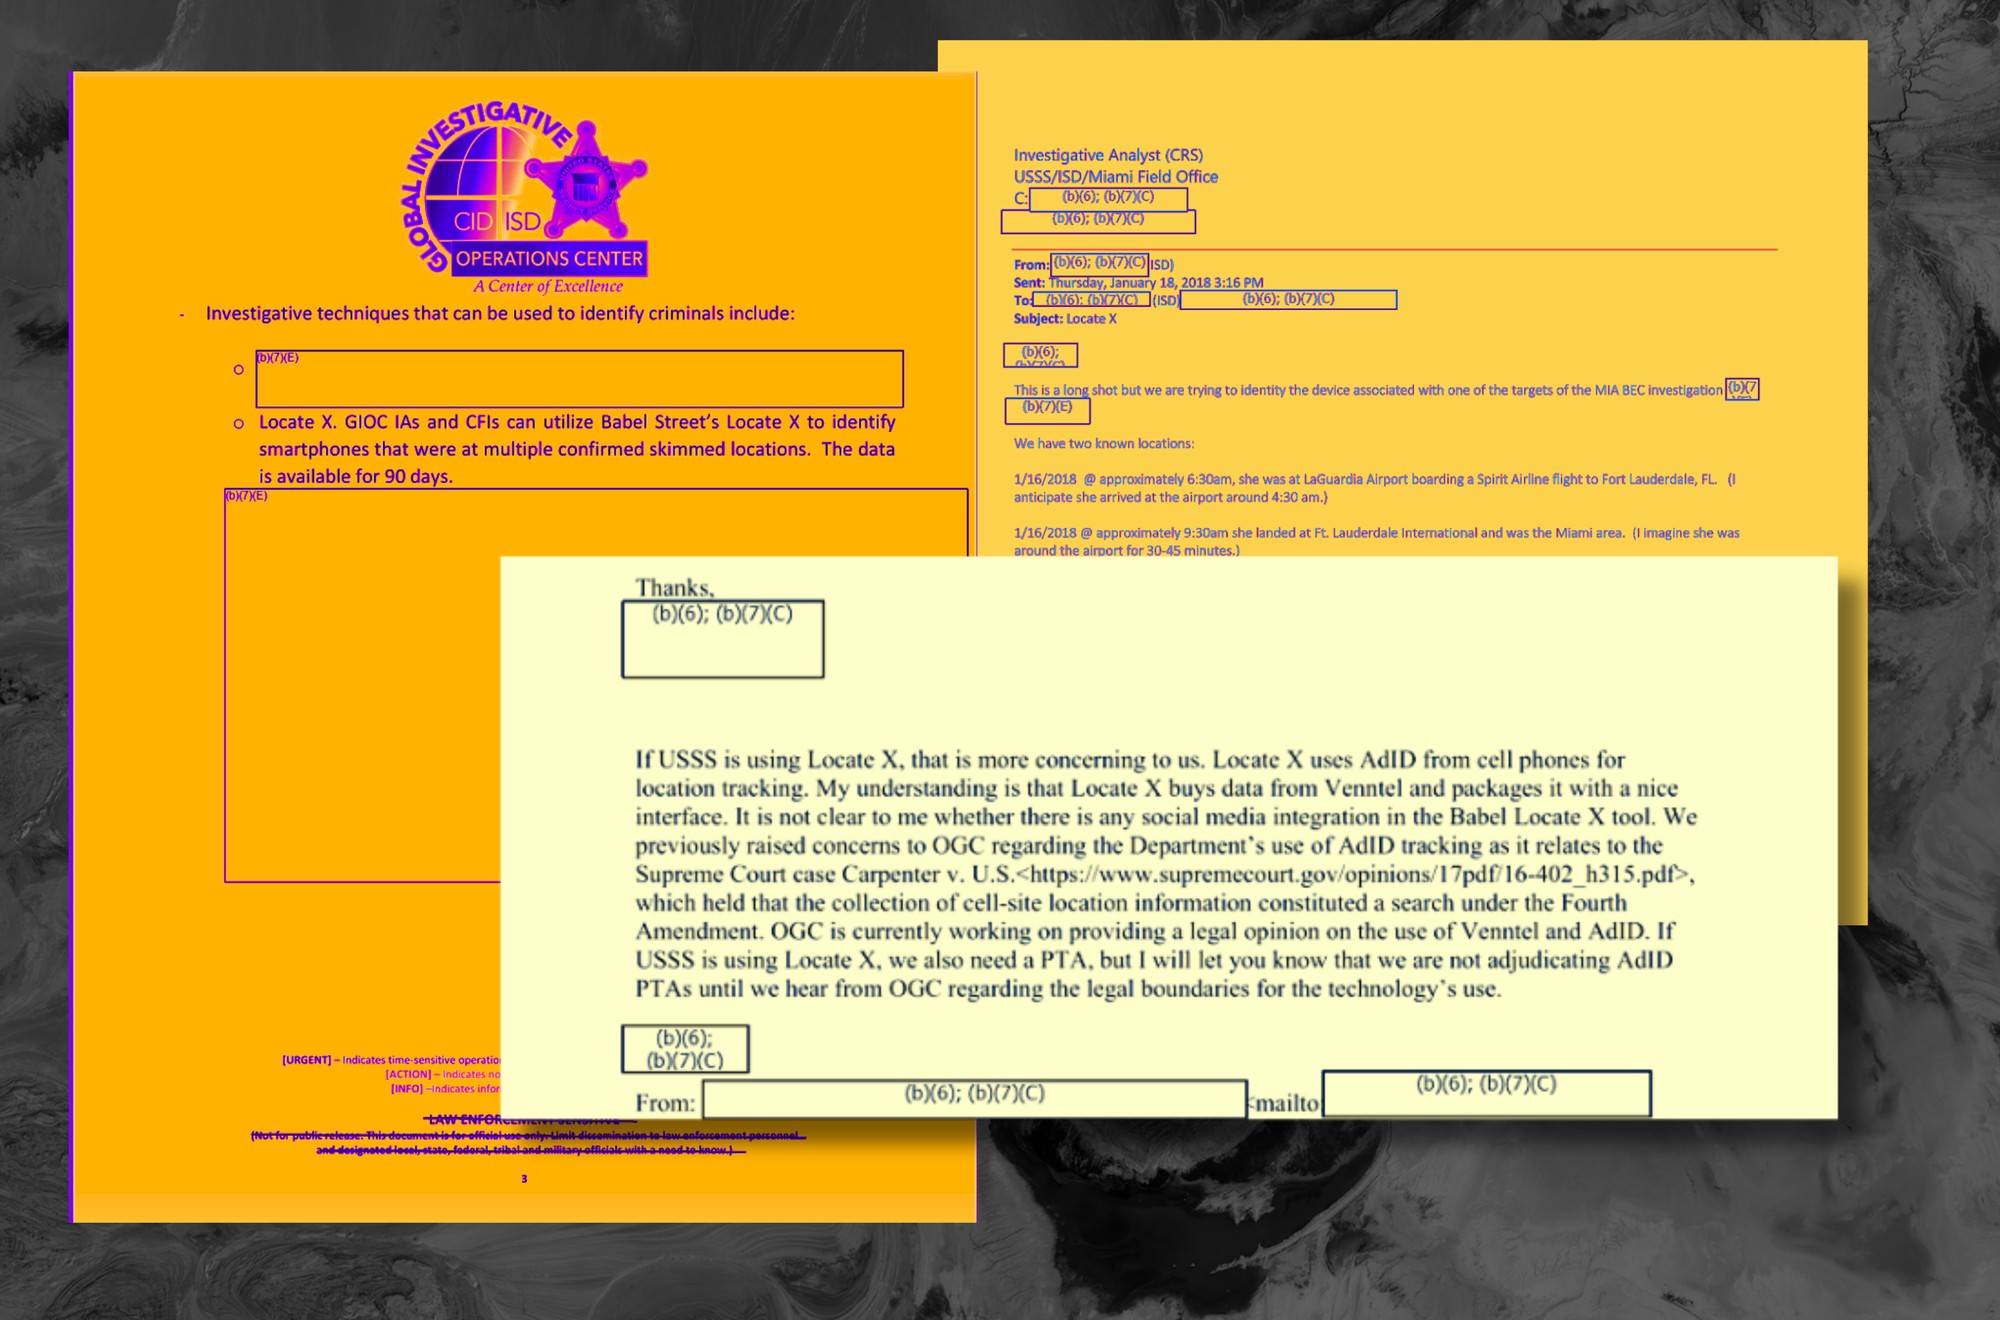
Locate X è sviluppato da Babel Street e raccoglie dati sui movimenti delle persone attraverso app su dispositivi iOS e Android. Le app trasmettono le informazioni ai data broker, che poi alimentano sistemi come Locate X. In precedenza, i giornalisti avevano scoperto che lo strumento poteva tracciare i movimenti delle persone, ad esempio, coloro che hanno visitato determinate cliniche, fino al loro luogo di residenza.
Le informazioni sull’utilizzo di Locate X sono apparse per la prima volta nel 2020 grazie alla pubblicazione del Protocollo. Si è scoperto che l’USSS e altre agenzie utilizzano il programma per rintracciare i truffatori, come coloro che rubano i dati delle carte bancarie. Uno dei documenti affermava che lo strumento aiuta a identificare i telefoni situati nei luoghi in cui sono stati registrati casi di skimming.
Tuttavia, all’interno dei servizi segreti c’era disaccordo sulla legalità dell’utilizzo dei dati senza mandato. Alcuni dipendenti credevano che lo strumento rientrasse nella decisione della Corte Suprema nel caso Timothy Carpenter, che stabilì che l’accesso ai dati del cellulare richiedeva un mandato. Ma Babel Street ha insistito sul fatto che lo strumento dell’azienda non viola la legge, poiché i dati vengono raccolti con il consenso degli utenti e sono resi anonimi. Tuttavia, una recente dimostrazione di Locate X ha dimostrato che è possibile identificare facilmente un utente tramite l’identificatore pubblicitario univoco del suo telefono.
Nella corrispondenza si discuteva anche di quali unità dei servizi segreti utilizzassero Locate X. Ad esempio, l’Office of Strategic Investigations ha utilizzato lo strumento per localizzare i telefoni negli aeroporti e durante le indagini internazionali sulle frodi legate alle criptovalute.
Il senatore Ron Wyden ha espresso preoccupazione per il fatto che il governo stia acquistando dati sulla posizione senza un mandato, aggirando così il quarto emendamento. Wyden ha affermato che il Congresso deve approvare una legislazione che stabilisca regole severe per l’uso da parte del governo dei dati commerciali. I servizi segreti, in risposta a un’inchiesta, hanno confermato di operare in conformità con le leggi e le politiche, ma non utilizzano più Locate X.


Sono ufficialmente aperte le adesioni al Program Sponsor della Red Hot Cyber Conference 2027, la sesta edizione dell’evento annuale gratuito promosso dalla community di Red Hot Cyber per diffondere cultura, competenze e consapevolezza sui temi della cybersecurity, dell’innovazione e delle tecnologie digitali. La Conference si terrà a Roma, martedì 18 e mercoledì 19 maggio 2027, presso l’Auditorium del Seraphicum, nel cuore del quartiere EUR, con una giornata dedicata ai workshop pratici e alle attività tecniche e una seconda giornata interamente dedicata alla conferenza.
Anche per il 2027, le aziende potranno scegliere di sostenere concretamente il progetto attraverso il Program Sponsor, partecipando alla crescita di un appuntamento che mette in relazione professionisti, aziende, istituzioni, studenti, ricercatori e appassionati di tecnologia. Il programma prevede la possibilità di aderire come Sponsor Sostenitore, una formula pensata per le aziende che desiderano essere tra le prime realtà a credere e contribuire alla realizzazione della nuova edizione, oppure attraverso i tre consueti livelli di sponsorizzazione Platinum, Gold e Silver. Ogni livello di sponsorizzazione acquistato, sarà accompagnato da un pacchetto Advertising, con l'opportunità di visibilità attraverso articoli, banner e contenuti all’interno del circuito editoriale di Red Hot Cyber.
Le aziende interessate a conoscere le formule disponibili, il Media Kit e tutte le opportunità previste dal Program Sponsor 2027 possono richiedere informazioni scrivendo a [email protected].